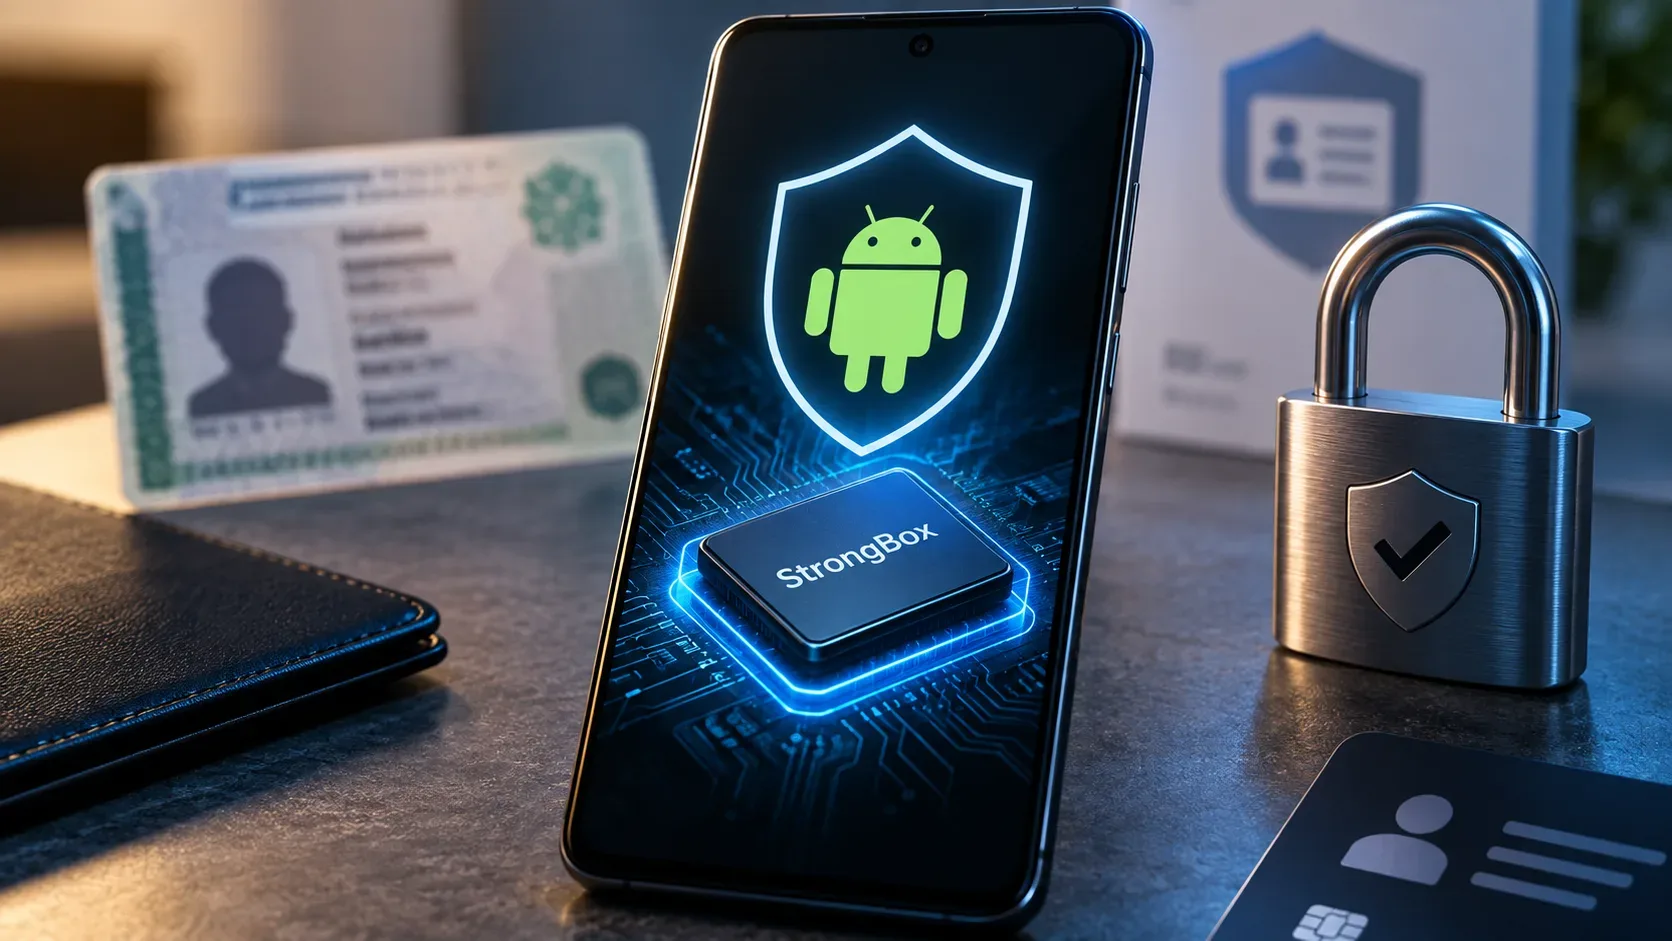
O StrongBox não transforma uma credencial digital em “verdadeira” por si só. O papel dele é mais específico: proteger chaves criptográficas e impor políticas de uso em hardware isolado, para que emissores e verificadores possam confiar melhor em propriedades como vínculo ao dispositivo, não exportação da chave e exigência de autenticação do usuário. Essa distinção é central para entender a arquitetura apresentada pelo Google em 1º de setembro de 2026 para credenciais digitais de alta garantia.
No anúncio e no whitepaper técnico, o Google descreve o Android como uma pilha de confiança em camadas: assinatura do emissor e padrões de credenciais na aplicação; Android Keystore como interface comum; TEE ou StrongBox como backend de hardware; atestado para provar a origem da chave; e autenticação local para autorizar o uso. O StrongBox é a camada de maior isolamento dentro dessa pilha quando o aparelho oferece o recurso.
Primeiro: o que torna uma credencial digital confiável
Uma credencial digital verificável combina duas perguntas diferentes. A primeira é: quem emitiu estes dados e eles foram alterados? Isso é respondido pela assinatura criptográfica do emissor e pelos formatos/protocolos de credenciais. A segunda é: quem está apresentando a credencial controla a chave que foi vinculada a ela? É aqui que o hardware do dispositivo passa a importar.
A própria documentação do Android ressalta que uma informação marcada como “verificada” não vira uma verdade universal: o verificador ainda precisa decidir se confia no emissor e no processo usado por ele. Em outras palavras, StrongBox pode aumentar a confiança na proteção da chave do titular, mas não valida sozinho a qualidade do cadastro, a identidade declarada nem a política do emissor. Veja a explicação oficial em Trust and safety with digital credentials.
Onde o StrongBox entra na cadeia de confiança
Na arquitetura descrita pelo Google, a cadeia de confiança pode ser lida em quatro etapas.
- Atestado do dispositivo e da chave. O Android Key Attestation, combinado com a infraestrutura de Remote Key Provisioning (RKP), permite que um emissor receba uma cadeia de certificados e avalie propriedades do ambiente onde a chave foi criada. Para fluxos de emissão, o formato android_keystore_attestation foi documentado para provar que a chave está em TEE ou StrongBox e não pode ser exportada ou clonada. A documentação também deixa claro que ela não define, por si só, um conjunto mínimo universal de verificações: a política continua sendo responsabilidade do emissor.
- Vínculo ao dispositivo. Quando a chave privada é gerada e mantida no StrongBox, ela fica vinculada ao hardware seguro. O objetivo é impedir que a credencial seja clonada para outro aparelho por simples extração da chave.
- Autorização do usuário. Chaves podem ser configuradas para exigir PIN, senha, padrão ou biometria antes de cada operação ou por uma janela de tempo. O hardware recebe tokens de autenticação assinados e só libera a operação criptográfica quando as regras associadas à chave são satisfeitas.
- Prova de posse e intenção. A chave pode assinar um nonce ou um payload específico da transação. Isso permite ao verificador confirmar que a apresentação atual foi produzida por quem controla a chave vinculada à credencial, além de reduzir ataques de repetição quando o protocolo usa desafios únicos.
O resumo de 2026 do Google chama essa sequência de uma cadeia de confiança que vai da fabricação do dispositivo à apresentação da credencial. O ponto importante para desenvolvedores é que nenhuma dessas etapas substitui as outras: o atestado prova propriedades do ambiente de chave; o StrongBox protege e executa operações; a autenticação busca a presença/autorização do usuário; e o protocolo define o que é assinado e verificado.
StrongBox não é apenas “Keystore com outro nome”
O Android Keystore é a interface do sistema que permite aos apps criar e usar chaves sem expor o material criptográfico ao processo da aplicação. Dependendo do aparelho e da chave, o backend pode ser um Trusted Execution Environment (TEE) ou StrongBox.
StrongBox, disponível em aparelhos compatíveis a partir do Android 9, exige uma implementação de KeyMint apoiada por um Secure Element ou enclave integrado com isolamento mais forte que o TEE. A documentação do Android lista características como CPU própria, armazenamento seguro, gerador verdadeiro de números aleatórios, temporizador seguro e mecanismos adicionais contra adulteração. O whitepaper de 2026 posiciona esse backend como a opção destinada ao nível mais alto de garantia e discute uma fronteira certificável contra ataques físicos, falhas elétricas e canais laterais.
Isso não significa que o TEE seja inadequado. A própria plataforma usa o TEE de forma ampla e o considera hardware seguro. A diferença é de perfil de ameaça e de nível de garantia: um Secure Element dedicado oferece uma fronteira física mais rígida para chaves que precisam resistir também a atacantes com acesso ao aparelho e técnicas avançadas de laboratório.
O que o desenvolvedor consegue verificar
Para uma chave criada no Android Keystore, o app pode consultar o nível de segurança com KeyInfo.getSecurityLevel(). Os valores TRUSTED_ENVIRONMENT e STRONGBOX indicam que a chave reside em hardware seguro. Para solicitar StrongBox, o app pode verificar FEATURE_STRONGBOX_KEYSTORE e usar setIsStrongBoxBacked(true) ao gerar ou importar a chave.
Há uma consequência prática importante: não trate StrongBox como disponibilidade garantida. O recurso não está presente em todos os aparelhos e suporta um conjunto mais limitado de algoritmos, tamanhos de chave e operações. Se a combinação solicitada não for suportada, a plataforma pode lançar StrongBoxUnavailableException. A documentação recomenda que aplicações avaliem o modelo de ameaça antes de exigir StrongBox, porque ele também é mais lento, mais restrito em recursos e oferece menos operações concorrentes que backends comuns.
Atestado é o elo remoto — mas precisa ser validado no servidor
O atestado é o mecanismo que transforma uma propriedade local de hardware em evidência verificável por um emissor remoto. Ao gerar uma chave, o Android pode produzir certificados que descrevem nível de segurança, estado do dispositivo e autorizações associadas à chave. Para credenciais digitais, o emissor pode usar isso antes do provisionamento para decidir se o dispositivo atende à sua política.
Esse desenho evita depender apenas de uma afirmação do app. Ainda assim, a segurança do processo depende de validação correta da cadeia, dos campos de atestado e da política de aceitação. A documentação oficial sobre hardware-backed attestation for digital credentials é explícita ao dizer que não fornece um conjunto mínimo recomendado de verificações. Para um sistema de produção, o servidor precisa definir quais versões, níveis de segurança, estados de boot, raízes de confiança e demais propriedades serão aceitos.
Autenticação do usuário fica em outra camada
Uma das ideias mais úteis do whitepaper é separar proteção da chave de autenticação do usuário. O StrongBox pode impedir extração da chave e impor que uma operação só ocorra após uma autorização válida, mas biometria, PIN e interface de confirmação envolvem sensores, TEE e a interface gráfica do sistema. Portanto, dizer que “a chave está no StrongBox” não significa que toda a experiência de autenticação esteja dentro do mesmo chip certificado.
Essa separação permite configurar políticas como autorização por operação ou por intervalo curto. Também ajuda a explicar por que segurança de identidade precisa de defesa em profundidade: a fronteira criptográfica, o sistema operacional, o app de carteira, os autenticadores e o protocolo de apresentação têm responsabilidades diferentes.
Privacidade: hardware forte não precisa significar rastreamento
O whitepaper também trata de um risco menos óbvio: atestados e chaves de hardware podem virar identificadores correlacionáveis se forem desenhados de forma inadequada. A arquitetura discutida pelo Google usa mecanismos de provisionamento e atestado destinados a reduzir a possibilidade de vincular credenciais diferentes ao mesmo aparelho. Além disso, apresentações locais e peer-to-peer podem evitar que um servidor central observe cada uso da credencial.
Na camada de formato e protocolo, o ecossistema citado pelo Google inclui ISO/IEC 18013-5 para mDL, SD-JWT VC e protocolos OpenID4VCI/OpenID4VP, além de técnicas de divulgação seletiva e provas de conhecimento zero em implementações específicas. O hardware protege a chave; a minimização de dados e a não correlação dependem também do desenho do protocolo e da carteira.
O que mudou com o anúncio de setembro de 2026
O anúncio de 1º de setembro não introduziu o StrongBox do zero. A novidade editorial é a forma como o Google o posiciona dentro de uma estratégia mais ampla de credenciais de alta garantia e conformidade. A empresa afirmou que o programa Android Ready SE passará a se chamar Android Digital Credential Alliance, ampliando a colaboração entre fornecedores de silício, fabricantes, desenvolvedores de carteiras e emissores governamentais.
O Google também relacionou essa arquitetura a requisitos de alta garantia, incluindo o contexto europeu do eIDAS 2.0, e citou o projeto open source Multipaz como SDK que implementa protocolos e formatos de credenciais sobre Android Keystore e StrongBox. Para equipes de produto, isso sinaliza uma tentativa de transformar recursos de hardware antes mais fragmentados em uma base reutilizável e verificável por diferentes carteiras.
Leitura prática para quem desenvolve
- Comece pelo modelo de ameaça. Se o risco principal é clonagem da credencial ou extração física da chave, StrongBox pode ser relevante. Se não é, o TEE pode atender com menos custo de desempenho e compatibilidade.
- Detecte capacidade, não suponha. Verifique suporte ao StrongBox e trate fallback de forma explícita.
- Ateste no servidor. A confiança remota nasce da validação da cadeia e de uma política de aceitação bem definida, não apenas do fato de o app ter solicitado uma chave StrongBox.
- Separe autenticidade, posse e autorização. Assinatura do emissor prova origem dos dados; vínculo da chave reduz clonagem; autenticação local controla uso; o protocolo prova posse e frescor da apresentação.
- Não venda segurança absoluta. StrongBox reduz classes importantes de ataque, sobretudo extração e adulteração física, mas não corrige emissor não confiável, falhas lógicas do app, políticas de verificação ruins ou todo comprometimento possível do sistema.
Para desenvolvedores, a conclusão mais útil é tratar StrongBox como uma âncora de hardware dentro de uma arquitetura maior. Ele é poderoso quando a aplicação precisa demonstrar onde a chave vive, impedir exportação e impor regras de uso; mas a garantia final de uma identidade digital continua dependendo de emissor, protocolo, atestado, autenticação, software e política de verificação trabalhando juntos.
Fontes principais: Google Security Blog, 1º de setembro de 2026; High Assurance Digital Credentials on Android; Android Keystore; Android Key Attestation.