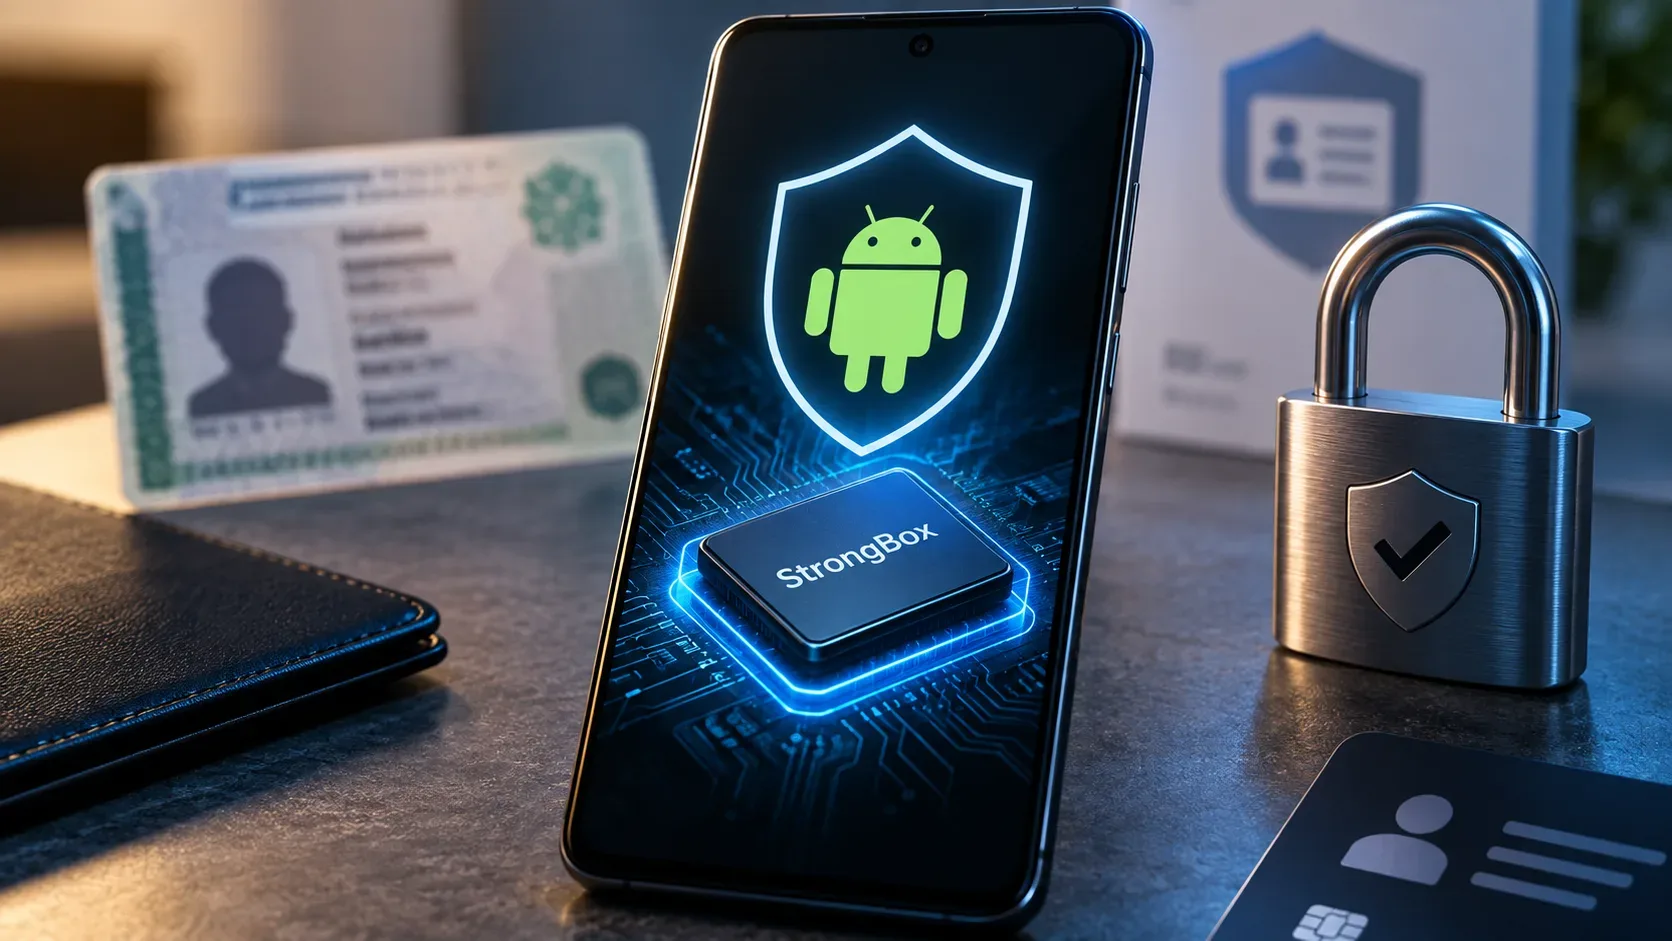
StrongBox no convierte por sí solo una credencial digital en “verdadera”. Su función es más específica: proteger claves criptográficas y aplicar políticas de uso en hardware aislado, para que emisores y verificadores puedan confiar mejor en propiedades como la vinculación al dispositivo, la imposibilidad de exportar la clave y la exigencia de autenticación del usuario. Esa distinción es central para entender la arquitectura que Google presentó el 1 de septiembre de 2026 para credenciales digitales de alta garantía.
En el anuncio y en el whitepaper técnico, Google describe Android como una pila de confianza por capas: firma del emisor y estándares de credenciales en la aplicación; Android Keystore como interfaz común; TEE o StrongBox como backend de hardware; atestación para demostrar la procedencia de la clave; y autenticación local para autorizar su uso. StrongBox es la capa de mayor aislamiento dentro de esa pila cuando el dispositivo la admite.
Primero: qué hace confiable a una credencial digital
Una credencial digital verificable combina dos preguntas diferentes. La primera es: ¿quién emitió estos datos y fueron modificados? Eso se responde mediante la firma criptográfica del emisor y los formatos y protocolos de credenciales. La segunda es: ¿quien presenta la credencial controla la clave que quedó vinculada a ella? Aquí es donde el hardware del dispositivo empieza a importar.
La propia documentación de Android subraya que una afirmación marcada como “verificada” no se convierte en una verdad universal: el verificador todavía debe decidir si confía en el emisor y en el proceso que este utilizó. En otras palabras, StrongBox puede aumentar la confianza en la protección de la clave del titular, pero no valida por sí solo la calidad del registro, la identidad declarada ni la política del emisor. Véase la explicación oficial en Trust and safety with digital credentials.
Dónde entra StrongBox en la cadena de confianza
En la arquitectura descrita por Google, la cadena de confianza puede leerse en cuatro etapas.
- Atestación del dispositivo y de la clave. Android Key Attestation, combinado con Remote Key Provisioning (RKP), permite que un emisor reciba una cadena de certificados y evalúe propiedades del entorno donde se creó una clave. Para flujos de emisión, el formato de prueba android_keystore_attestation está documentado como una forma de demostrar que la clave está protegida en un TEE o StrongBox y no puede exportarse ni clonarse. La documentación también aclara que no define por sí sola un conjunto mínimo universal de comprobaciones: la política sigue siendo responsabilidad del emisor.
- Vinculación al dispositivo. Cuando la clave privada se genera y permanece en StrongBox, queda vinculada al hardware seguro. El objetivo es impedir que una credencial se clone en otro dispositivo simplemente extrayendo la clave.
- Autorización del usuario. Las claves pueden configurarse para exigir PIN, contraseña, patrón o biometría antes de cada operación o durante una ventana temporal. El hardware recibe tokens de autenticación firmados y solo autoriza la operación criptográfica cuando se cumplen las reglas asociadas a la clave.
- Prueba de posesión e intención. La clave puede firmar un nonce o un payload específico de la transacción. Esto permite que el verificador confirme que la presentación actual fue producida por quien controla la clave vinculada a la credencial, y los desafíos únicos también pueden reducir ataques de repetición.
El resumen de Google de 2026 describe esta secuencia como una cadena de confianza que va desde la fabricación del dispositivo hasta la presentación de la credencial. El punto importante para desarrolladores es que ninguna etapa sustituye a las demás: la atestación demuestra propiedades del entorno de la clave; StrongBox protege y ejecuta operaciones; la autenticación busca presencia o autorización del usuario; y el protocolo define qué se firma y qué se verifica.
StrongBox no es simplemente “Keystore con otro nombre”
Android Keystore es la interfaz del sistema que permite a las apps crear y usar claves sin exponer el material criptográfico al proceso de la aplicación. Según el dispositivo y la clave, el backend puede ser un Trusted Execution Environment (TEE) o StrongBox.
StrongBox, disponible en dispositivos compatibles desde Android 9, exige una implementación de KeyMint respaldada por un Secure Element o enclave seguro integrado con un aislamiento más fuerte que el TEE. La documentación de Android enumera características como CPU propia, almacenamiento seguro, generador verdadero de números aleatorios, temporizador seguro y mecanismos adicionales contra manipulaciones. El whitepaper de 2026 sitúa este backend en el nivel más alto de garantía y analiza una frontera certificable frente a ataques físicos, inyección de fallos eléctricos y canales laterales.
Eso no significa que un TEE sea inadecuado. Android usa TEE de forma amplia y lo considera hardware seguro. La diferencia está en el perfil de amenaza y el nivel de garantía: un Secure Element dedicado ofrece una frontera física más rígida para claves que también deben resistir a atacantes con posesión del dispositivo y técnicas avanzadas de laboratorio.
Qué puede verificar un desarrollador
Para una clave creada en Android Keystore, una app puede consultar el nivel de seguridad mediante KeyInfo.getSecurityLevel(). Los valores TRUSTED_ENVIRONMENT y STRONGBOX indican que la clave reside en hardware seguro. Para solicitar StrongBox, la app puede comprobar FEATURE_STRONGBOX_KEYSTORE y usar setIsStrongBoxBacked(true) al generar o importar la clave.
Hay una consecuencia práctica importante: no trate StrongBox como una disponibilidad garantizada. La función no está presente en todos los dispositivos y admite un conjunto más limitado de algoritmos, tamaños de clave y operaciones. Si la combinación solicitada no es compatible, la plataforma puede lanzar StrongBoxUnavailableException. La documentación recomienda evaluar el modelo de amenaza antes de exigir StrongBox, porque también es más lento, tiene más restricciones de recursos y admite menos operaciones simultáneas que los backends comunes.
La atestación es el enlace remoto, pero debe validarse en el servidor
La atestación es el mecanismo que convierte una propiedad local del hardware en evidencia verificable por un emisor remoto. Al generar una clave, Android puede producir certificados que describen el nivel de seguridad, el estado del dispositivo y las autorizaciones asociadas a la clave. Para credenciales digitales, un emisor puede usar esa evidencia antes del aprovisionamiento para decidir si el dispositivo cumple su política.
Este diseño evita depender únicamente de una afirmación de la app. Aun así, la seguridad del proceso depende de validar correctamente la cadena, los campos de atestación y la política de aceptación. La documentación oficial sobre hardware-backed attestation for digital credentials dice expresamente que no proporciona un conjunto mínimo recomendado de comprobaciones de atestación. En producción, el servidor debe definir qué versiones, niveles de seguridad, estados de arranque, raíces de confianza y otras propiedades aceptará.
La autenticación del usuario vive en otra capa
Una de las ideas más útiles del whitepaper es separar la protección de la clave de la autenticación del usuario. StrongBox puede impedir la extracción de la clave y exigir que una operación solo ocurra después de una autorización válida, pero la biometría, el PIN y la interfaz de confirmación involucran sensores, el TEE y la interfaz gráfica del sistema. Por tanto, decir que “la clave está en StrongBox” no significa que toda la experiencia de autenticación ocurra dentro del mismo chip certificado.
Esta separación permite políticas como autorización por operación o una ventana breve de autorización. También ayuda a explicar por qué la seguridad de identidad necesita defensa en profundidad: la frontera criptográfica, el sistema operativo, la app de cartera, los autenticadores y el protocolo de presentación tienen responsabilidades distintas.
Privacidad: hardware fuerte no tiene por qué significar rastreo
El whitepaper también trata un riesgo menos obvio: claves y atestaciones de hardware pueden convertirse en identificadores correlacionables si se diseñan mal. La arquitectura descrita por Google usa mecanismos de aprovisionamiento y atestación destinados a reducir la capacidad de vincular credenciales diferentes con el mismo dispositivo. Además, las presentaciones locales y peer-to-peer pueden evitar que un servidor central observe cada uso de la credencial.
En la capa de formatos y protocolos, el ecosistema citado por Google incluye ISO/IEC 18013-5 para mDL, SD-JWT VC y OpenID4VCI/OpenID4VP, además de técnicas de divulgación selectiva y conocimiento cero en implementaciones específicas. El hardware protege la clave; la minimización de datos y la no correlación también dependen del diseño del protocolo y de la cartera.
Qué cambió con el anuncio de septiembre de 2026
El anuncio del 1 de septiembre no introdujo StrongBox desde cero. El cambio editorialmente importante es la forma en que Google lo sitúa dentro de una estrategia más amplia de credenciales de alta garantía y cumplimiento. La empresa afirmó que el programa Android Ready SE pasará a llamarse Android Digital Credential Alliance, ampliando la colaboración entre proveedores de silicio, fabricantes, desarrolladores de carteras y emisores gubernamentales.
Google también relacionó esta arquitectura con requisitos de alta garantía, incluido el contexto europeo de eIDAS 2.0, y citó el proyecto open source Multipaz como SDK que implementa protocolos y formatos de credenciales sobre Android Keystore y StrongBox. Para equipos de producto, esto señala un intento de convertir capacidades de hardware que podrían quedar fragmentadas en una base reutilizable y verificable para distintas carteras.
Lectura práctica para desarrolladores
- Empiece por el modelo de amenaza. Si el riesgo principal es la clonación de la credencial o la extracción física de la clave, StrongBox puede ser relevante. Si no, el TEE puede cubrir la necesidad con menor coste de rendimiento y compatibilidad.
- Detecte capacidad; no la suponga. Compruebe soporte de StrongBox y gestione el fallback de forma explícita.
- Realice la atestación en el servidor. La confianza remota nace de validar la cadena de certificados y aplicar una política de aceptación definida, no solo de que la app solicite una clave StrongBox.
- Separe autenticidad, posesión y autorización. La firma del emisor prueba el origen de los datos; la vinculación de la clave reduce la clonación; la autenticación local controla el uso; el protocolo prueba posesión y frescura de la presentación.
- No prometa seguridad absoluta. StrongBox reduce clases importantes de ataque, sobre todo extracción y manipulación física, pero no corrige un emisor no confiable, fallos lógicos de la app, políticas de verificación débiles ni todo compromiso posible del sistema.
Para desarrolladores, la conclusión más útil es tratar StrongBox como un ancla de hardware dentro de una arquitectura mayor. Es potente cuando una aplicación necesita demostrar dónde reside una clave, impedir su exportación y aplicar reglas de uso; pero la garantía final de una identidad digital sigue dependiendo de que emisor, protocolo, atestación, autenticación, software y política de verificación funcionen juntos.
Fuentes principales: Google Security Blog, 1 de septiembre de 2026; High Assurance Digital Credentials on Android; Android Keystore; Android Key Attestation.