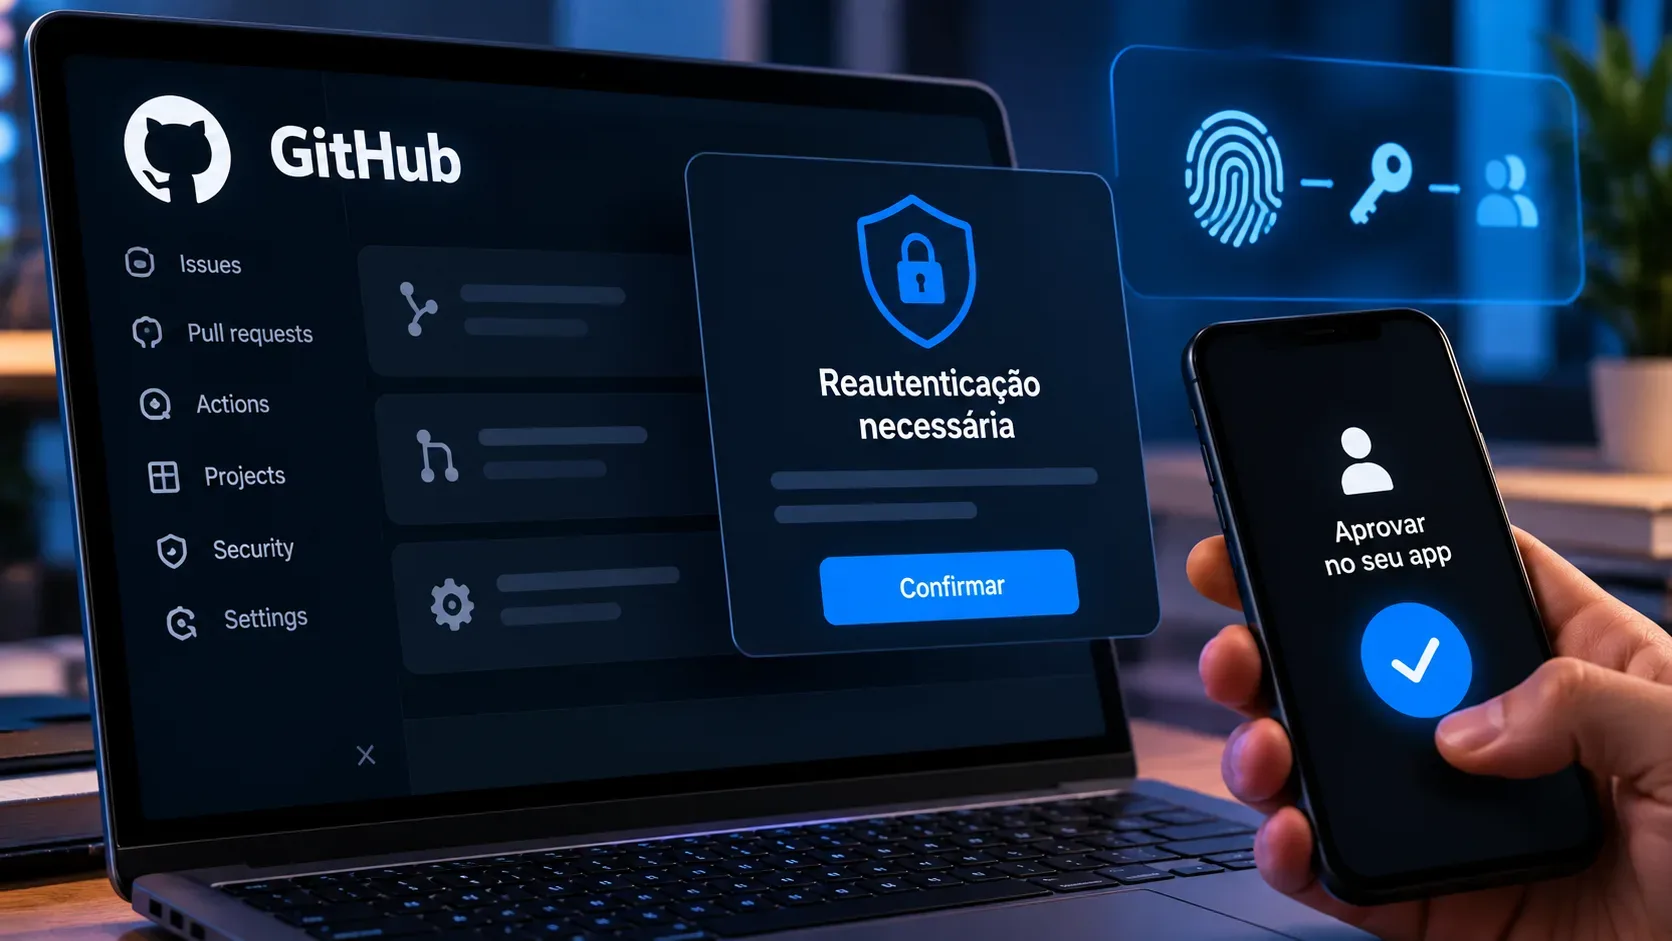
O GitHub lançou em 24 de setembro de 2026 a Proof of Presence, ou prova de presença, para elevar a proteção de ações de alto impacto no GitHub Enterprise Cloud. No anúncio do preview, o escopo foi limitado a empresas com Enterprise Managed Users (EMU) no github.com e GHEC-DR que usam Microsoft Entra ID como provedor de identidade por SAML ou OIDC. A ideia é simples: uma sessão já autenticada deixa de ser suficiente para determinadas operações sensíveis.
Quando um membro tenta uma ação protegida, o GitHub o redireciona ao provedor de identidade. O Entra ID aplica a política definida pela organização e devolve ao GitHub a confirmação de que o desafio foi satisfeito. A configuração pode exigir apenas nova autenticação ou também MFA, conforme a opção escolhida e as políticas do IdP. O recurso está em public preview e pode mudar.
Quem pode ativar a prova de presença
Para avaliar o recurso no escopo anunciado no lançamento, a empresa precisa usar GitHub Enterprise Cloud com Enterprise Managed Users no escopo do preview, Microsoft Entra ID como IdP e SSO por SAML ou OIDC. Também precisa definir no Entra ID uma política de autenticação compatível com o nível de garantia desejado.
A documentação de configuração identifica o recurso como preview público e informa suporte ao Microsoft Entra ID. Como previews podem ampliar o escopo rapidamente, administradores devem conferir a documentação atual antes de habilitar a política.
Quais ações podem pedir reautenticação
A Proof of Presence estende o modo sudo empresarial. As ações protegidas pelo modo sudo também podem acionar o desafio de presença.
| Área | Exemplos de ações protegidas |
|---|---|
| Tokens e credenciais | Criar personal access tokens, adicionar chaves SSH, gerar ou remover segredos de cliente e revogar tokens. |
| Webhooks | Criar, visualizar, editar ou excluir webhooks de repositório, organização ou empresa, além de visualizar ou reenviar entregas. |
| Conta e aplicativos | Alterar e-mail associado, excluir conta ou autorizar aplicativos de terceiros. |
| Segurança e recuperação | Alterar configurações de segurança da organização e visualizar códigos de recuperação, conforme os fluxos protegidos disponíveis. |
O anúncio informa que suporte à prova de presença antes de merges de pull requests está previsto para uma etapa futura, portanto esse caso não deve ser tratado como disponível no preview inicial.
Reautenticação ou MFA
Em Re-authentication, o membro precisa autenticar novamente no IdP e, dependendo da política empresarial, uma senha pode ser suficiente. Em MFA, além da nova autenticação, é necessário cumprir um fator adicional configurado no Entra ID, como aplicativo autenticador ou biometria.
O GitHub delega a verificação ao IdP. Isso permite combinar a exigência do GitHub com controles de identidade já administrados pela empresa, inclusive políticas que considerem método de autenticação ou conformidade do dispositivo.
Quanto tempo dura a validação
Depois do desafio bem-sucedido, o usuário entra na mesma janela de sessão usada pelo modo sudo. No lançamento, essa janela permite continuar realizando ações protegidas naquele navegador por duas horas sem repetir a prova de presença. Quando a sessão protegida expira, uma nova ação de alto impacto volta a exigir o desafio.
Isso reduz interrupções em uma sequência curta de tarefas administrativas, mas significa que a política não solicita MFA a cada clique. Equipes que precisam de garantia mais rígida devem considerar esse modelo de sessão ao desenhar seus controles.
Como habilitar e o que validar antes
- Acesse a empresa no GitHub e abra Settings.
- Entre em Authentication security.
- No controle de Proof of presence, selecione reautenticação ou MFA.
- Teste o fluxo com as políticas do Entra ID e confirme que os membros conseguem concluir o desafio e retornar ao GitHub.
Antes da ativação ampla, vale testar contas administrativas, métodos de MFA, regras de acesso condicional e procedimentos de recuperação. Uma política do IdP excessivamente restritiva pode impedir uma operação sensível, enquanto uma política permissiva demais pode reduzir o ganho de segurança esperado.
O que muda para equipes de segurança
A principal mudança é separar uma sessão válida de uma autorização recente para uma ação crítica. O GitHub apresentou o recurso como proteção contra cenários em que cookies de sessão ou tokens de longa duração são comprometidos. A prova de presença não elimina a necessidade de proteger credenciais, revisar tokens, limitar privilégios e monitorar auditoria, mas adiciona uma barreira interativa no momento de operações sensíveis.
Consulte o anúncio do GitHub, a documentação de Proof of Presence e a referência de sudo mode.