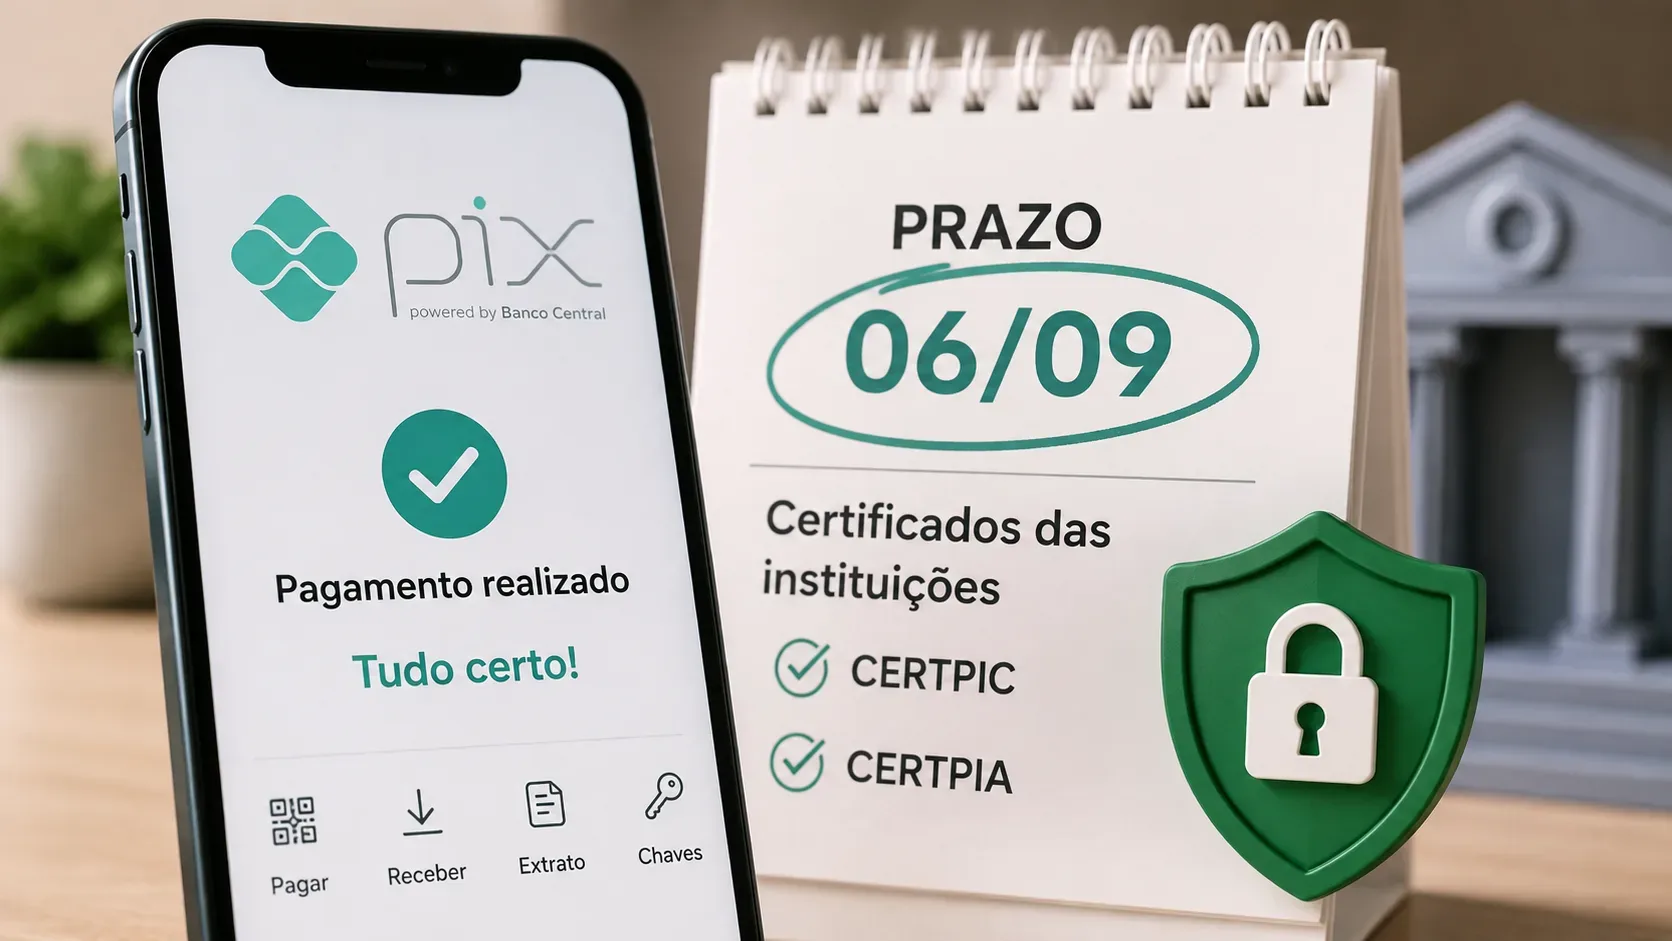
Si usas Pix para pagar, transferir o recibir dinero, el plazo del 6 de septiembre de 2026 no crea una tarea nueva para ti. El Informe SPI 007/2026 del Banco Central de Brasil trata sobre certificados digitales usados en la infraestructura de Pix por participantes del sistema. No obliga a los clientes a cambiar un certificado, una clave Pix, la contraseña, el teléfono registrado ni la aplicación bancaria.
El punto central es técnico: las instituciones que todavía utilicen certificados que no cumplan los nuevos requisitos deben adecuar sus configuraciones de producción antes del 06/09/2026. Para el usuario común, la regla práctica es sencilla: no existe un “certificado de Pix” que tengas que instalar o sustituir por este plazo.
Qué cambia realmente el 6 de septiembre
El 8 de junio de 2026, el Banco Central publicó nuevos requisitos de seguridad para certificados digitales en el entorno Pix. El cambio aparece en el Comunicado nº 45.351, en la versión 6.00 del Manual de Seguridad del Sistema Financiero Nacional, y fue detallado para los participantes en el Informe SPI 007/2026.
La exigencia combina dos ideas:
- separación por finalidad: cada certificado debe usarse únicamente para la función para la que fue emitido;
- uso exclusivo en Pix: los certificados del entorno Pix no deben reutilizarse en otros entornos citados por el Banco Central, como SPB y MES.
Para los certificados que ya estaban en uso y no cumplían el nuevo estándar, el Banco Central fijó dos hitos de adecuación: 08/07/2026 en el entorno de homologación y 06/09/2026 en producción. Desde el 08/06/2026, el informe también prohíbe el envío de nuevos certificados que no cumplan los requisitos de la sección 5.1 del manual.
Quién realmente tiene que actuar
El destinatario operativo del cambio son los participantes de Pix que utilizan estos certificados, especialmente los equipos responsables de conectividad técnica, seguridad, infraestructura y gestión de credenciales. La página del Banco Central sobre instituciones participantes de Pix distingue modalidades de participación y explica el acceso al Sistema de Pagos Instantáneos (SPI) y al DICT.
En la práctica, la institución debe comprobar si su configuración respeta la separación de finalidades y el uso exclusivo. Dependiendo de su entorno tecnológico, la adecuación puede implicar sustitución, activación, desactivación o reorganización del uso de certificados. Sin embargo, conviene no exagerar la regla: el informe exige corregir las configuraciones que estén fuera de conformidad; no afirma que todos los certificados de todas las instituciones deban necesariamente ser reemitidos.
CERTPIC y CERTPIA, explicados de forma sencilla
La sección 5.1 del Manual de Seguridad del SFN – Volumen II separa dos funciones que ya no deben mezclarse:
- CERTPIC: certificado de autenticación de canal. Se utiliza para autenticar y proteger la conexión con las API de Pix.
- CERTPIA: certificado utilizado para la firma digital de mensajes.
La nueva regla establece que un CERTPIC no debe utilizarse para firmar mensajes como si fuera un CERTPIA, y que un CERTPIA no debe emplearse para la autenticación de canal. El objetivo es reducir la reutilización de una misma credencial para finalidades distintas y dejar más clara la separación de responsabilidades dentro de la infraestructura.
Todo esto ocurre lejos de la pantalla que ve el cliente. Normalmente, quien usa Pix accede al servicio mediante la aplicación o la banca por internet de la institución donde tiene la cuenta, como explica el Banco Central en su sección de preguntas frecuentes de Pix. Los certificados incluidos en el plazo del 6 de septiembre pertenecen a la capa técnica de comunicación del sistema, no al registro cotidiano del cliente.
Qué no necesita hacer el usuario por este plazo
| Pregunta | Respuesta |
|---|---|
| ¿Tengo que descargar o instalar un certificado digital de Pix? | No. El informe no crea esa obligación para los clientes. |
| ¿Tengo que cambiar mi clave Pix? | No. El plazo trata de certificados de infraestructura, no de claves Pix. |
| ¿Tengo que volver a registrar mi documento fiscal, teléfono o dispositivo por el 6 de septiembre? | No por este informe. El documento no establece ese procedimiento para usuarios. |
| ¿Tengo que actualizar la app del banco específicamente por el plazo? | El Banco Central no lo exige en el Informe SPI 007/2026. La institución puede seguir recomendando actualizaciones normales de la app por otros motivos. |
| ¿Quién debe adecuarse? | Los participantes que utilicen certificados que no cumplan los nuevos requisitos. |
¿El plazo del 6 de septiembre significa que Pix va a dejar de funcionar?
Eso no es lo que dice el documento. El 06/09/2026 es una fecha límite de conformidad en el entorno de producción. El Informe SPI 007/2026 no anuncia una interrupción nacional de Pix, un mantenimiento general programado ni un cambio de funcionamiento para el cliente en esa fecha.
Si una institución concreta tuviera un problema operativo propio por no concluir una adecuación técnica, sería una cuestión de su infraestructura; no es algo que el cliente resuelva instalando un certificado, cambiando una clave o entregando códigos de seguridad. Por eso es importante separar lo que el Banco Central realmente exigió de los mensajes alarmistas.
Cómo reconocer un mensaje sospechoso sobre el “certificado de Pix”
El informe está dirigido a la infraestructura de los participantes. Por tanto, un mensaje que use el plazo del 6 de septiembre para pedir al cliente que descargue un archivo, instale un “nuevo certificado Pix”, informe una contraseña, token o código recibido por SMS, o haga una transferencia para “validar la cuenta” no corresponde al procedimiento descrito por el Banco Central en este documento.
Eso no significa que toda comunicación de seguridad de tu banco sea falsa. La institución puede enviar avisos legítimos por otros motivos. Una comprobación más segura es abrir por tu cuenta la aplicación o el sitio oficial, sin utilizar enlaces recibidos, y buscar avisos en el área autenticada o en los canales oficiales.
Por qué existe este cambio
Los certificados digitales son credenciales críticas para demostrar identidad técnica, proteger conexiones y firmar información intercambiada entre sistemas. Cuando una credencial se reutiliza para funciones diferentes, resulta más difícil aislar responsabilidades y limitar el impacto de un uso indebido. La regla de 2026 refuerza el principio de que cada certificado debe tener una finalidad definida y permanecer restringido al entorno Pix.
Para el usuario final, el efecto esperado es indirecto: una infraestructura con controles más claros. La acción requerida, sin embargo, sigue estando del lado de las instituciones y de sus equipos técnicos.
En resumen: qué hacer antes del 6 de septiembre
Si eres cliente de Pix, sigue usando el servicio normalmente y no cambies ningún certificado por el plazo del 6 de septiembre. Si trabajas en la operación técnica de una institución participante, la tarea relevante es verificar el cumplimiento de la sección 5.1 del Manual de Seguridad del SFN – Volumen II y de los plazos del Comunicado nº 45.351 y del Informe SPI 007/2026.
La diferencia es esencial: el 6 de septiembre es un plazo de infraestructura para participantes, no una convocatoria para que los usuarios actualicen su cuenta Pix.