O Enterprise Frontier Safeguards (EFS), anunciado pela Anthropic em 1º de setembro de 2026, tenta resolver uma tensão comum em ambientes corporativos: usar modelos de fronteira com monitoramento contra abuso sem obrigar a empresa a entregar à provedora a custódia dos registros necessários para esse monitoramento. A proposta combina zero data retention (ZDR) do lado da Anthropic com retenção de dados de atividade em infraestrutura controlada pelo próprio cliente.
Essa distinção é essencial. No desenho apresentado pela Anthropic, ZDR não significa que todo registro precise desaparecer instantaneamente. A própria empresa argumenta que detectar abuso sofisticado pode exigir correlação entre sessões e contas ao longo de uma janela de tempo. O que muda com o EFS é quem armazena e governa esses dados: a atividade de monitoramento pode ficar no ambiente de nuvem do cliente, sob suas chaves, políticas de acesso e trilhas de auditoria, enquanto a Anthropic executa a detecção automatizada.
O que a Anthropic anunciou
Segundo o anúncio oficial do Enterprise Frontier Safeguards, o EFS foi desenvolvido com participação de mais de 100 clientes de setores como serviços financeiros, saúde, manufatura, telecomunicações, jurídico, varejo e setor público, além de parceiros de nuvem como Amazon Web Services, Google Cloud e Microsoft Azure.
A arquitetura foi apresentada como uma forma de conciliar duas exigências que podem entrar em conflito: controles de segurança capazes de reconhecer padrões de uso indevido ao longo do tempo e requisitos empresariais de confidencialidade, residência, acesso e governança de dados.
ZDR no EFS não é o mesmo que “nenhuma retenção”
O ponto mais importante para equipes de segurança e compliance é separar zero data retention pela provedora de ausência total de retenção operacional. A Anthropic afirma que formas mais sofisticadas de abuso podem se distribuir por várias tarefas, sessões e contas, o que limita abordagens que analisam cada interação isoladamente e apagam os dados imediatamente.
No EFS, os dados usados para monitoramento podem ser armazenados na conta de nuvem do cliente, por exemplo em Amazon S3, Azure Blob Storage ou Google Cloud Storage. Assim, a organização mantém a custódia do material que precisa ser correlacionado, enquanto o sistema automatizado procura sinais de uso indevido grave.
Essa formulação evita uma leitura exagerada de ZDR. O benefício prometido não é “operar sem qualquer dado persistente”, mas evitar que a Anthropic seja o repositório desses registros de monitoramento quando o cliente opta pela arquitetura correspondente.
Como a arquitetura funciona em alto nível
- Armazenamento controlado pelo cliente: dados de atividade podem permanecer na infraestrutura de nuvem da própria organização.
- Chaves e políticas próprias: o cliente pode aplicar suas chaves de criptografia, políticas de acesso e mecanismos de auditoria.
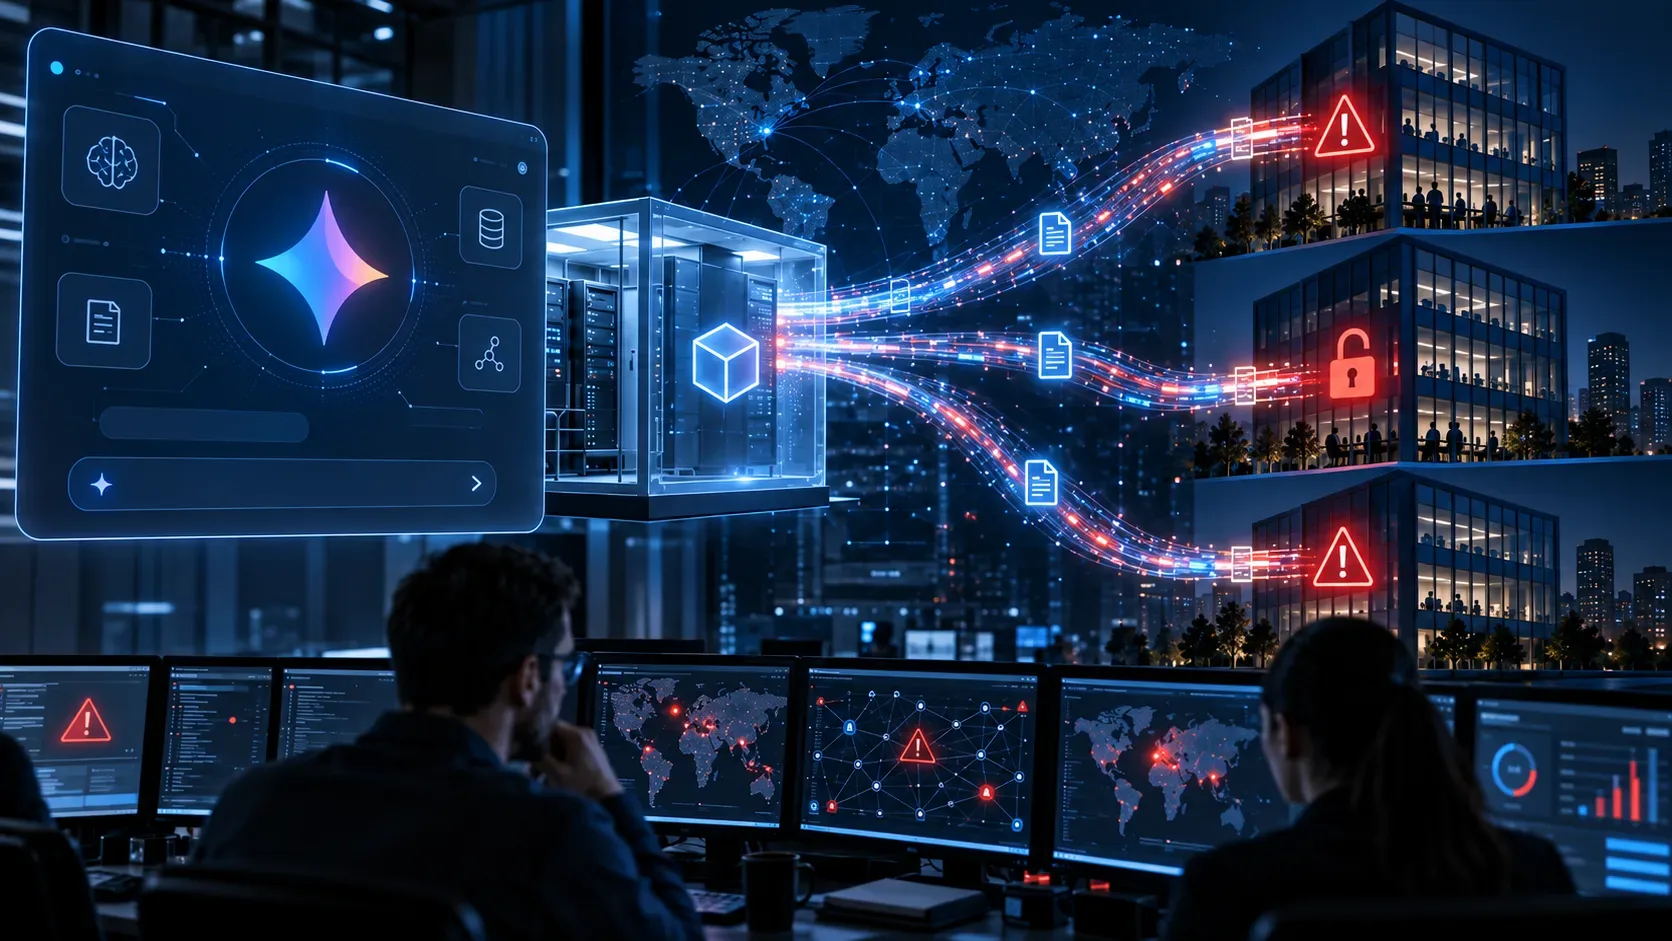
- Monitoramento automatizado: sistemas analisam uma janela contínua de tráfego em busca de sinais de uso indevido grave, inclusive tentativas relacionadas a capacidades cibernéticas ou biológicas ofensivas e indícios de credenciais roubadas ou vazadas.
- Flags encaminhadas ao cliente: quando um padrão exige atenção, o sinal é enviado à organização para revisão.
- Sem revisão humana obrigatória pela Anthropic: o anúncio diz que não é necessária revisão por funcionários da Anthropic; a equipe do cliente pode assumir a análise humana dos alertas.
Isso cria uma divisão de responsabilidades: a empresa conserva o controle sobre armazenamento e revisão humana, enquanto a Anthropic fornece a camada automatizada de detecção. O desenho pode ser especialmente relevante para organizações sujeitas a regras estritas sobre quem pode acessar material privilegiado, informação não pública ou outros dados sensíveis.
O que está disponível agora e o que vem no rollout
| Status em 3 de setembro de 2026 | O que foi confirmado |
|---|---|
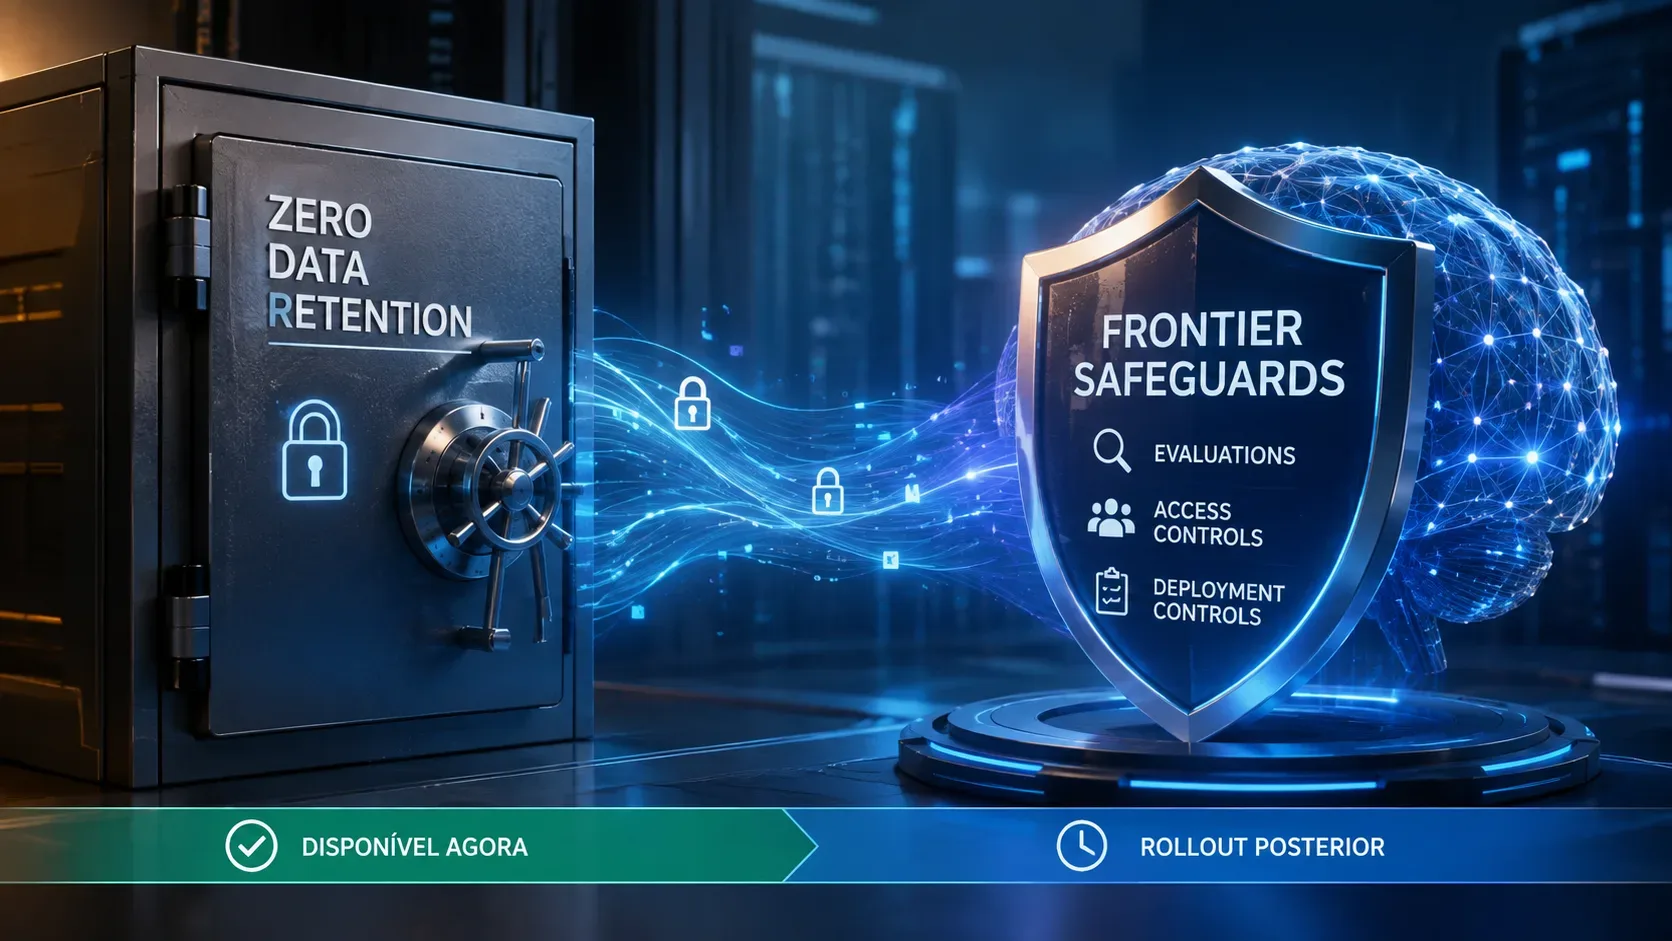
| Disponível agora | O EFS foi anunciado e a Anthropic abriu solicitação de acesso. Clientes elegíveis recebem ZDR em Fable 5 e Fable 5.1 enquanto aguardam o EFS. |
| Rollout posterior | O EFS será liberado em fases, começando mais tarde no outono do hemisfério norte de 2026, com objetivo de disponibilidade ampla ainda nesse período. |
| Suporte anunciado | A Anthropic diz que o EFS será suportado em Claude Code, Claude Enterprise, Claude Platform, Amazon Bedrock, Claude Platform on AWS, Google Agent Platform e Microsoft Foundry. |
Portanto, não é correto tratar todos os controles do EFS como universalmente disponíveis desde o anúncio. A política temporária de ZDR para clientes elegíveis em Fable 5 e Fable 5.1 funciona como ponte até que o EFS esteja pronto. A própria página do Claude Fable reforça que, até a disponibilidade do EFS, clientes empresariais elegíveis podem usar o Fable 5.1 com ZDR.
Quais controles são opcionais
A Anthropic afirma que três componentes são opt-in: armazenamento controlado pelo cliente, Customer-Managed Encryption Keys e revisão totalmente automatizada. A organização habilita os elementos de que precisa. Segundo o anúncio, essas opções não alteram o comportamento do modelo, o preço da API nem os limites de taxa.
O EFS em si não terá cobrança adicional da Anthropic. Se a empresa escolher armazenar a atividade em sua própria conta de nuvem, os custos de armazenamento, leituras, gravações e eventual saída de dados serão cobrados pelo provedor de nuvem conforme o consumo normal desses recursos.
O que o EFS não garante por si só
O anúncio descreve uma arquitetura de privacidade e monitoramento, não uma garantia absoluta contra incidentes, vazamentos ou uso indevido. “Safeguards” deve ser entendido como um conjunto de controles destinados a reduzir risco e melhorar detecção, não como prova de que um sistema está livre de falhas.
Também é importante não confundir custódia do dado com ausência de processamento. Para que a detecção automatizada funcione, sistemas precisam analisar a atividade definida pela arquitetura. A avaliação empresarial deve considerar onde esse processamento ocorre, quais dados entram na janela de monitoramento, quais identidades e metadados são usados, por quanto tempo o cliente decide conservar registros e como os alertas entram no fluxo de resposta a incidentes.
O que equipes de segurança e compliance devem verificar
- quais produtos, modelos e regiões estão cobertos na fase de acesso da organização;
- qual configuração efetivamente oferece ZDR e quais exceções operacionais podem existir;
- onde os dados de atividade são armazenados e sob quais chaves de criptografia;
- quem pode acessar logs, sinais e alertas dentro da empresa;
- qual é a janela de retenção escolhida para permitir correlação entre sessões e contas;
- como falsos positivos e incidentes confirmados serão triados e escalados;
- quais custos de nuvem serão gerados pelo armazenamento e movimentação dos dados;
- como a arquitetura se encaixa em requisitos internos, contratuais, regulatórios e de residência de dados.
Por que o desenho interessa a empresas reguladas
A contribuição do EFS é arquitetural: ele tenta deslocar a custódia dos dados de monitoramento para o ambiente que a empresa já controla, em vez de exigir que a provedora do modelo retenha esses registros. Isso pode reduzir obstáculos de governança para setores com controles rígidos de confidencialidade, embora cada organização continue responsável por validar se a implementação concreta atende às suas obrigações.
Em resumo, a combinação proposta é: ZDR em relação à retenção pela Anthropic, retenção de atividade sob controle do cliente e monitoramento automatizado capaz de observar padrões ao longo do tempo. Em 3 de setembro de 2026, o ponto operacional mais importante é o calendário: a ponte de ZDR para clientes elegíveis já foi anunciada, enquanto o EFS completo ainda depende de rollout em fases.