Enterprise Frontier Safeguards (EFS), anunciado por Anthropic el 1 de septiembre de 2026, busca resolver una tensión habitual en entornos empresariales: utilizar modelos de frontera con supervisión contra abusos sin obligar a la empresa a entregar al proveedor la custodia de los registros necesarios para esa supervisión. La propuesta combina zero data retention (ZDR) del lado de Anthropic con retención de datos de actividad en infraestructura controlada por el cliente.
Esta distinción es esencial. En el diseño presentado por Anthropic, ZDR no significa que todo registro deba desaparecer de inmediato. La empresa sostiene que el abuso sofisticado puede requerir correlación entre sesiones y cuentas durante un periodo de tiempo. Lo que cambia con EFS es quién almacena y gobierna esos datos: la actividad de supervisión puede permanecer en el entorno de nube del cliente, bajo sus claves, políticas de acceso y registros de auditoría, mientras Anthropic opera la detección automatizada.
Qué anunció Anthropic
Según el anuncio oficial de Enterprise Frontier Safeguards, EFS se desarrolló con la participación de más de 100 clientes de sectores como servicios financieros, salud, manufactura, telecomunicaciones, legal, comercio minorista y sector público, además de socios de nube como Amazon Web Services, Google Cloud y Microsoft Azure.
La arquitectura se presentó como una forma de conciliar dos exigencias que pueden entrar en conflicto: controles de seguridad capaces de reconocer patrones de uso indebido a lo largo del tiempo y requisitos empresariales de confidencialidad, residencia, acceso y gobernanza de datos.
ZDR en EFS no significa “ninguna retención”
El punto más importante para los equipos de seguridad y cumplimiento es separar zero data retention por parte del proveedor de la ausencia total de retención operativa. Anthropic afirma que las formas más sofisticadas de abuso pueden distribuirse entre varias tareas, sesiones y cuentas, lo que limita los enfoques que analizan cada interacción por separado y eliminan los datos inmediatamente.
Con EFS, los datos utilizados para la supervisión pueden almacenarse en la cuenta de nube del cliente, por ejemplo en Amazon S3, Azure Blob Storage o Google Cloud Storage. De este modo, la organización mantiene la custodia del material que necesita correlacionarse mientras los sistemas automatizados buscan señales de uso indebido grave.
Esta formulación evita exagerar el significado de ZDR. El beneficio prometido no es “operar sin ningún dato persistente”, sino evitar que Anthropic actúe como repositorio de esos registros de supervisión cuando el cliente opta por la arquitectura correspondiente.
Cómo funciona la arquitectura a alto nivel
- Almacenamiento controlado por el cliente: los datos de actividad pueden permanecer en la infraestructura de nube de la propia organización.
- Claves y políticas propias: el cliente puede aplicar sus propias claves de cifrado, políticas de acceso y mecanismos de auditoría.
- Supervisión automatizada: los sistemas analizan una ventana continua de tráfico para buscar señales de uso indebido grave, incluidos intentos relacionados con capacidades cibernéticas o biológicas ofensivas e indicios de credenciales robadas o filtradas.
- Alertas enviadas al cliente: cuando un patrón requiere atención, la señal se envía a la organización para su revisión.
- Sin revisión humana obligatoria por parte de Anthropic: el anuncio indica que no se requiere revisión por empleados de Anthropic; el equipo del cliente puede encargarse de la revisión humana de las alertas.
Esto crea una división de responsabilidades: la empresa conserva el control del almacenamiento y de la revisión humana, mientras Anthropic proporciona la capa automatizada de detección. El diseño puede ser especialmente relevante para organizaciones sujetas a normas estrictas sobre quién puede acceder a material privilegiado, información no pública u otros datos sensibles.
Qué está disponible ahora y qué llega después
| Estado al 3 de septiembre de 2026 | Qué está confirmado |
|---|---|
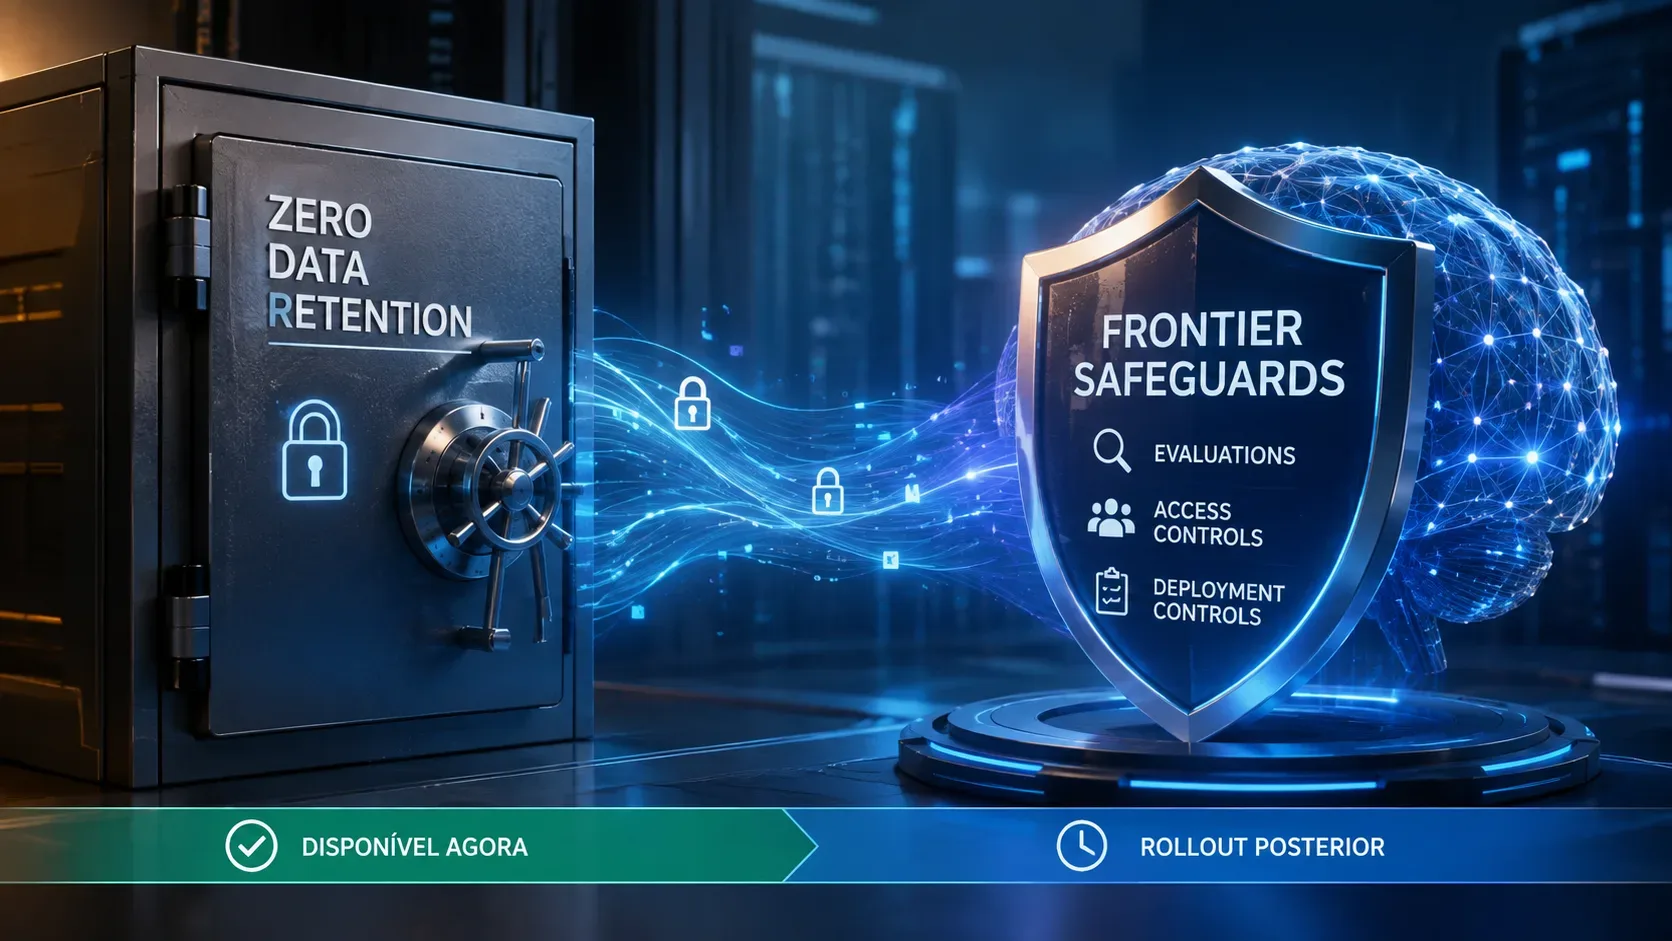
| Disponible ahora | EFS fue anunciado y Anthropic abrió solicitudes de acceso. Los clientes elegibles reciben ZDR en Fable 5 y Fable 5.1 mientras esperan EFS. |
| Despliegue posterior | EFS se implementará por fases a partir de más adelante en el otoño de 2026 del hemisferio norte, con el objetivo de lograr una disponibilidad amplia durante ese mismo periodo. |
| Soporte anunciado | Anthropic afirma que EFS será compatible con Claude Code, Claude Enterprise, Claude Platform, Amazon Bedrock, Claude Platform on AWS, Google Agent Platform y Microsoft Foundry. |
Por tanto, no es correcto tratar todos los controles de EFS como disponibles universalmente desde la fecha del anuncio. La política temporal de ZDR para clientes elegibles de Fable 5 y Fable 5.1 funciona como puente hasta que EFS esté listo. La página de Claude Fable también señala que los clientes empresariales elegibles pueden usar Fable 5.1 con ZDR hasta que EFS esté disponible.
Qué controles son opcionales
Anthropic afirma que tres componentes son opt-in: almacenamiento controlado por el cliente, Customer-Managed Encryption Keys y revisión totalmente automatizada. La organización habilita los componentes que necesita. Según el anuncio, estas opciones no cambian el comportamiento del modelo, el precio de la API ni los límites de tasa.
Anthropic no cobra un cargo adicional por EFS en sí. Si la empresa elige almacenar la actividad en su propia cuenta de nube, su proveedor cobra por almacenamiento, lecturas, escrituras y posibles costes de salida de datos del mismo modo que con otros recursos.
Qué no garantiza EFS por sí solo
El anuncio describe una arquitectura de privacidad y supervisión, no una garantía absoluta contra incidentes, exposición de datos o uso indebido. “Safeguards” debe entenderse como un conjunto de controles destinados a reducir riesgos y mejorar la detección, no como prueba de que un sistema no puede fallar.
También es importante no confundir la custodia de los datos con la ausencia de procesamiento. Para que la detección automatizada funcione, los sistemas deben analizar la actividad definida por la arquitectura. La evaluación empresarial debe considerar dónde ocurre ese procesamiento, qué datos entran en la ventana de supervisión, qué identidades y metadatos intervienen, durante cuánto tiempo el cliente decide conservar los registros y cómo las alertas entran en el flujo de respuesta a incidentes.
Qué deben verificar los equipos de seguridad y cumplimiento
- qué productos, modelos y regiones están cubiertos en la fase de acceso de la organización;
- qué configuración ofrece realmente ZDR y si existen excepciones operativas;
- dónde se almacenan los datos de actividad y bajo qué claves de cifrado;
- quién dentro de la empresa puede acceder a registros, señales y alertas;
- qué ventana de retención se elige para permitir la correlación entre sesiones y cuentas;
- cómo se clasificarán y escalarán los falsos positivos y los incidentes confirmados;
- qué costes de nube generarán el almacenamiento y el movimiento de datos;
- cómo encaja la arquitectura con requisitos internos, contractuales, regulatorios y de residencia de datos.
Por qué el diseño importa a empresas reguladas
La aportación de EFS es arquitectónica: intenta trasladar la custodia de los datos de supervisión a un entorno que la empresa ya controla, en lugar de exigir que el proveedor del modelo retenga esos registros. Esto puede reducir barreras de gobernanza para sectores con controles estrictos de confidencialidad, aunque cada organización sigue siendo responsable de validar si su implementación concreta cumple sus obligaciones.
En resumen, la combinación propuesta es: ZDR respecto de la retención por parte de Anthropic, retención de actividad bajo control del cliente y supervisión automatizada capaz de observar patrones a lo largo del tiempo. Al 3 de septiembre de 2026, la diferencia operativa clave es el calendario: el puente de ZDR para clientes elegibles ya fue anunciado, mientras que EFS completo todavía depende de un despliegue por fases.