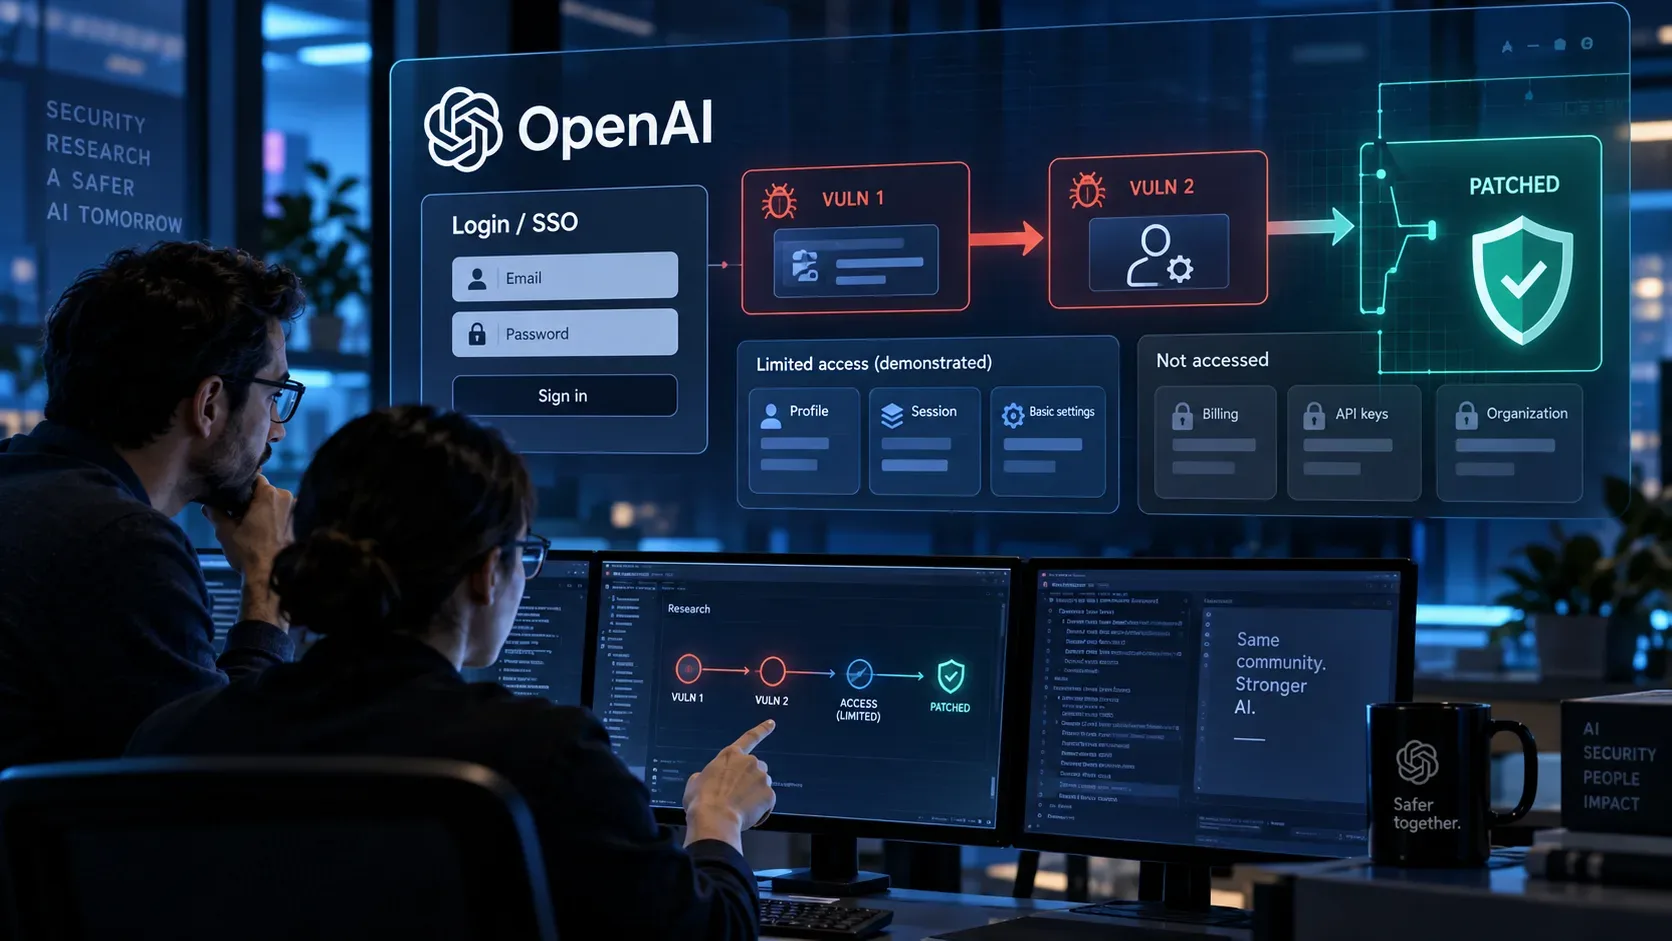
Investigadores de Hacktron describieron una cadena de seguridad que, el 25 de julio de 2026, conectó una falla en el procesamiento de imágenes del foro comunitario de OpenAI con una falla separada en el propio flujo de inicio de sesión de OpenAI. El resultado demostrado fue la toma de cuentas de ChatGPT y Codex de empleados y, en uno de los casos, la capacidad de usar una cuenta de Codex conectada a la organización corporativa de GitHub para abrir un pull request inofensivo en un repositorio interno. Hacktron afirma que detuvo las pruebas en ese punto y que no leyó código interno.
Hacktron publicó su divulgación técnica el 13 de septiembre y el caso volvió a recibir cobertura el 18 de septiembre. Es relevante porque muestra cómo dos debilidades en capas diferentes, una en software de terceros y otra en identidad y permisos, pueden combinarse. También hay una salvedad importante sobre el alcance: OpenAI dijo, en un comentario reproducido por Hacktron, que las pruebas contra el foro alojado por Discourse estaban explícitamente excluidas de su programa de bug bounty. La recompensa de US$ 6.500 reconoció el hallazgo del lado de OpenAI relacionado con el inicio de sesión.
Qué ocurrió: dos fallas formaron una sola cadena
El punto de entrada fue community.openai.com, el foro de OpenAI basado en Discourse. Según la divulgación de Hacktron, los archivos HEIC y HEIF seguían una ruta de procesamiento que pasaba por ImageMagick y la biblioteca libheif. La versión presente en el entorno de Discourse contenía una falla de seguridad de memoria capaz de permitir ejecución remota de código en el servidor del foro.
Esa era la primera vulnerabilidad. Por sí sola comprometía el entorno del foro. El salto hacia las cuentas de OpenAI ocurrió por una segunda falla en el flujo “Sign in with OpenAI”. Según SecurityWeek, los tokens de inicio de sesión generados para el foro comunitario tenían permisos excesivos y podían conceder acceso de API a las cuentas asociadas de ChatGPT y Codex. De ese modo, comprometer el contexto autenticado del foro podía exponer una sesión mucho más poderosa de lo que requería la función del foro.
Hacktron resume la cadena así: biblioteca de imágenes vulnerable, procesamiento por Discourse, control del foro, falla de identidad de OpenAI, acceso a cuentas de ChatGPT y Codex y, cuando existían conectores autorizados, alcance adicional. El punto clave no es que una falla en Discourse otorgara acceso directo a los repositorios de OpenAI. El acceso más amplio dependía de la segunda falla, en la frontera de identidad y autorización.
Qué acceso demostraron los investigadores
Los investigadores afirman haber comprometido múltiples cuentas de empleados de OpenAI. Para demostrar el impacto sin inspeccionar material interno, eligieron una cuenta cuyo Codex estaba conectado a la organización de OpenAI en GitHub. Luego indicaron a esa cuenta de Codex que abriera un pull request de prueba de concepto en el monorepositorio interno openai/openai. La divulgación lo identifica como PR #1186742 y dice que el enlace fue ocultado a pedido de OpenAI.
Este detalle es importante para medir el incidente. Lo que se demostró fue una cadena capaz de llegar a una acción dentro de un repositorio interno mediante una integración que ya estaba autorizada en la cuenta comprometida. The Register también informa que el grupo abrió un pull request inofensivo y detuvo las pruebas después de la demostración de acceso.
Qué no se demostró
Las fuentes públicas no muestran que los investigadores hayan descargado código interno, copiado pesos de modelos, extraído bases de datos de usuarios, obtenido claves de API de clientes o leído mensajes de terceros. Hacktron dice explícitamente que evitó acceder al código interno y que utilizó el pull request únicamente como prueba de alcance.
También hay que separar el acceso potencial del acceso comprobado. Hacktron señala que las cuentas de ChatGPT y Codex pueden tener conectores hacia GitHub, Slack y correo electrónico, por lo que el radio teórico de exposición podía incluir esos servicios. Eso no significa que todos esos conectores fueran accedidos en el caso de OpenAI. El acceso realmente descrito en las fuentes públicas es la toma de cuentas y la apertura del pull request mediante una cuenta de Codex conectada a GitHub.
Cronología del incidente y de las correcciones
| Fecha y hora | Qué ocurrió | Lectura editorial |
|---|---|---|
| 23 al 25 de julio de 2026 | Hacktron investigó la cadena de procesamiento de imágenes de Discourse y desarrolló una prueba de ejecución de código. | El problema inicial estaba en la ruta de carga y decodificación de imágenes. |
| 25/7, 05:00 a 06:00 UTC | Según Hacktron, el equipo obtuvo ejecución remota de código y acceso administrativo al entorno del foro de OpenAI. | Primera etapa confirmada por el propio equipo de investigación. |
| 25/7, 08:00 a 10:00 UTC | El grupo envió un informe al programa de OpenAI en Bugcrowd. | A partir de aquí comenzó la coordinación con OpenAI sobre la falla de identidad. |
| 25/7, 13:30 a 15:30 UTC | Se usó una cuenta de empleado para abrir un pull request inofensivo en el repositorio interno; después se detuvieron las pruebas. | Fue la prueba de que la falla de inicio de sesión ampliaba el impacto más allá del foro. |
| 25/7, 22:49:45 UTC | OpenAI respondió que el problema de su lado había sido corregido, unas 14 horas después del informe inicial. | La divulgación pública no especifica todos los cambios internos de configuración. |
| 27 al 28/7 | Discourse preparó la corrección, añadió aislamiento al procesamiento de imágenes y publicó el aviso GHSA-vhm9-85gw-x335. | La primera etapa de la cadena obtuvo un parche y una defensa adicional. |
| 1/9 | OpenAI marcó el informe como resuelto y pagó US$ 6.500. | La empresa aclaró que la recompensa cubría el hallazgo del lado de OpenAI, no las pruebas contra Discourse. |
Cómo las correcciones cerraron el camino
En la capa del foro, el aviso de seguridad de Discourse clasifica como alta, con una puntuación CVSS de 8,8, la vulnerabilidad de ejecución remota mediante un archivo HEIF malformado. Discourse enumera como versiones corregidas 2026.7.0, 2026.6.1, 2026.5.2 y 2026.1.6 y afirma que la imagen Docker actualizada incluye una versión corregida de libheif. Hacktron también señala que Discourse añadió sandboxing al procesamiento de imágenes como defensa en profundidad.
En la capa de OpenAI, las fuentes describen la debilidad como permisos excesivos en los tokens utilizados para el inicio de sesión de la comunidad. OpenAI confirmó a Hacktron que el problema fue corregido, pero la divulgación pública citada no ofrece una especificación completa del cambio de configuración. A partir de la arquitectura descrita, el objetivo efectivo de la corrección es impedir que una credencial destinada al foro funcione como puente hacia un acceso amplio a ChatGPT y Codex. Eso vuelve a separar la frontera de confianza del foro de la confianza más fuerte exigida por servicios y conectores de mayor privilegio.
Esa separación es la principal lección técnica. Corregir solo el parser de imágenes reduciría el riesgo en Discourse, pero dejaría disponible la debilidad de identidad para cualquier otro servicio capaz de exponer el mismo tipo de token. Corregir solo el SSO cortaría la escalada hacia cuentas de OpenAI, pero no eliminaría la ejecución de código en el foro. Ambas correcciones eran necesarias porque las vulnerabilidades pertenecían a componentes diferentes.
Qué papel tuvo la IA en la investigación
Hacktron dice que utilizó modelos Claude durante el desarrollo del exploit para la falla de seguridad de memoria. Según su relato, las sesiones con Claude Opus 4.8 hicieron avanzar el análisis, pero tuvieron dificultades para volver confiable la explotación en el entorno predeterminado; después del lanzamiento de Claude Opus 5, el equipo avanzó con mayor rapidez. Esta es la versión de los propios investigadores y no cambia la naturaleza de las vulnerabilidades: el primer problema era una falla clásica de seguridad de memoria en una dependencia, y el segundo era una configuración de identidad con permisos demasiado amplios.
El aspecto relevante para los equipos de seguridad es económico. Las herramientas de IA pueden reducir el tiempo y el costo del análisis de código, la adaptación de pruebas de concepto y la comprobación de hipótesis. Eso aumenta la presión para corregir dependencias rápidamente, limitar los permisos de los tokens y tratar las integraciones de agentes como parte del perímetro de seguridad.
Qué enseña el caso sobre SSO y conectores
- El SSO debe aplicar privilegio mínimo. Un token creado para entrar en un foro no debería cargar permisos equivalentes a los de servicios más sensibles.
- Las aplicaciones de terceros no deberían heredar confianza excesiva. Comprometer un foro no debería convertirse automáticamente en comprometer ChatGPT, Codex o sistemas conectados.
- Los conectores amplían el radio de impacto. Cuando un agente ya tiene acceso autorizado a GitHub, Slack o correo electrónico, una toma de cuenta puede alcanzar esos entornos sin otra explotación técnica.
- Las dependencias de procesamiento de medios son superficie de ataque. Las bibliotecas que decodifican formatos complejos reciben archivos controlados por usuarios y necesitan actualizaciones oportunas, aislamiento y límites de ejecución.
- El bug bounty no elimina las reglas de alcance. La propia OpenAI recalcó que las pruebas contra el foro alojado por Discourse estaban fuera del alcance formal del programa, aunque la falla de identidad de OpenAI sí recibió recompensa.
Fuentes y límites de la información disponible
Este artículo se basa principalmente en la divulgación técnica de Hacktron, el aviso de seguridad de Discourse, la cobertura de SecurityWeek y The Register, además de la política de divulgación coordinada de vulnerabilidades de OpenAI. Parte de la cronología y del alcance técnico proviene del relato de la propia Hacktron. OpenAI confirmó la corrección y la recompensa en el material citado por los investigadores, pero no publicó allí un informe técnico detallado de todas las medidas internas de remediación.