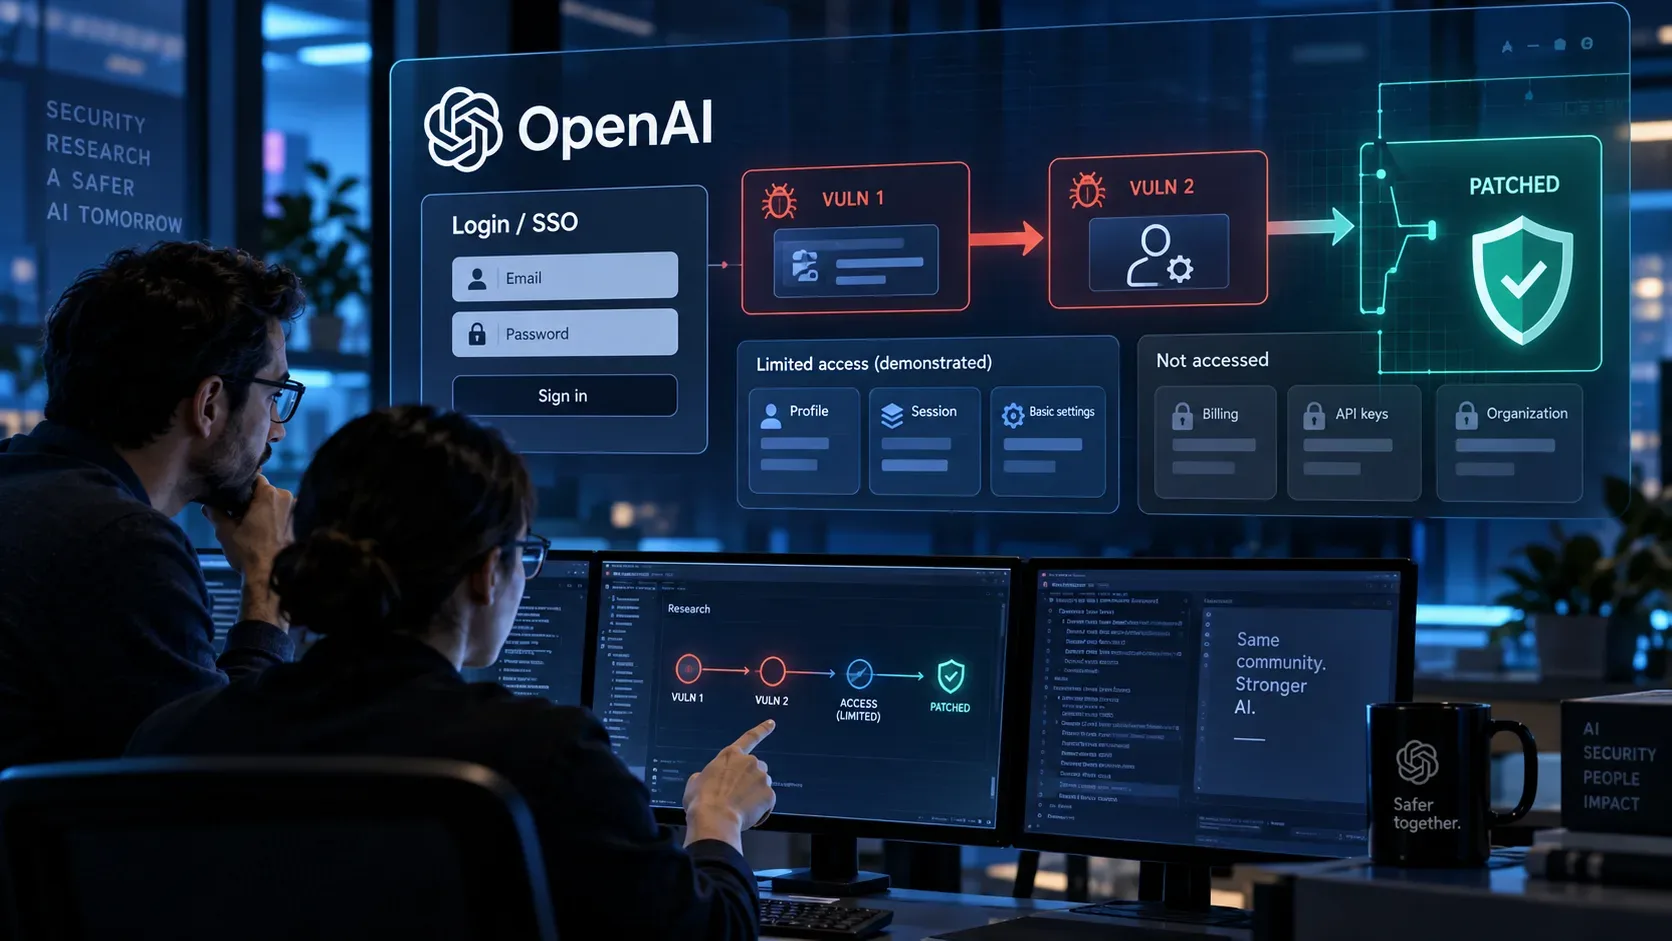
Pesquisadores da Hacktron relataram uma cadeia de segurança que, em 25 de julho de 2026, ligou uma falha no processamento de imagens do fórum da OpenAI a uma falha separada no fluxo de login da própria OpenAI. O resultado demonstrado foi a tomada de contas de ChatGPT e Codex de funcionários e, em um dos casos, a capacidade de usar o Codex conectado ao GitHub corporativo para abrir um pull request inofensivo em um repositório interno. A Hacktron afirma que parou o teste nesse ponto e não leu o código interno.
A divulgação técnica da Hacktron foi publicada em 13 de setembro e ganhou nova repercussão em 18 de setembro. O caso é importante porque mostra como dois problemas em camadas diferentes, um em software de terceiros e outro em identidade e permissões, podem se combinar. Também exige uma ressalva: a OpenAI afirmou, em comentário reproduzido pela Hacktron, que os testes contra o fórum hospedado pelo Discourse estavam explicitamente fora do escopo do seu programa de bug bounty. A recompensa de US$ 6.500 reconheceu a descoberta do lado da OpenAI, relacionada ao login.
O que aconteceu: duas falhas formaram a mesma cadeia
O ponto de entrada foi community.openai.com, fórum da OpenAI baseado em Discourse. Segundo a divulgação da Hacktron, arquivos HEIC e HEIF seguiam uma rota de processamento que passava por ImageMagick e pela biblioteca libheif. A versão presente no ambiente usado pelo Discourse continha uma falha de memória que permitia execução remota de código no servidor do fórum.
Essa era a primeira vulnerabilidade. Sozinha, ela comprometia o ambiente do fórum. O salto para contas da OpenAI ocorreu por causa de uma segunda falha, no fluxo “Sign in with OpenAI”. De acordo com a SecurityWeek, os tokens de login gerados para o fórum tinham permissões excessivas e podiam conceder acesso de API às contas associadas de ChatGPT e Codex. Assim, comprometer o contexto autenticado do fórum podia abrir uma sessão muito mais poderosa do que a função do fórum exigia.
A Hacktron resume a cadeia como: biblioteca de imagens vulnerável, processamento pelo Discourse, controle do fórum, falha de identidade da OpenAI, acesso a ChatGPT e Codex e, quando havia conectores autorizados, alcance adicional. O ponto central não é que uma falha no Discourse por si só desse acesso direto aos repositórios da OpenAI. O acesso mais amplo dependia da segunda falha, na fronteira de identidade e autorização.
Qual acesso os pesquisadores demonstraram
Os pesquisadores afirmam ter comprometido múltiplas contas de funcionários da OpenAI. Para demonstrar impacto sem consultar material interno, escolheram uma conta cujo Codex estava conectado à organização da OpenAI no GitHub. Em seguida, instruíram o Codex daquela conta a abrir um pull request de prova de conceito no monorepositório interno openai/openai. A publicação identifica esse teste como PR #1186742 e informa que o link foi ocultado a pedido da OpenAI.
Esse detalhe é importante para medir o incidente. O que foi demonstrado foi uma cadeia capaz de chegar a uma ação dentro de um repositório interno por meio de uma integração já autorizada na conta comprometida. A The Register também relata que o grupo abriu um pull request inofensivo e interrompeu o teste depois da prova de acesso.
O que não foi demonstrado
As fontes públicas não mostram que os pesquisadores tenham baixado código interno, copiado pesos de modelos, extraído bases de usuários, obtido chaves de API de clientes ou lido mensagens de terceiros. A Hacktron diz explicitamente que evitou acessar código interno e usou o pull request apenas como prova de alcance.
Também é preciso separar acesso potencial de acesso comprovado. A Hacktron observa que contas de ChatGPT e Codex podem ter conectores para GitHub, Slack e email, portanto o raio de exposição teórico poderia incluir esses serviços. Isso não significa que todos esses conectores foram acessados no caso da OpenAI. O acesso efetivamente descrito nas fontes é a tomada de contas e a abertura do pull request por meio de uma conta Codex conectada ao GitHub.
Cronologia do incidente e da correção
| Data e hora | O que ocorreu | Leitura editorial |
|---|---|---|
| 23 a 25 de julho de 2026 | A Hacktron investigou a cadeia de processamento de imagens do Discourse e desenvolveu uma prova de execução de código. | O problema inicial estava no caminho de upload e decodificação de imagens. |
| 25/7, 05:00 a 06:00 UTC | Segundo a Hacktron, o grupo obteve execução remota de código e acesso administrativo ao ambiente do fórum da OpenAI. | Primeira etapa confirmada pela própria equipe de pesquisa. |
| 25/7, 08:00 a 10:00 UTC | O grupo enviou um relatório ao programa da OpenAI no Bugcrowd. | A partir daqui começou a coordenação com a OpenAI sobre a falha de identidade. |
| 25/7, 13:30 a 15:30 UTC | Uma conta de funcionário foi usada para abrir um pull request inofensivo no repositório interno; depois disso, os testes foram interrompidos. | Foi a prova de que a falha de login ampliava o impacto para além do fórum. |
| 25/7, 22:49:45 UTC | A OpenAI respondeu que o problema do seu lado estava corrigido, cerca de 14 horas após o envio inicial. | A divulgação não detalha publicamente toda a mudança de configuração aplicada. |
| 27 a 28/7 | O Discourse preparou a correção, adicionou isolamento ao processamento de imagens e publicou o aviso de segurança GHSA-vhm9-85gw-x335. | A primeira etapa da cadeia passou a ter patch e defesa adicional. |
| 1/9 | A OpenAI marcou o relatório como resolvido e pagou US$ 6.500. | A empresa esclareceu que a recompensa cobria a descoberta do lado da OpenAI, não os testes contra o Discourse. |
Como as correções fecharam o caminho
Na camada do fórum, o aviso de segurança do Discourse classifica como alta, com CVSS 8,8, a vulnerabilidade de execução remota por arquivo HEIF malformado. O Discourse lista como versões corrigidas 2026.7.0, 2026.6.1, 2026.5.2 e 2026.1.6 e informa que a imagem Docker atualizada inclui uma versão corrigida de libheif. A Hacktron também relata que o Discourse adicionou sandboxing ao processamento de imagens como defesa em profundidade.
Na camada da OpenAI, as fontes descrevem a vulnerabilidade como permissões excessivas nos tokens usados pelo login da comunidade. A OpenAI confirmou à Hacktron que o problema foi corrigido, mas a divulgação pública citada não traz uma especificação completa da mudança. Pela arquitetura descrita, o objetivo da correção é impedir que uma credencial destinada ao fórum possa ser usada como ponte para obter acesso amplo a ChatGPT e Codex. Isso separa novamente a confiança do fórum da confiança exigida para serviços e conectores de maior privilégio.
Essa separação é o principal aprendizado técnico do caso: corrigir apenas o parser de imagens reduziria o risco no Discourse, mas deixaria a falha de identidade disponível para qualquer outro serviço que pudesse expor o mesmo tipo de token. Corrigir apenas o SSO cortaria a escalada para contas da OpenAI, mas não eliminaria a execução de código no fórum. As duas correções eram necessárias porque as duas vulnerabilidades pertenciam a componentes diferentes.
Qual foi o papel da IA na pesquisa
A Hacktron diz que usou modelos Claude durante o desenvolvimento do exploit da falha de memória. Segundo o relato, sessões com Claude Opus 4.8 avançaram na análise, mas tiveram dificuldade em tornar a exploração confiável no ambiente padrão; após o lançamento do Claude Opus 5, a equipe conseguiu avançar mais rapidamente. Essa é uma afirmação dos próprios pesquisadores e não muda a natureza das vulnerabilidades: o primeiro problema era uma falha clássica de segurança de memória em uma dependência, e o segundo era uma configuração de identidade com permissões amplas demais.
O aspecto relevante para equipes de segurança é econômico. Ferramentas de IA podem reduzir o tempo e o custo para analisar código, adaptar provas de conceito e testar hipóteses. Isso aumenta a pressão para corrigir dependências rapidamente, limitar permissões de tokens e tratar integrações de agentes como parte do perímetro de segurança.
O que o caso ensina sobre SSO e conectores
- SSO deve aplicar privilégio mínimo. Um token criado para entrar em um fórum não deveria carregar permissões equivalentes às de serviços mais sensíveis.
- Aplicações terceirizadas não podem herdar confiança excessiva. Um comprometimento no fórum não deveria se transformar automaticamente em comprometimento de ChatGPT, Codex ou sistemas conectados.
- Conectores ampliam o raio de impacto. Quando um agente tem acesso autorizado a GitHub, Slack ou email, uma tomada de conta pode alcançar esses ambientes mesmo sem uma segunda exploração técnica.
- Dependências de mídia são superfície de ataque. Bibliotecas que decodificam formatos complexos recebem arquivos controlados por usuários e precisam de atualização, isolamento e limites de execução.
- Bug bounty não elimina regras de escopo. A própria OpenAI ressaltou que o teste contra o fórum hospedado pelo Discourse estava fora do escopo formal do programa, ainda que a falha de identidade da OpenAI tenha sido recompensada.
Fontes e limites da informação disponível
Este artigo se baseia principalmente na divulgação técnica da Hacktron, no aviso de segurança do Discourse, na cobertura da SecurityWeek e da The Register, além da política de divulgação coordenada da OpenAI. Parte da cronologia e do alcance técnico vem do relato da própria Hacktron. A OpenAI confirmou a correção e a recompensa no material citado pelos pesquisadores, mas não publicou ali um relatório técnico detalhado sobre todas as mudanças internas.