El mensaje parece legítimo precisamente porque copia el contexto que ya conoce. Puede mencionar una compra reciente, utilizar el nombre de una institución reconocida, reproducir colores oficiales o incluso presentar datos personales verdaderos. Nada de esto prueba por sí solo que el remitente sea auténtico.
Para identificar el phishing, observe menos la apariencia y más el comportamiento requerido por el mensaje. Los intentos de fraude a menudo presionan a la víctima para que actúe rápidamente, abra un enlace, proporcione datos, introduzca un código de autenticación o realice un pago.
En orientación publicada el 14 de julio de 2026, el Ministerio de Comunicaciones advirtió que el phishing puede llegar a través de SMS, correo electrónico, aplicaciones de mensajería, redes sociales, llamadas, Códigos QR y páginas que imitan a reconocidas instituciones. El objetivo puede ser obtener CPF, contraseñas, códigos de autenticación, datos bancarios o números de tarjetas. Más seguro es simple:
Para, comprueba, accede por otro canal y denuncia.
Cómo detectar el phishing antes de hacer clic
Un mensaje sospechoso no necesita mostrar todos los signos siguientes. Una única solicitud inusual es motivo suficiente para detener la acción y comprobar la situación a través de un canal independiente.
1. El mensaje crea urgencia o amenaza con una consecuencia inmediata
Sospeche cuando el mensaje indique que su cuenta será bloqueada en unos minutos, que debe pagar una deuda de inmediato o que perderá un beneficio si no responde de inmediato.
La urgencia reduce el tiempo disponible para pensar, comparar información y contactar con la institución real. El Ministerio de Comunicaciones cita lenguaje alarmista, bloqueos inmediatos y actualizaciones urgentes de registros entre las señales de alerta. CERT.br también recomienda precaución cuando alguien quiere que usted haga algo sin tiempo para reflexionar. Tenga cuidado:** no utilice el enlace ni el número de teléfono presentado en el mensaje. Abra la aplicación oficial, escriba la dirección conocida en el navegador o busque el contacto en una fuente independiente.
2. Se solicita contraseña, código de autenticación o datos bancarios
No se deben enviar contraseñas, códigos temporales, PIN ni información completa de la tarjeta como respuesta a los mensajes.
Los códigos de autenticación existen precisamente para confirmar una acción iniciada por el titular de la cuenta. Compartirlos puede permitir que otra persona complete un acceso u operación. El Ministerio de Comunicaciones y CERT.br recomiendan no proporcionar contraseñas ni códigos de verificación recibidos en el dispositivo. Es seguro:** finalizar el contacto. Si hay una solicitud real, inicie sesión en la cuenta directamente a través de la aplicación o el sitio web oficial.
3. El premio, reembolso o beneficio llegó sin solicitud
Premios inesperados, reembolsos, bonificaciones que caducan y descuentos extraordinarios pueden actuar como cebo.
El problema no es recibir una promoción legítima, sino ser llevado inmediatamente a un enlace, formulario o pago para “liberar” la ventaja. El Ministerio de Comunicaciones incluye recompensas, reembolsos y beneficios inesperados entre los signos comunes de phishing. Es seguro:** busca la campaña en el sitio web oficial. No confirmes la supuesta oferta a través del canal indicado en el propio mensaje.
4. El enlace no corresponde al canal oficial
El texto que se muestra en un botón puede mencionar una empresa legítima, mientras que la dirección real conduce a otro dominio. Los enlaces acortados también ocultan el destino antes de abrirlos.
Comprueba la dirección completa, la ortografía del dominio y la parte que aparece inmediatamente antes de la terminación principal. No considere simplemente la presencia del nombre de la empresa en algún lugar de la URL.
El Ministerio de Comunicaciones recomienda escribir directamente la dirección en el navegador y comprobar si pertenece al canal oficial. Apple también advierte sobre enlaces cuyo destino no coincide con el sitio web de la mencionada empresa. Seguro:** En lugar de intentar “arreglar” o probar el enlace, abandónelo y busque el servicio usted mismo.
5. El nombre mostrado no coincide con la dirección o el número del remitente
Las aplicaciones y servicios de correo electrónico pueden mostrar un nombre descriptivo, como el nombre de un banco o un colega, aunque el mensaje se haya enviado desde otra dirección.
En el correo electrónico, verifique la dirección completa del remitente. En las aplicaciones de mensajería y SMS, no confíe únicamente en la foto, el nombre del perfil, la descripción de la "cuenta comercial" o el logotipo utilizado.
Apple señala una discrepancia entre el supuesto nombre y el correo electrónico o el número de teléfono utilizado en el contacto como señal de phishing. CISC también documentó perfiles falsos que utilizaban símbolos oficiales y apariencia institucional para ganar credibilidad. Es seguro:** confirma tu identidad mediante un contacto previamente guardado o publicado en el sitio web oficial.
6. El mensaje contiene un archivo adjunto, código QR o solicitud de instalación sin contexto
Se pueden presentar archivos inesperados como facturas, recibos, notificaciones, currículums o documentos urgentes. Los códigos QR también pueden dirigir a páginas o pagos sin revelar fácilmente el destino.
El riesgo aumenta cuando el archivo no fue solicitado, cuando el mensaje requiere que instale una aplicación o cuando le indica que cambie la configuración de seguridad. Apple recomienda no abrir ni guardar archivos adjuntos de mensajes sospechosos y descargar únicamente programas de fuentes confiables. CERT.br también recomienda precaución con códigos QR y aplicaciones falsas. Es seguro:** confirma primero con el remitente a través de otro canal. No abra el archivo sólo para descubrir qué es.
7. El pago mediante Pix o comprobante bancario se solicita dentro de la conversación
El mensaje puede alegar deuda, tarifa administrativa, orden retenida, registro pendiente o necesidad de regularización. Luego presenta una página de foto, factura o pago.
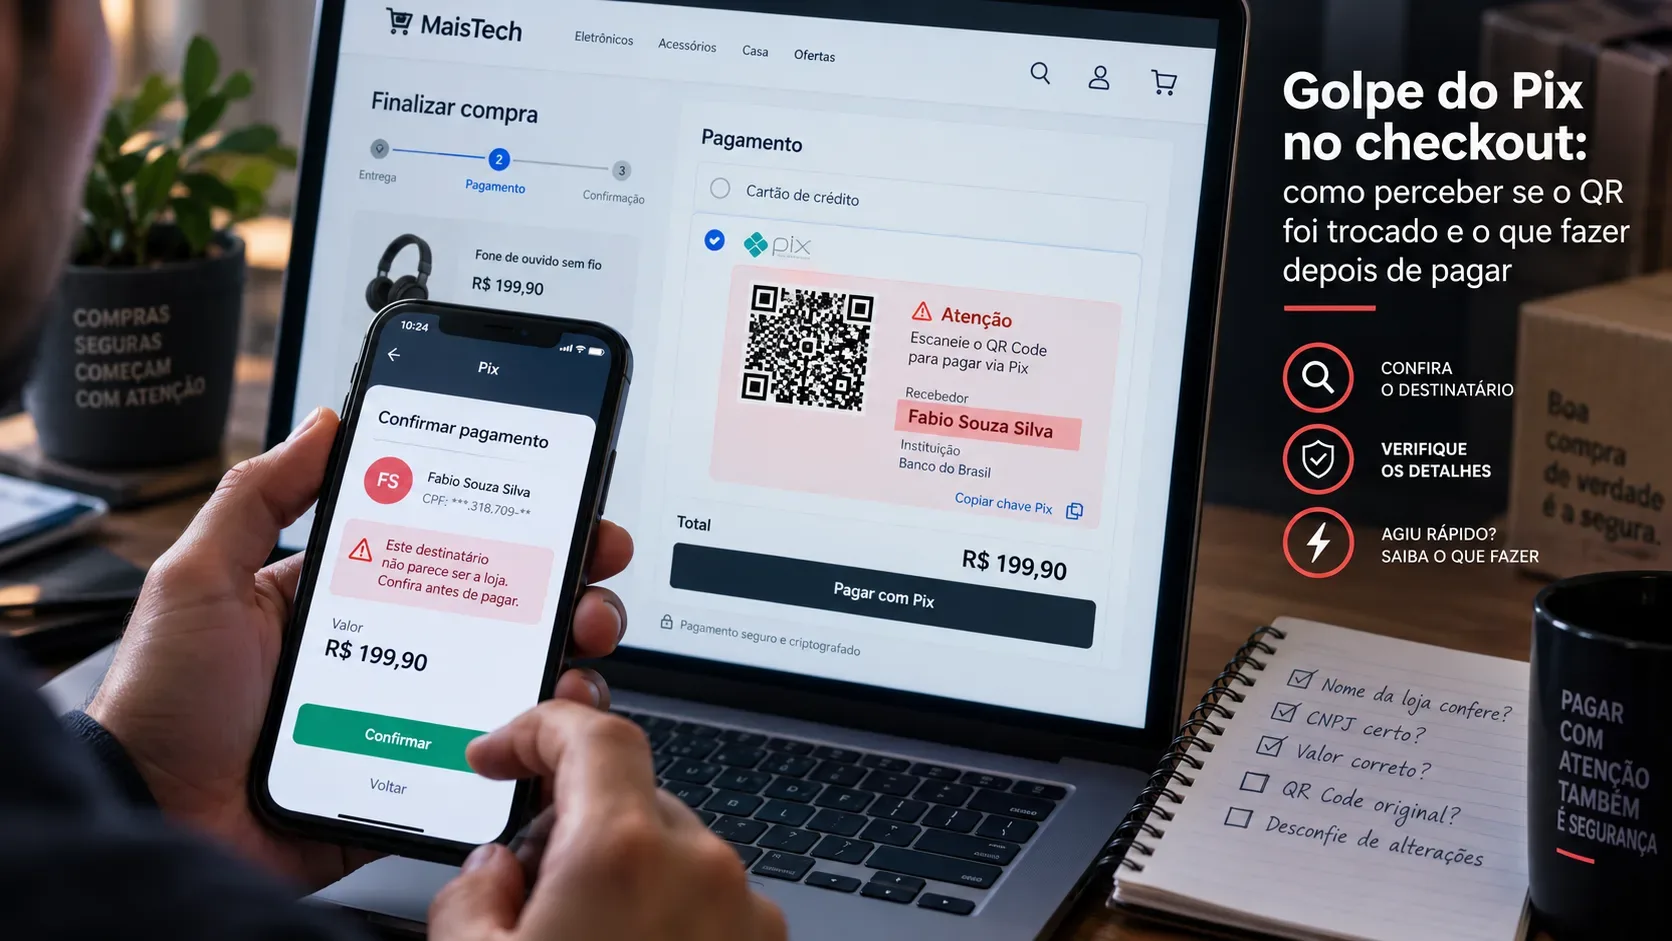
CISC advirtió en 2026 sobre campañas en WhatsApp que utilizaban perfiles falsos, datos personales reales y páginas similares a portales gubernamentales para inducir pagos. La agencia recomienda no pagar facturas ni Pix recibidas en mensajes y consultar directamente en portales oficiales. cualquier transferencia, consúltala en la app financiera:
- nombre del destinatario;
- institución;
- CPF o CNPJ, cuando se muestra;
- valor;
- propósito de facturación.
Respuesta segura: generar el cargo nuevamente dentro de la aplicación o portal oficial. Se debe poder localizar un cargo verdadero sin depender únicamente del mensaje recibido.
8. El texto se desvía del estándar normal de la persona o institución
Los errores ortográficos, el tratamiento genérico y el formato extraño siguen siendo signos útiles. Sin embargo, un mensaje bien escrito no es automáticamente seguro.
Observar cambios de comportamiento: un contacto que nunca pide dinero empieza a exigir una transferencia urgente; una empresa que normalmente envía avisos en la aplicación solicita actualizaciones vía mensaje; un colega escribe de forma inusual y evita conversar de cualquier otra forma.
Gmail advierte que las cuentas de personas conocidas también pueden verse comprometidas y utilizadas para enviar solicitudes anormales de dinero o información. Apple recomienda comparar el mensaje con comunicaciones anteriores de la misma organización. Es seguro:** habla con la persona mediante llamada telefónica, reunión cara a cara u otro canal conocido. No confirmes a través del mismo chat ya que puede estar comprometido.
9. El remitente utiliza datos veraces para generar confianza
El nombre completo, CPF, dirección, relación e información sobre los servicios utilizados pueden haber sido obtenidos de filtraciones, bases de datos vendidas ilegalmente, redes sociales u otras fuentes.
En una alerta de 2026, el CISC informó que los mensajes falsos enviados a través de WhatsApp presentaban datos reales de las víctimas para que el enfoque fuera más convincente. Apple también señala que los estafadores pueden mencionar información personal para parecer legítimos. , un mensaje no es auténtico sólo porque "sabe quién eres".
Respuesta segura: evalúa lo que pide el mensaje. Los datos verdaderos no justifican el envío de una contraseña, código, pago o documento.
Árbol de decisión: detener, comprobar, acceder por otro canal e informar
Utilice este flujo cada vez que reciba una solicitud inesperada:
1. Detener
No haga clic, no responda, no llame al número proporcionado y no realice el pago. La pausa rompe la presión creada por el mensaje.
2. Comprobar
Pregunte:
- ¿Esperaba este contacto?
- ¿La institución suele utilizar este canal?
- ¿La solicitud implica dinero, contraseña, código o documento?
- ¿El remitente y la dirección son los mismos que los utilizados anteriormente?
- ¿Existe urgencia o amenaza artificial?
- ¿Puedo confirmar la información sin utilizar nada de lo proporcionado en el mensaje?
3. Acceso por otro canal
Abre la aplicación oficial ya instalada, introduce la dirección conocida en el navegador o busca un número de teléfono en un documento, tarjeta o sitio web legítimo.
No utilizar como confirmación:
- el enlace recibido;
- el número de teléfono escrito en el mensaje;
- un segundo contacto indicado por el mismo remitente;
- una página abierta por un código QR sospechoso.
El Ministerio de Comunicaciones, CISC, CERT.br y Apple coinciden en la recomendación de buscar directamente en el canal oficial en caso de duda. estado
Si el mensaje es falso o continúa sin confirmación:
- bloquear y reportar contactos en la aplicación;
- utilizar la opción para denunciar phishing o spam en el servicio de correo electrónico;
- notificar a la institución que está siendo imitada;
- preservar capturas de pantalla, remitente, hora y otros registros;
- reenviar campañas que involucren a organismos públicos al canal oficial de informes de CISC.
CISC mantiene un servicio específico de denuncia de páginas falsas, fraudes digitales y campañas de phishing que puedan afectar a organismos y entidades que forman parte del SISP. revisa cada tipo de mensaje
| Canal | Qué tener en cuenta | Cómo comprobar de forma segura |
|---|---|---|
| Número desconocido, perfil reciente, urgencia, cargo, solicitud de código o cambio repentino de comportamiento | Llame a la persona o institución utilizando un número conocido. Bloquee y reporte contactos sospechosos en la aplicación. | |
| SMS | Enlace acortado, aviso de bloqueo, entrega, multa, beneficio o actualización de registro | Abra directamente la aplicación o el sitio web oficial. No respondas al SMS ni utilices el número de teléfono indicado en el mismo. |
| Correo electrónico | Dirección del remitente, dominio, archivo adjunto inesperado, falta de coincidencia entre el texto del enlace y el destino | Acceda a la cuenta a través del navegador o la aplicación. Utilice la función "denunciar phishing" cuando esté disponible. |
| Conexión | Solicitud de código, instalación de aplicación, transferencia o permanencia en línea | Apagar. Localice usted mismo el número oficial y realice una nueva llamada. |
| Código QR | Cargo inesperado o código enviado sin solicitud | No escanear. Localiza el cargo directamente en la aplicación o portal oficial. |
| Pretexto presentado | Acción solicitada | Decisión segura |
|---|---|---|
| Supuesto bloqueo de cuenta | Actualizar datos con un botón | Abre la aplicación oficial y consulta las advertencias internas |
| Pedido pendiente | Pague una pequeña tarifa | Consulta el seguimiento a través del canal oficial del transportista |
| Reembolso inesperado | Informar tarjeta o cuenta | Busque la empresa directamente y verifique si hay una solicitud registrada |
| Deuda pública | Hacer que Pix se reciba vía WhatsApp | Consultar el portal oficial correspondiente |
| Mensaje de un conocido | Transferir dinero urgentemente | Confirmar por llamada o en persona |
| Alerta de intrusión | Ingrese el código de autenticación | Finalizar el contacto y revisar la seguridad directamente en la cuenta |