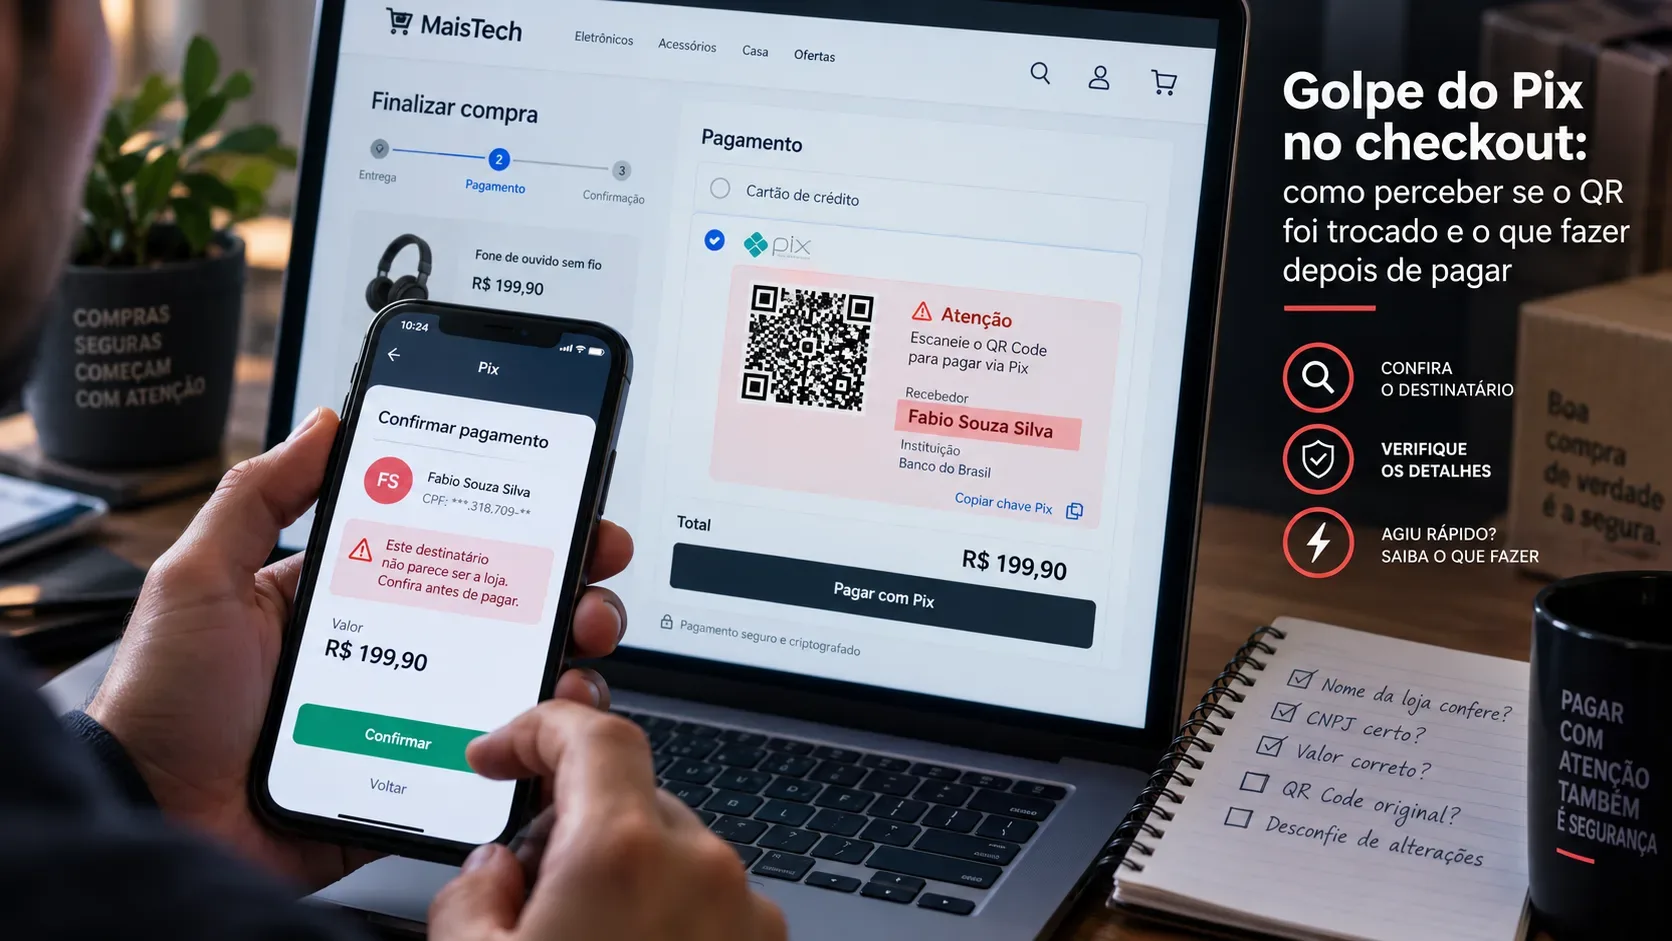
La estafa de Pix en el checkout tiene una característica especialmente peligrosa: la compra puede estar realizándose en una tienda real, en la dirección web correcta, y aun así el pago puede ser desviado. El 9 de septiembre de 2026, Kaspersky informó que había identificado 90 tiendas online brasileñas comprometidas por un código malicioso capaz de sustituir, en la etapa de pago, tanto el código QR como el contenido de Pix para copiar y pegar. La página puede seguir pareciendo legítima, pero los datos enviados a la aplicación bancaria pasan a apuntar a una cuenta controlada por delincuentes.
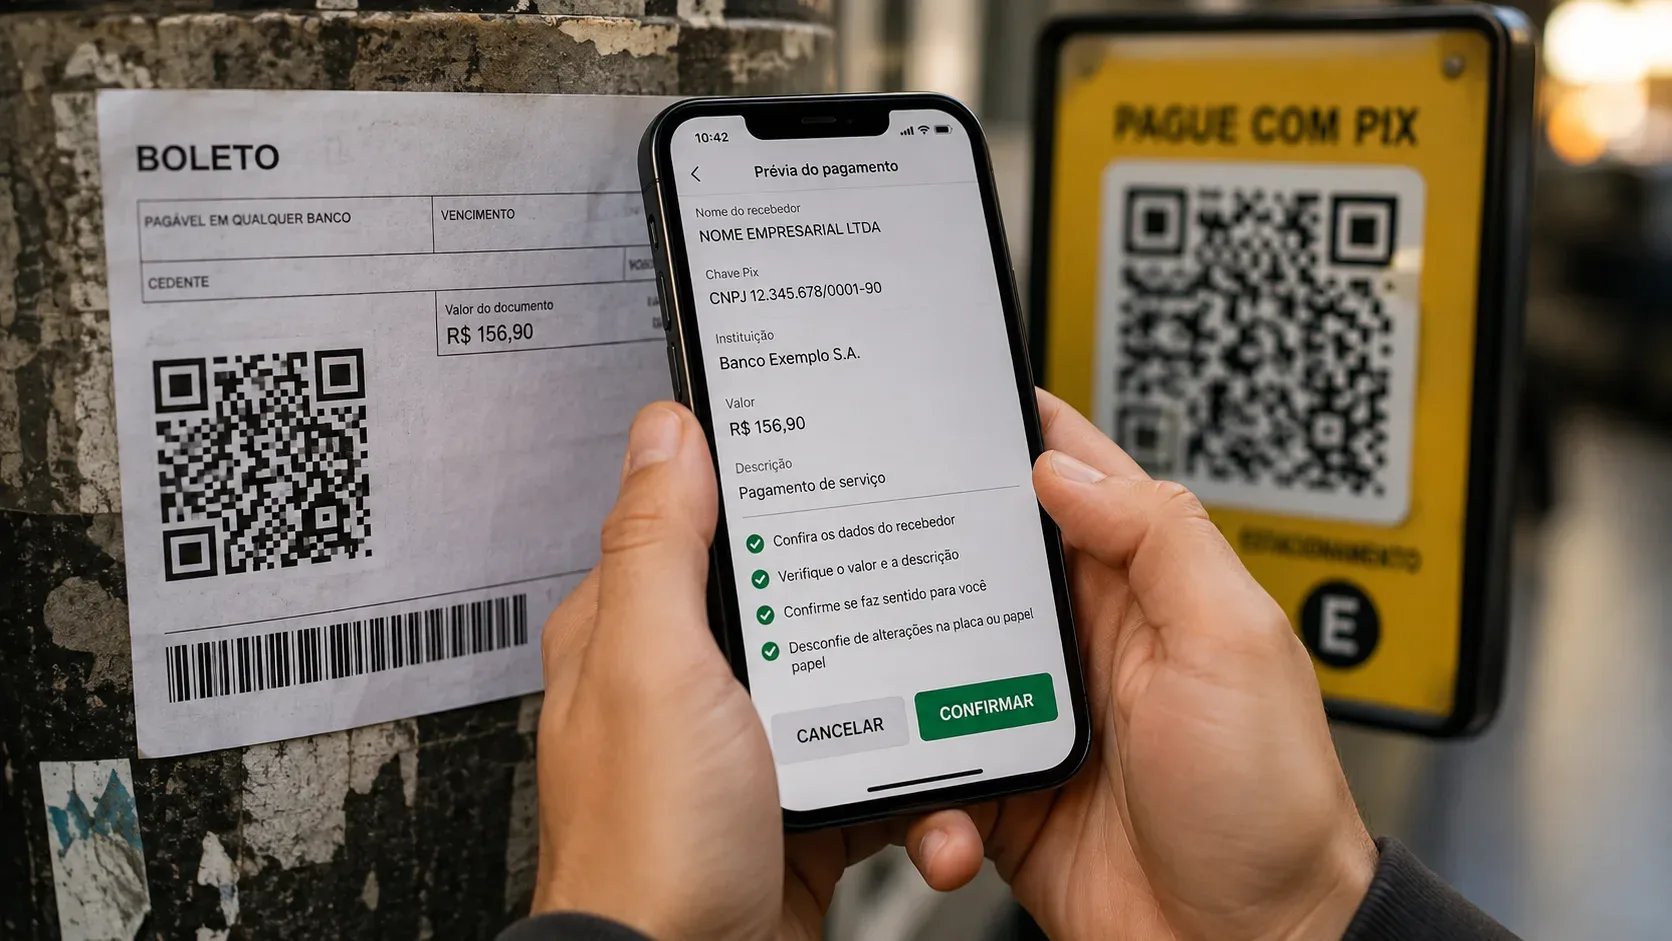
Para el consumidor, la defensa más importante no es “mirar si el QR parece normal”. Hay que tratar la pantalla de confirmación de la propia aplicación bancaria como una segunda comprobación independiente: antes de autorizar, verifica quién recibirá el dinero, qué CNPJ o identificación aparece y si el importe coincide con el pedido. Si los datos no corresponden a la tienda o a un intermediario de pago oficial claramente informado por ella, interrumpe la operación.
Cómo pueden cambiar el QR dentro de un sitio legítimo
Según la investigación divulgada por Kaspersky, la campaña observada en Brasil comprometió tiendas pequeñas y medianas que utilizaban la plataforma Magento. El código malicioso se inyectaba en el checkout y, cuando el cliente elegía Pix, sustituía en tiempo real el QR original y también la cadena de “copiar y pegar”. Para la tienda, el pedido podía quedar como pendiente o abandonado porque el pago no llegaba al flujo financiero oficial del comercio electrónico.
Esto cambia la lógica de prevención. HTTPS, el candado del navegador, el dominio correcto y una apariencia conocida siguen siendo útiles contra sitios falsos, pero no son suficientes en este escenario: el propio sitio verdadero puede estar comprometido. El punto decisivo pasa a ser comprobar la información que muestra la aplicación bancaria antes de confirmar.
Lista de comprobación antes de confirmar el Pix
- Comprueba el nombre del destinatario. Debe corresponder a la empresa donde compras o a un intermediario de pago que la tienda identifique claramente. Una persona física desconocida o una empresa sin relación aparente con la compra es motivo para detenerse.
- Comprueba el CNPJ o la identificación mostrada. La razón social no siempre coincide con la marca comercial, por lo que conviene compararla con los datos de pago proporcionados por la tienda, el pedido, la información institucional o un intermediario oficialmente informado.
- Comprueba el importe. El total en la aplicación bancaria debe ser el mismo del pedido, incluidos envío, descuentos y cargos que ya aparecían en el checkout.
- Desconfía de cambios inesperados. Si el checkout se recarga, el QR cambia sin una razón clara, el nombre del beneficiario cambia entre intentos o aparece una instrucción para pagar a otra persona o empresa, no continúes.
- No confíes solo en el código de Pix para copiar y pegar. En el ataque descrito por Kaspersky, ese texto también puede ser sustituido por el código malicioso.
- No intentes “resolver” una divergencia con prisa. Si tienes dudas, abandona el pago y contacta con la tienda por un canal oficial abierto por separado, no mediante un teléfono o enlace que aparezca únicamente en la página sospechosa.
La señal más fuerte aparece en la aplicación bancaria
El código QR es solo una forma de transportar los datos del cobro. Antes de completar Pix, la aplicación de la institución financiera presenta información sobre la transacción. Esa es la etapa en la que debe hacerse la comprobación final. Kaspersky recomienda verificar el nombre del destinatario y el CNPJ y no continuar cuando haya divergencias respecto de la tienda o de su intermediario de pago oficial.
Hay una salvedad importante: marketplaces, pasarelas y procesadores de pago pueden aparecer legítimamente como destinatarios. Por tanto, “el nombre no es exactamente el de la tienda” no demuestra por sí solo que exista fraude. El problema surge cuando la identidad mostrada no está explicada por la propia compra o no puede verificarse mediante un canal oficial.
Ya pagué a la cuenta equivocada: qué hacer primero
Si el Pix ya se completó y te das cuenta de que el dinero fue a un destinatario indebido a causa de una estafa, la prioridad es actuar con rapidez. El Banco Central de Brasil orienta a la víctima a contactar con su propia institución financiera y solicitar la devolución de los fondos. Desde el 1 de octubre de 2025, los participantes de Pix deben ofrecer en sus aplicaciones una función de autoservicio para impugnar transacciones por fraude, estafa o delito y activar el Mecanismo Especial de Devolución (MED).
- Impugna la transacción inmediatamente en la aplicación del banco. Busca una opción como impugnar Pix, MED, “fui víctima de una estafa” o equivalente. Si no la encuentras, usa el canal oficial de atención de la institución.
- Guarda el comprobante del Pix. Conserva el ID de la transacción, fecha, hora, importe, nombre e identificación del destinatario.
- Conserva las pruebas del checkout. Guarda capturas de la página del pedido, del QR o del código para copiar y pegar si aún está disponible, de la URL, del estado del pedido y de los mensajes o correos recibidos. Evita modificar innecesariamente los archivos originales.
- Avisa a la tienda por un canal oficial. Informa el número de pedido y los datos del pago. Esto puede ayudar al comercio a verificar si su checkout fue comprometido y a preservar registros técnicos.
- Registra una denuncia policial. El Banco Central recomienda hacerlo en paralelo al contacto con el banco. Incluye las pruebas y los datos de la transacción.
Cómo funciona el MED y por qué no garantiza la devolución
El MED es un mecanismo exclusivo de Pix para fraude, estafa o delito; no es un “chargeback” automático. La solicitud puede registrarse hasta 80 días después de la transacción, pero actuar de inmediato aumenta la posibilidad de que todavía existan fondos que puedan ser bloqueados.
Según el Banco Central, las instituciones analizan el caso y, cuando hay indicios de fraude, los valores disponibles pueden bloquearse. El análisis se realiza en un máximo de 7 días naturales; si se confirma el fraude, la devolución puede producirse en un máximo de 96 horas después de terminar la evaluación. El reembolso puede ser total o parcial y depende, entre otros factores, de que existan recursos recuperables.
Por eso, el MED no debe tratarse como una promesa de reembolso. Kaspersky advierte que el intervalo entre el pago y el descubrimiento de la estafa puede dar tiempo a los delincuentes para distribuir el dinero robado entre otras cuentas, dificultando la recuperación. El Banco Central también subraya que el MED no se aplica a un simple desacuerdo comercial, como una disputa con un vendedor de buena fe sobre un producto o servicio.
Qué no hacer después de la estafa
- No hagas un segundo pago para “liberar”, “corregir” o “revertir” el primer Pix sin validar la situación con el banco y la tienda por canales oficiales.
- No instales aplicaciones de acceso remoto ni compartas contraseñas, tokens o códigos de autenticación con quien se presente como soporte.
- No borres el comprobante ni los mensajes relacionados con el pedido.
- No esperes la respuesta de la tienda para impugnar el pago en el banco; ambas acciones pueden realizarse en paralelo.
- No confundas fraude con un error al escribir o seleccionar el destinatario de un Pix. El MED tiene reglas específicas y no cubre cualquier transferencia equivocada.
Si el caso no se resuelve
Si la impugnación no resuelve la situación, el Banco Central informa que el consumidor puede presentar una reclamación contra la institución financiera y, según el caso, acudir a organismos de protección al consumidor o a la Justicia. También debe contactarse con la tienda, especialmente cuando haya indicios de que su propio checkout fue comprometido, porque puede necesitar corregir la vulnerabilidad y avisar a otros clientes.
La idea central es sencilla: con Pix, la última pantalla antes de autorizar importa más que la apariencia del código QR. En un checkout manipulado, el sitio puede parecer normal; la confirmación de la aplicación bancaria revela a dónde irá realmente el dinero. Comprobar destinatario, identificación e importe antes de autorizar —y actuar de inmediato si el pago se desvía— reduce el riesgo y mejora las posibilidades de respuesta.
Fuentes y referencias
- Kaspersky — Dinheiro desviado no checkout: novo golpe do PIX atinge dezenas de e-commerces brasileiros, 9 de septiembre de 2026.
- Banco Central de Brasil — Segurança no Pix.
- Banco Central de Brasil — Vítima fez um Pix e caiu em um golpe, actualización del 7 de agosto de 2026.
- Banco Central de Brasil — O que é e como funciona o Mecanismo Especial de Devolução (MED).