A mensagem parece legítima justamente porque copia o contexto que você já conhece. Ela pode mencionar uma compra recente, usar o nome de uma instituição conhecida, reproduzir cores oficiais ou até apresentar dados pessoais verdadeiros. Nada disso, isoladamente, comprova que o remetente é autêntico.
Para identificar phishing, observe menos a aparência e mais o comportamento exigido pela mensagem. Tentativas de fraude costumam pressionar a vítima a agir depressa, abrir um link, fornecer dados, informar um código de autenticação ou fazer um pagamento.
Em orientação publicada em 14 de julho de 2026, o Ministério das Comunicações alertou que phishing pode chegar por SMS, e-mail, aplicativos de mensagens, redes sociais, ligações, QR Codes e páginas que imitam instituições conhecidas. O objetivo pode ser obter CPF, senhas, códigos de autenticação, dados bancários ou números de cartões. mais segura é simples:
Pare, confira, acesse por outro canal e denuncie.
Como identificar phishing antes de clicar
Uma mensagem suspeita não precisa apresentar todos os sinais abaixo. Um único pedido incomum já é motivo suficiente para interromper a ação e verificar a situação por um canal independente.
1. A mensagem cria urgência ou ameaça uma consequência imediata
Desconfie quando a mensagem afirma que sua conta será bloqueada em poucos minutos, que uma dívida precisa ser paga naquele instante ou que você perderá um benefício caso não responda imediatamente.
A urgência reduz o tempo disponível para pensar, comparar informações e entrar em contato com a instituição verdadeira. O Ministério das Comunicações cita linguagem alarmista, bloqueios imediatos e atualizações urgentes de cadastro entre os sinais de alerta. O CERT.br também recomenda cautela quando alguém quer que você faça algo sem tempo para refletir. ta segura:** não use o link ou telefone apresentado na mensagem. Abra o aplicativo oficial, digite o endereço conhecido no navegador ou procure o contato em uma fonte independente.
2. Há pedido de senha, código de autenticação ou dado bancário
Senhas, códigos temporários, PINs e informações completas de cartão não devem ser enviados em resposta a mensagens.
Códigos de autenticação existem justamente para confirmar uma ação iniciada pelo titular da conta. Compartilhá-los pode permitir que outra pessoa conclua um acesso ou uma operação. O Ministério das Comunicações e o CERT.br recomendam não fornecer senhas nem códigos de verificação recebidos no dispositivo. ta segura:** encerre o contato. Caso exista uma solicitação real, entre na conta diretamente pelo aplicativo ou site oficial.
3. O prêmio, reembolso ou benefício chegou sem solicitação
Prêmios inesperados, restituições, bônus prestes a vencer e descontos extraordinários podem funcionar como iscas.
O problema não é receber uma promoção legítima, mas ser conduzido imediatamente a um link, formulário ou pagamento para “liberar” a vantagem. O Ministério das Comunicações inclui prêmios, reembolsos e benefícios inesperados entre os sinais comuns de phishing. ta segura:** pesquise a campanha no site oficial. Não confirme a suposta oferta pelo canal indicado na própria mensagem.
4. O link não corresponde ao canal oficial
O texto exibido em um botão pode mencionar uma empresa legítima, enquanto o endereço real leva a outro domínio. Links encurtados também escondem o destino antes da abertura.
Verifique o endereço completo, a grafia do domínio e a parte que aparece imediatamente antes da terminação principal. Não considere apenas a presença do nome da empresa em algum trecho da URL.
O Ministério das Comunicações recomenda digitar diretamente o endereço no navegador e conferir se ele pertence ao canal oficial. A Apple também alerta para links cujo destino não corresponde ao site da empresa mencionada. ta segura:** em vez de tentar “consertar” ou testar o link, abandone-o e procure o serviço por conta própria.
5. O nome exibido não combina com o endereço ou número do remetente
Aplicativos e serviços de e-mail podem mostrar um nome amigável, como o nome de um banco ou de um colega, embora a mensagem tenha sido enviada de outro endereço.
No e-mail, confira o endereço completo do remetente. Em SMS e aplicativos de mensagens, não confie apenas na foto, no nome do perfil, na descrição de “conta comercial” ou no logotipo utilizado.
A Apple aponta como sinal de phishing a divergência entre o nome alegado e o e-mail ou telefone usado no contato. O CISC também documentou perfis falsos que usavam símbolos oficiais e aparência institucional para ganhar credibilidade. ta segura:** confirme a identidade usando um contato salvo anteriormente ou divulgado no site oficial.
6. A mensagem contém anexo, QR Code ou pedido de instalação sem contexto
Arquivos inesperados podem ser apresentados como faturas, comprovantes, notificações, currículos ou documentos urgentes. QR Codes também podem direcionar a páginas ou pagamentos sem revelar facilmente o destino.
O risco aumenta quando o arquivo não foi solicitado, quando a mensagem exige que você instale um aplicativo ou quando orienta a alterar configurações de segurança. A Apple recomenda não abrir nem salvar anexos de mensagens suspeitas e baixar programas somente de fontes confiáveis. O CERT.br também orienta cautela com QR Codes e aplicativos falsos. ta segura:** confirme primeiro com o remetente por outro canal. Não abra o arquivo apenas para descobrir do que se trata.
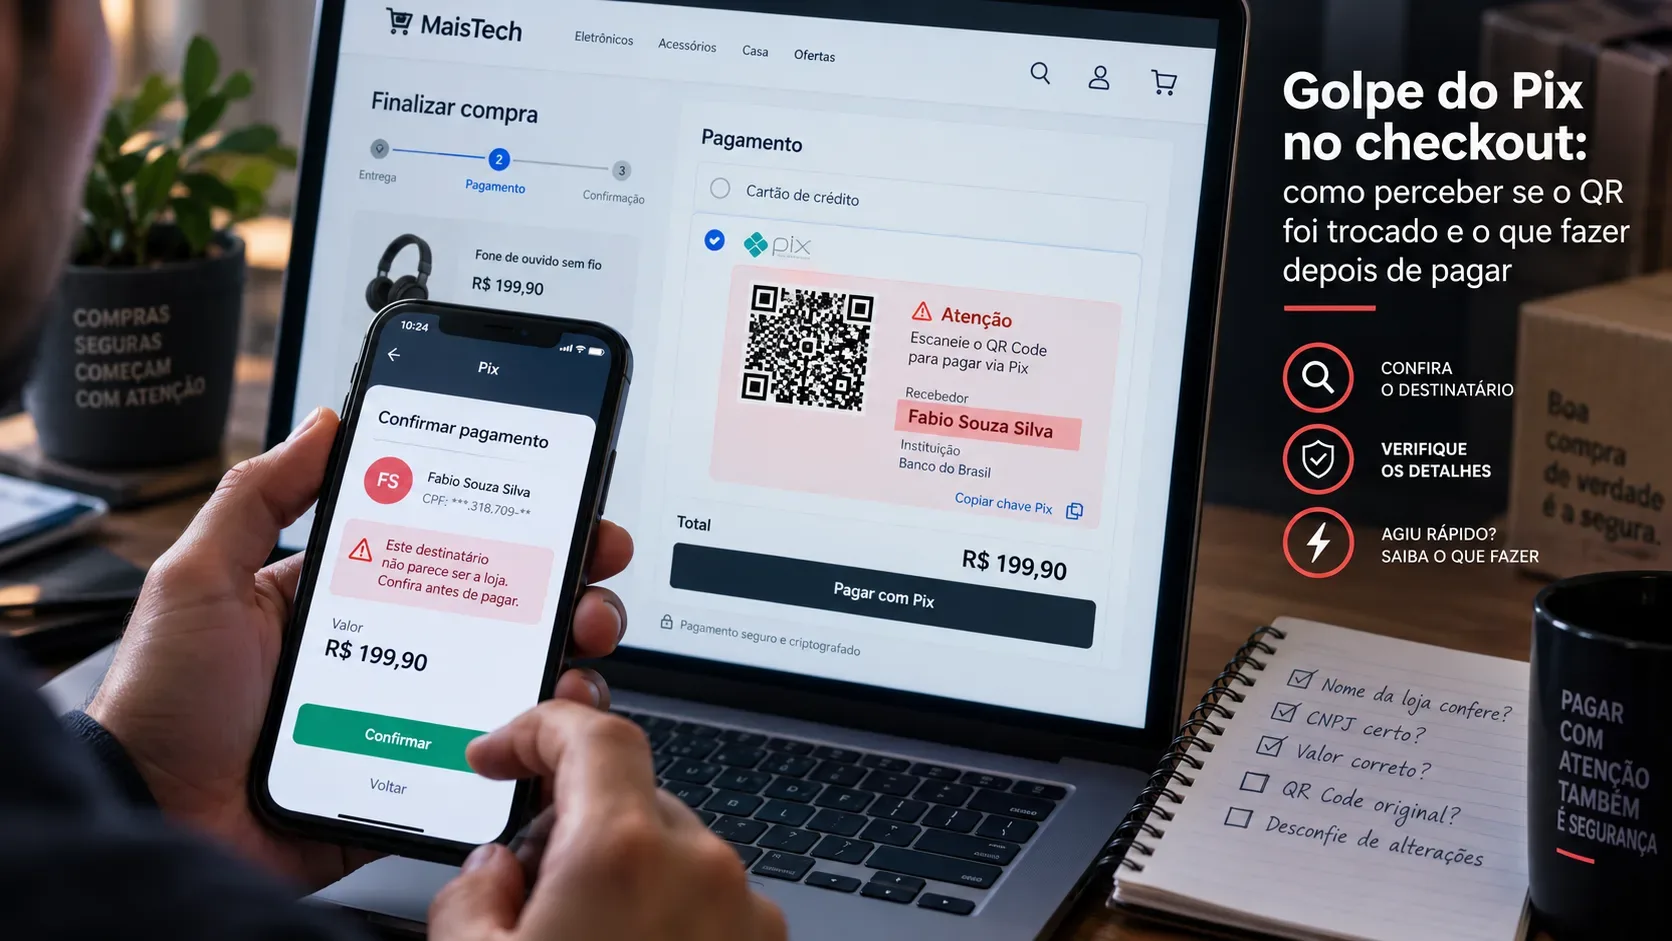
7. O pagamento por Pix ou boleto é solicitado dentro da conversa
A mensagem pode alegar dívida, taxa administrativa, encomenda retida, inscrição pendente ou necessidade de regularização. Em seguida, apresenta um Pix, boleto ou página de pagamento.
O CISC alertou em 2026 para campanhas no WhatsApp que usavam perfis falsos, dados pessoais reais e páginas semelhantes a portais governamentais para induzir pagamentos. O órgão recomenda não pagar boletos ou Pix recebidos em mensagens e consultar diretamente os portais oficiais. qualquer transferência, confira no aplicativo financeiro:
- nome do recebedor;
- instituição;
- CPF ou CNPJ, quando exibido;
- valor;
- finalidade da cobrança.
Resposta segura: gere a cobrança novamente dentro do aplicativo ou portal oficial. Uma cobrança verdadeira deve poder ser localizada sem depender exclusivamente da mensagem recebida.
8. O texto foge do padrão normal da pessoa ou instituição
Erros de ortografia, tratamento genérico e formatação estranha continuam sendo sinais úteis. Porém, uma mensagem bem escrita não é automaticamente segura.
Observe mudanças de comportamento: um contato que nunca pede dinheiro passa a exigir uma transferência urgente; uma empresa que normalmente envia avisos no aplicativo pede atualização por mensagem; um colega escreve de forma incomum e evita conversar por outro meio.
O Gmail alerta que contas de pessoas conhecidas também podem ser comprometidas e usadas para enviar pedidos anormais de dinheiro ou informações. A Apple recomenda comparar a mensagem com comunicações anteriores da mesma organização. ta segura:** fale com a pessoa por ligação, encontro presencial ou outro canal já conhecido. Não confirme pelo mesmo chat que pode estar comprometido.
9. O remetente usa dados verdadeiros para conquistar confiança
Nome completo, CPF, endereço, parentesco e informações sobre serviços utilizados podem ter sido obtidos em vazamentos, bases comercializadas ilegalmente, redes sociais ou outras fontes.
Em alerta de 2026, o CISC informou que mensagens falsas enviadas por WhatsApp apresentavam dados reais das vítimas para tornar a abordagem mais convincente. A Apple também observa que golpistas podem mencionar informações pessoais para aparentar legitimidade. , uma mensagem não é autêntica apenas porque “sabe quem você é”.
Resposta segura: avalie o que a mensagem pede. Dados verdadeiros não justificam o envio de senha, código, pagamento ou documento.
Árvore de decisão: parar, conferir, acessar por outro canal e denunciar
Use este fluxo sempre que receber uma solicitação inesperada:
1. Parar
Não clique, não responda, não ligue para o número informado e não faça o pagamento. A pausa interrompe a pressão criada pela mensagem.
2. Conferir
Pergunte:
- Eu esperava este contato?
- A instituição costuma usar este canal?
- O pedido envolve dinheiro, senha, código ou documento?
- O remetente e o endereço são os mesmos usados anteriormente?
- Há urgência artificial ou ameaça?
- Consigo confirmar a informação sem usar nada fornecido na mensagem?
3. Acessar por outro canal
Abra o aplicativo oficial já instalado, digite o endereço conhecido no navegador ou procure um telefone em documento, cartão ou site legítimo.
Não use como confirmação:
- o link recebido;
- o telefone escrito na mensagem;
- um segundo contato indicado pelo mesmo remetente;
- uma página aberta por QR Code suspeito.
O Ministério das Comunicações, o CISC, o CERT.br e a Apple convergem na recomendação de procurar diretamente o canal oficial quando houver dúvida. enunciar
Se a mensagem for falsa ou continuar sem confirmação:
- bloqueie e denuncie o contato no aplicativo;
- use a opção de denunciar phishing ou spam no serviço de e-mail;
- avise a instituição que está sendo imitada;
- preserve capturas de tela, remetente, horário e demais registros;
- encaminhe campanhas envolvendo órgãos públicos ao canal oficial de denúncias do CISC.
O CISC mantém um serviço específico para denúncias de páginas falsas, fraudes digitais e campanhas de phishing que possam afetar órgãos e entidades integrantes do SISP. conferir cada tipo de mensagem
| Canal | O que observar | Como verificar com segurança |
|---|---|---|
| Número desconhecido, perfil recente, urgência, cobrança, pedido de código ou mudança repentina de comportamento | Ligue para a pessoa ou instituição por um número já conhecido. Bloqueie e denuncie o contato suspeito no aplicativo. | |
| SMS | Link encurtado, aviso de bloqueio, entrega, multa, benefício ou atualização cadastral | Abra diretamente o aplicativo ou site oficial. Não responda ao SMS nem use o telefone indicado nele. |
| Endereço do remetente, domínio, anexo inesperado, divergência entre o texto do link e seu destino | Acesse a conta pelo navegador ou aplicativo. Use a função “denunciar phishing” quando disponível. | |
| Ligação | Pedido de código, instalação de aplicativo, transferência ou permanência na linha | Desligue. Localize o número oficial por conta própria e faça uma nova ligação. |
| QR Code | Cobrança inesperada ou código enviado sem solicitação | Não escaneie. Localize a cobrança diretamente no aplicativo ou portal oficial. |
Exemplos neutralizados de situações suspeitas
Os exemplos abaixo descrevem padrões, sem reproduzir links ou mensagens prontas para uso indevido.
| Pretexto apresentado | Ação solicitada | Decisão segura |
|---|---|---|
| Suposto bloqueio de conta | Atualizar dados por um botão | Abrir o aplicativo oficial e verificar os avisos internos |
| Encomenda com pendência | Pagar uma pequena taxa | Consultar o rastreamento pelo canal oficial da transportadora |
| Reembolso inesperado | Informar cartão ou conta | Procurar a empresa diretamente e conferir se existe solicitação registrada |
| Dívida governamental | Fazer Pix recebido por WhatsApp | Consultar o portal oficial correspondente |
| Mensagem de conhecido | Transferir dinheiro com urgência | Confirmar por ligação ou presencialmente |
| Alerta de invasão | Informar código de autenticação | Encerrar o contato e revisar a segurança diretamente na conta |
O que fazer se você já clicou
Clicar não significa necessariamente que todas as suas contas foram comprometidas, mas exige atenção.
Se você apenas abriu a página:
- feche a página;
- não baixe arquivos nem conceda permissões;
- verifique se houve download ou instalação inesperada;
- atualize o sistema e os aplicativos;
- acompanhe alertas de acesso e movimentações nas contas relacionadas.
Se você informou uma senha:
- acesse o serviço pelo aplicativo ou site oficial;
- altere a senha imediatamente;
- encerre sessões desconhecidas, quando o serviço oferecer essa opção;
- ative ou revise a autenticação em duas etapas;
- troque a senha em outras contas onde ela tenha sido reutilizada.
Se você informou um código de autenticação, dados bancários ou cartão, entre em contato imediatamente com a instituição responsável. O Ministério das Comunicações recomenda alterar senhas, comunicar a instituição financeira, acompanhar movimentações e preservar registros da fraude. fazer se você pagou ou fez um Pix
Entre em contato com seu banco imediatamente, utilizando o aplicativo oficial ou os canais publicados pela instituição. Informe que a operação está relacionada a uma suspeita de golpe e siga o procedimento indicado.
O CISC orienta interromper o pagamento quando possível, procurar o banco para solicitar as medidas disponíveis de bloqueio ou devolução e registrar a ocorrência policial. A possibilidade de recuperação depende das circunstâncias e não é garantida. recomendável:
- guardar comprovantes e capturas de tela;
- registrar o número, perfil, e-mail ou página utilizados;
- comunicar a instituição que foi imitada;
- registrar boletim de ocorrência conforme as circunstâncias;
- monitorar novas tentativas de contato.
O Banco Central mantém orientações sobre segurança no Pix e sobre os procedimentos disponíveis para vítimas de golpes. list para salvar antes de responder
Antes de clicar, pagar ou enviar qualquer informação, confirme:
- Eu esperava receber esta mensagem?
- O remetente é exatamente o oficial?
- O pedido envolve senha, código, documento ou dinheiro?
- Há ameaça, urgência ou vantagem inesperada?
- O link pertence ao domínio oficial?
- Posso localizar a mesma informação no aplicativo ou site?
- Confirmei com a pessoa ou instituição por outro canal?
- Conferi o recebedor antes de qualquer pagamento?
- Denunciei e bloqueei a mensagem suspeita?
Perguntas frequentes
Uma mensagem enviada por um contato conhecido pode ser phishing?
Sim. A conta da pessoa pode ter sido comprometida, clonada ou imitada. Pedidos incomuns devem ser confirmados por outro canal, principalmente quando envolvem dinheiro, códigos ou informações pessoais. mensagem sem erros de português é confiável?
Não. Erros são apenas um dos possíveis sinais. Mensagens fraudulentas podem ser bem escritas, personalizadas e visualmente semelhantes às comunicações oficiais.
O cadeado do navegador prova que o site é verdadeiro?
Não por si só. A conexão pode estar protegida, mas o endereço ainda pode pertencer a uma página fraudulenta. Confira o domínio completo e, na dúvida, acesse o serviço digitando o endereço conhecido.
Órgãos do governo cobram dívidas por WhatsApp?
Em alerta publicado em 2026, o CISC afirmou que órgãos governamentais não usam WhatsApp para cobrar dívidas, oferecer benefícios ou ameaçar bloqueios. Cobranças legítimas seguem processos formais e devem ser conferidas nos portais oficiais. tenticação em duas etapas impede todo phishing?
Não. Ela acrescenta uma camada importante de proteção, mas o usuário ainda pode ser induzido a entregar o próprio código. Nunca compartilhe códigos de verificação e não aprove solicitações que você não iniciou. apagar a mensagem imediatamente?
Primeiro, preserve as informações que possam ser necessárias para a denúncia, como captura de tela, remetente e horário. Depois, denuncie, bloqueie e remova a mensagem sem abrir links ou anexos.
Salve este checklist e compartilhe-o com pessoas próximas. Diante de uma mensagem suspeita, não tente decidir sob pressão: pare, confirme a informação em um canal oficial e denuncie a tentativa.