Categoría

Seguridad para Desarrolladores

Desarrollo seguro, autenticación, permisos, dependencias, secretos, OWASP, vulnerabilidades y protección de aplicaciones.

13artículos
Desenvolvedor diante de um monitor de código com três painéis superiores identificados como CORS, CSRF e CSP, cada um com ícones que representam comunicação entre navegadores, requisição maliciosa e proteção de recursos web.
Seguridad para Desarrolladores28/09/20269 min de lectura

CORS, CSRF y CSP: cómo diferenciar tres problemas de seguridad web

CORS, CSRF y CSP suelen aparecer juntos durante la depuración, pero tratan problemas distintos. Entienda la política de origen, la falsificación de solicitudes y la política de con...

Leer artículo
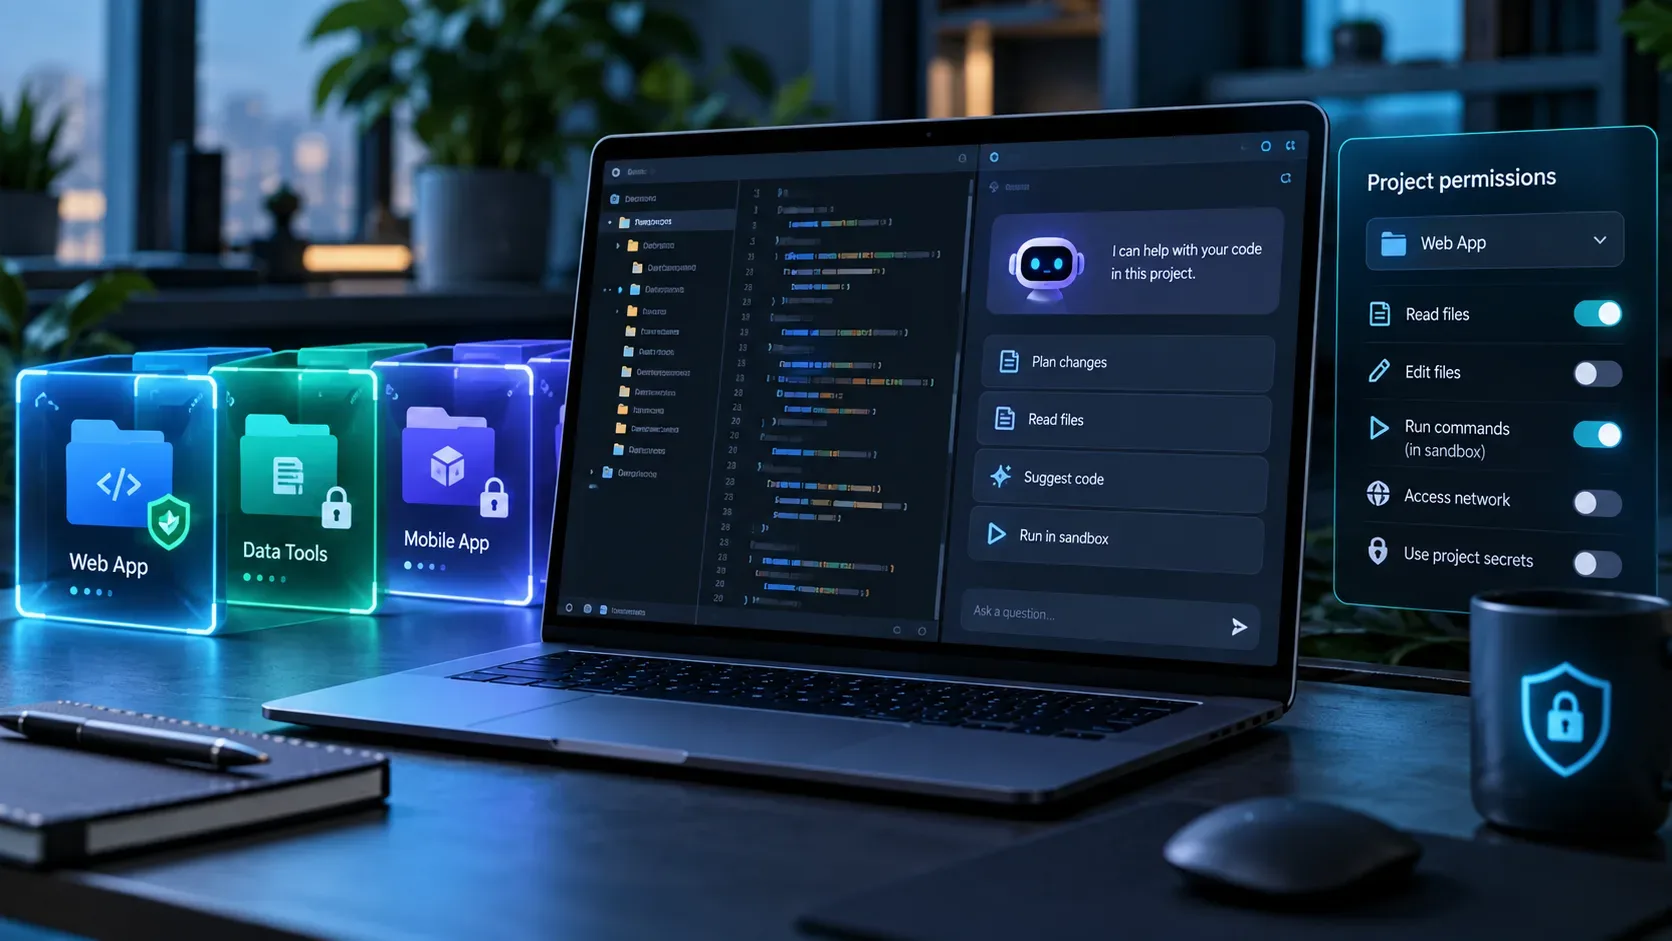

Notebook em uma mesa de desenvolvimento com editor de código, caixas luminosas representando projetos isolados e painel lateral de permissões de sandbox.
Seguridad para Desarrolladores27/09/20268 min de lectura

Copilot App incorpora sandbox local: cómo habilitarlo y revisar permisos por proyecto

El sandbox local de GitHub Copilot limita archivos, red y credenciales por proyecto. Aprende a habilitarlo, probarlo y revisar una política de menor privilegio.

Leer artículo
Capa tecnológica em tons azuis com painéis de análise de código exibindo CodeQL 2.27.1, C/C++, C# e Kotlin, gráficos e um escudo digital.
Seguridad para Desarrolladores27/09/20268 min de lectura

CodeQL 2.27.1: qué cambia en los análisis de C/C++, C# y Kotlin

La versión 2.27.1 añade una consulta de C/C++, una recomendación de calidad en C#, nuevos modelos de flujo y soporte para Kotlin 2.4.20. Revisa qué cambios pueden afectar los resul...

Leer artículo
Notebook com interface escura inspirada no GitHub Actions mostrando a área de artefatos e ícones visuais de expiração e ocultação.
Seguridad para Desarrolladores26/09/20265 min de lectura

GitHub Actions oculta artefactos expirados: qué cambia en la interfaz y la API

Desde el 24 de septiembre de 2026, los artefactos expirados dejan de aparecer en el resumen de ejecución y en endpoints REST citados por GitHub. Conozca el impacto en integraciones...

Leer artículo
Desenvolvedor analisa em uma tela escura um diff de código gerado por IA, com painéis de memória e contexto conectados ao fluxo de revisão de segurança.
Seguridad para Desarrolladores26/09/20266 min de lectura

Agentic autofix usa Copilot Memory: qué cambia al revisar correcciones

La integración permite que agentic autofix consulte memorias existentes y guarde patrones de corrección. Conoce qué cambia al revisar pull requests de seguridad.

Leer artículo
Notebook com interface do GitHub exibindo solicitação de reautenticação, ao lado de smartphone com aprovação e ícones de segurança.
Seguridad para Desarrolladores25/09/20264 min de lectura

GitHub exige prueba de presencia: quién puede activarla y qué acciones requieren reautenticación

El control en preview añade un desafío de Microsoft Entra ID antes de acciones sensibles y usa la misma ventana protegida de dos horas que el modo sudo.

Leer artículo
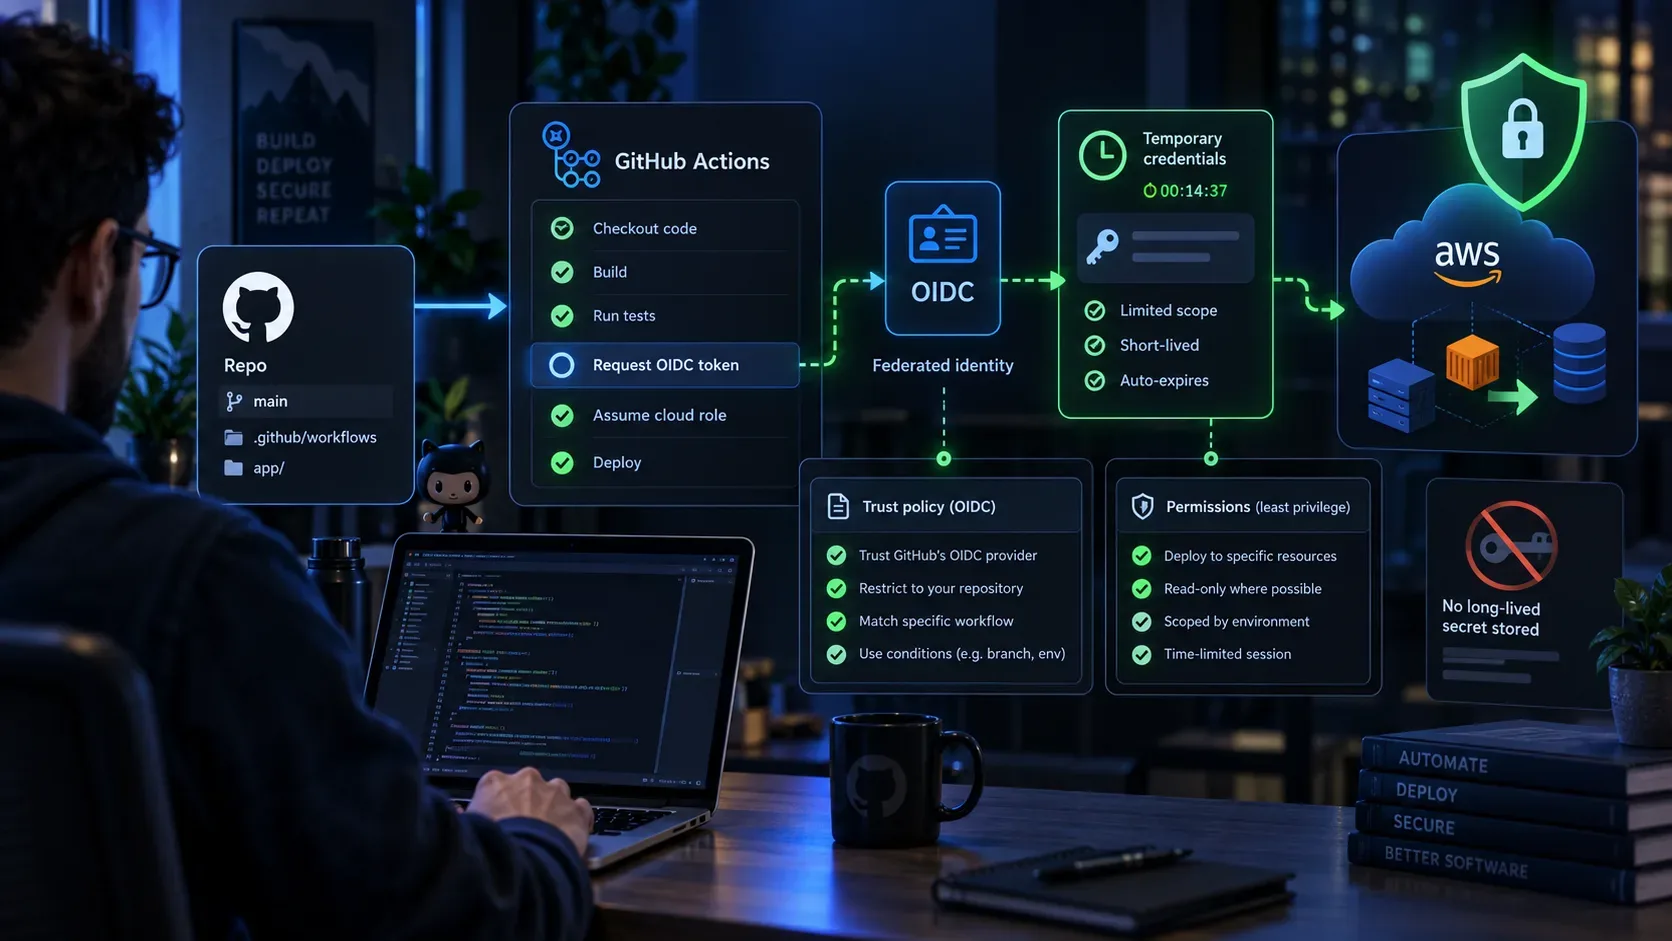
Desenvolvedor diante de um fluxo visual de GitHub Actions com OIDC, credenciais temporárias, controles de permissão e implantação em nuvem.
Seguridad para Desarrolladores22/09/20269 min de lectura

GitHub Actions con OIDC: cómo desplegar sin guardar una clave permanente en secrets

Aprende a configurar confianza OIDC, limitar permisos, obtener credenciales temporales y probar denegaciones en despliegues con GitHub Actions.

Leer artículo
Notebook em ambiente escuro exibindo revisão de pull request e varredura de segurança por IA, com painéis de organização, API e repositório ao fundo.
Seguridad para Desarrolladores11/09/20267 min de lectura

GitHub AI Scan en PRs: cómo habilitarlo por API y entender los límites del preview

Aprende a habilitar AI Scan de pull requests por API a nivel de organización y repositorio, qué permisos y requisitos se aplican y cuáles son los límites del public preview.

Leer artículo
Desenvolvedor diante de um monitor com YAML e diagrama de CI/CD mostrando cache protegido por cadeado, acessos de leitura e escrita e workflows conectados.
Seguridad para Desarrolladores11/09/20268 min de lectura

GitHub Actions cache-mode: mínimo privilegio sin romper la caché ni los workflows reutilizables

Cuándo usar read, write, write-only y none, cómo cambian los valores por defecto según el evento y cómo limitar workflows reutilizables sin perder rendimiento.

Leer artículo
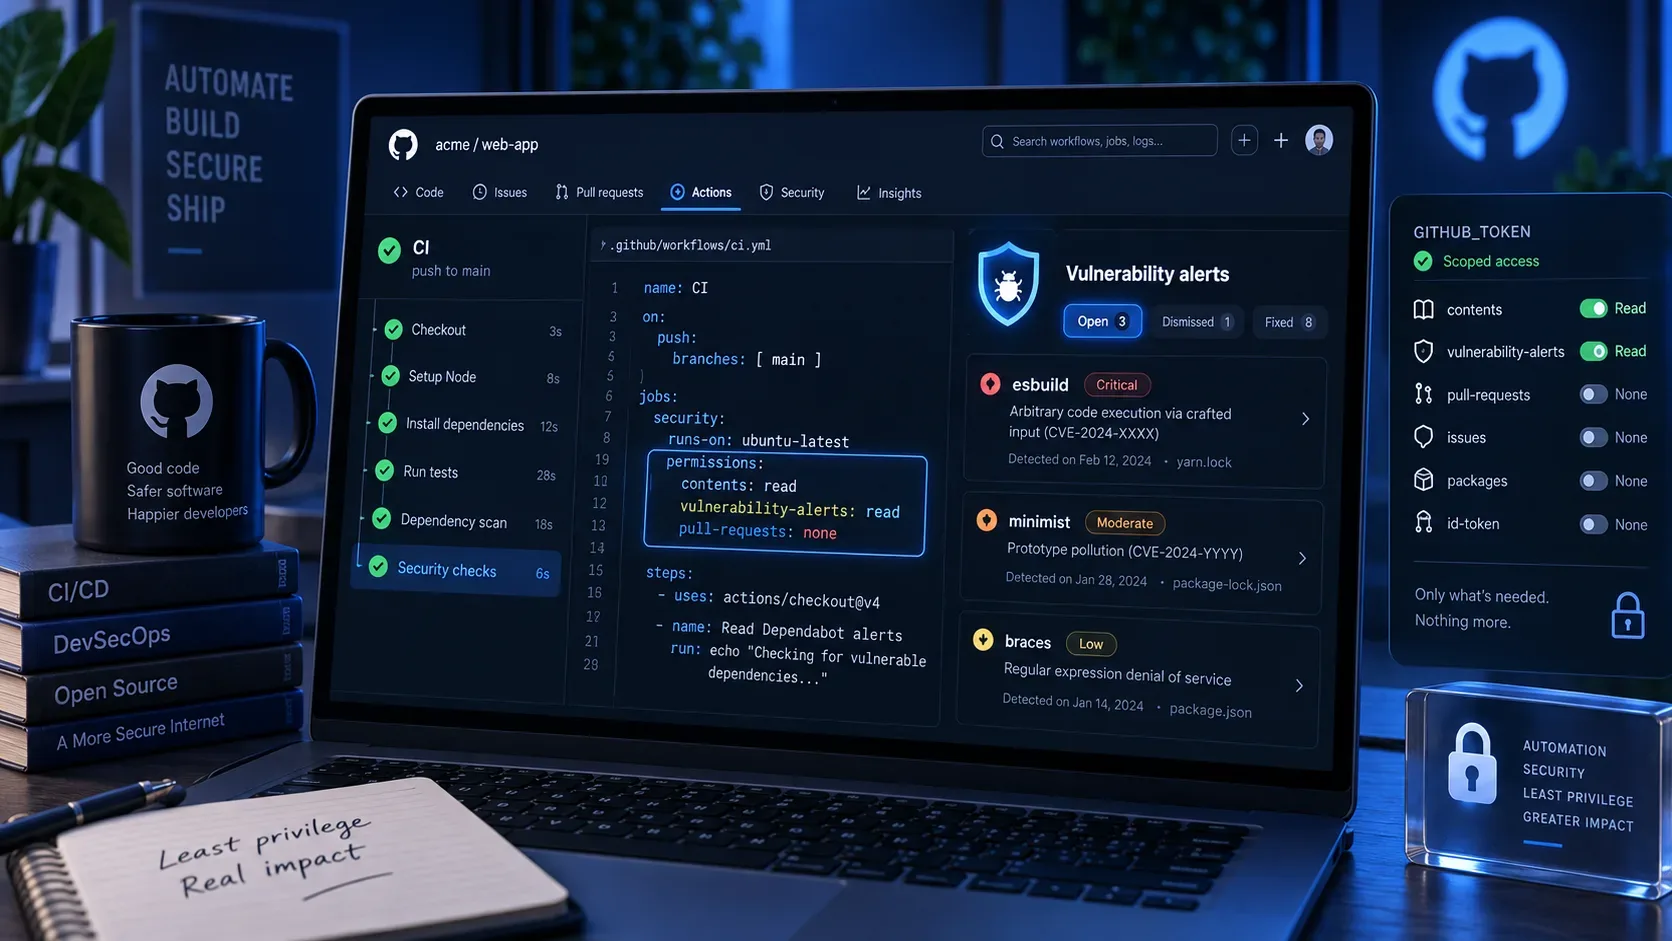
Estação de trabalho azul com laptop exibindo um workflow do GitHub Actions, bloco de permissões do GITHUB_TOKEN e alertas de vulnerabilidade do Dependabot.
Seguridad para Desarrolladores10/09/20268 min de lectura

GitHub Actions: cómo usar vulnerability-alerts para leer alertas de Dependabot con mínimo privilegio

Aprende a usar vulnerability-alerts: read en GITHUB_TOKEN para consultar alertas de Dependabot con acceso mínimo, incluido YAML, API, forks y reusable workflows.

Leer artículo
Smartphone exibindo um escudo do Android acima de um chip StrongBox, cercado por cartões de identificação e um cadeado metálico.
Seguridad para Desarrolladores06/09/20268 min de lectura

Android y StrongBox: cómo el hardware sustenta credenciales digitales de alta garantía

Entienda dónde entra StrongBox en la cadena de confianza de Android, qué garantiza realmente el hardware y qué límites importan a desarrolladores.

Leer artículo
Smartphone com interface genérica de publicação de app, escudo com marca de verificação, checklist e mapa luminoso do Brasil ao fundo.
Seguridad para Desarrolladores02/09/20267 min de lectura

Verificación de desarrolladores Android el 30/9/2026: qué cambia en Brasil y checklist para evitar apps sin registrar

Entiende qué instalaciones entran en la regla del 30 de septiembre, la diferencia entre Play y distribución externa y qué revisar antes del plazo.

Leer artículo