Categoria

Segurança para Devs

Desenvolvimento seguro, autenticação, permissões, dependências, secrets, OWASP, vulnerabilidades e proteção de aplicações.

13artigos
Desenvolvedor diante de um monitor de código com três painéis superiores identificados como CORS, CSRF e CSP, cada um com ícones que representam comunicação entre navegadores, requisição maliciosa e proteção de recursos web.
Segurança para Devs28/09/20269 min de leitura

CORS, CSRF e CSP: como diferenciar três problemas de segurança web

CORS, CSRF e CSP aparecem juntos em debugging, mas atuam em problemas diferentes. Entenda a política de origem, a falsificação de requisições e a política de conteúdo, com uma matr...

Ler artigo

Notebook em uma mesa de desenvolvimento com editor de código, caixas luminosas representando projetos isolados e painel lateral de permissões de sandbox.
Segurança para Devs27/09/20267 min de leitura

Copilot App ganha sandbox local: como habilitar e revisar permissões por projeto

O sandbox local do GitHub Copilot app limita arquivos, rede e credenciais por projeto. Veja como habilitar, testar e revisar a política de menor privilégio.

Ler artigo
Capa tecnológica em tons azuis com painéis de análise de código exibindo CodeQL 2.27.1, C/C++, C# e Kotlin, gráficos e um escudo digital.
Segurança para Devs27/09/20268 min de leitura

CodeQL 2.27.1: o que muda nas análises de C/C++, C# e Kotlin

A versão 2.27.1 adiciona uma consulta de C/C++, uma recomendação de qualidade em C#, novos modelos de fluxo e suporte ao Kotlin 2.4.20. Veja quais mudanças podem alterar resultados...

Ler artigo
Notebook com interface escura inspirada no GitHub Actions mostrando a área de artefatos e ícones visuais de expiração e ocultação.
Segurança para Devs26/09/20265 min de leitura

GitHub Actions oculta artefatos expirados: o que muda na interface e na API

Desde 24 de setembro de 2026, artefatos expirados deixam de aparecer no resumo da execução e em endpoints REST citados pelo GitHub. Entenda o impacto em integrações, histórico, ret...

Ler artigo
Desenvolvedor analisa em uma tela escura um diff de código gerado por IA, com painéis de memória e contexto conectados ao fluxo de revisão de segurança.
Segurança para Devs26/09/20266 min de leitura

Agentic autofix usa Copilot Memory: o que muda na revisão de correções

A integração permite que o agentic autofix consulte memórias existentes e registre padrões de correção. Entenda o que isso muda na revisão de pull requests de segurança.

Ler artigo
Notebook com interface do GitHub exibindo solicitação de reautenticação, ao lado de smartphone com aprovação e ícones de segurança.
Segurança para Devs25/09/20264 min de leitura

GitHub exige prova de presença: quem pode ativar e quais ações pedem reautenticação

Novo controle em preview adiciona um desafio do Microsoft Entra ID antes de ações sensíveis e reaproveita a janela de duas horas do modo sudo.

Ler artigo
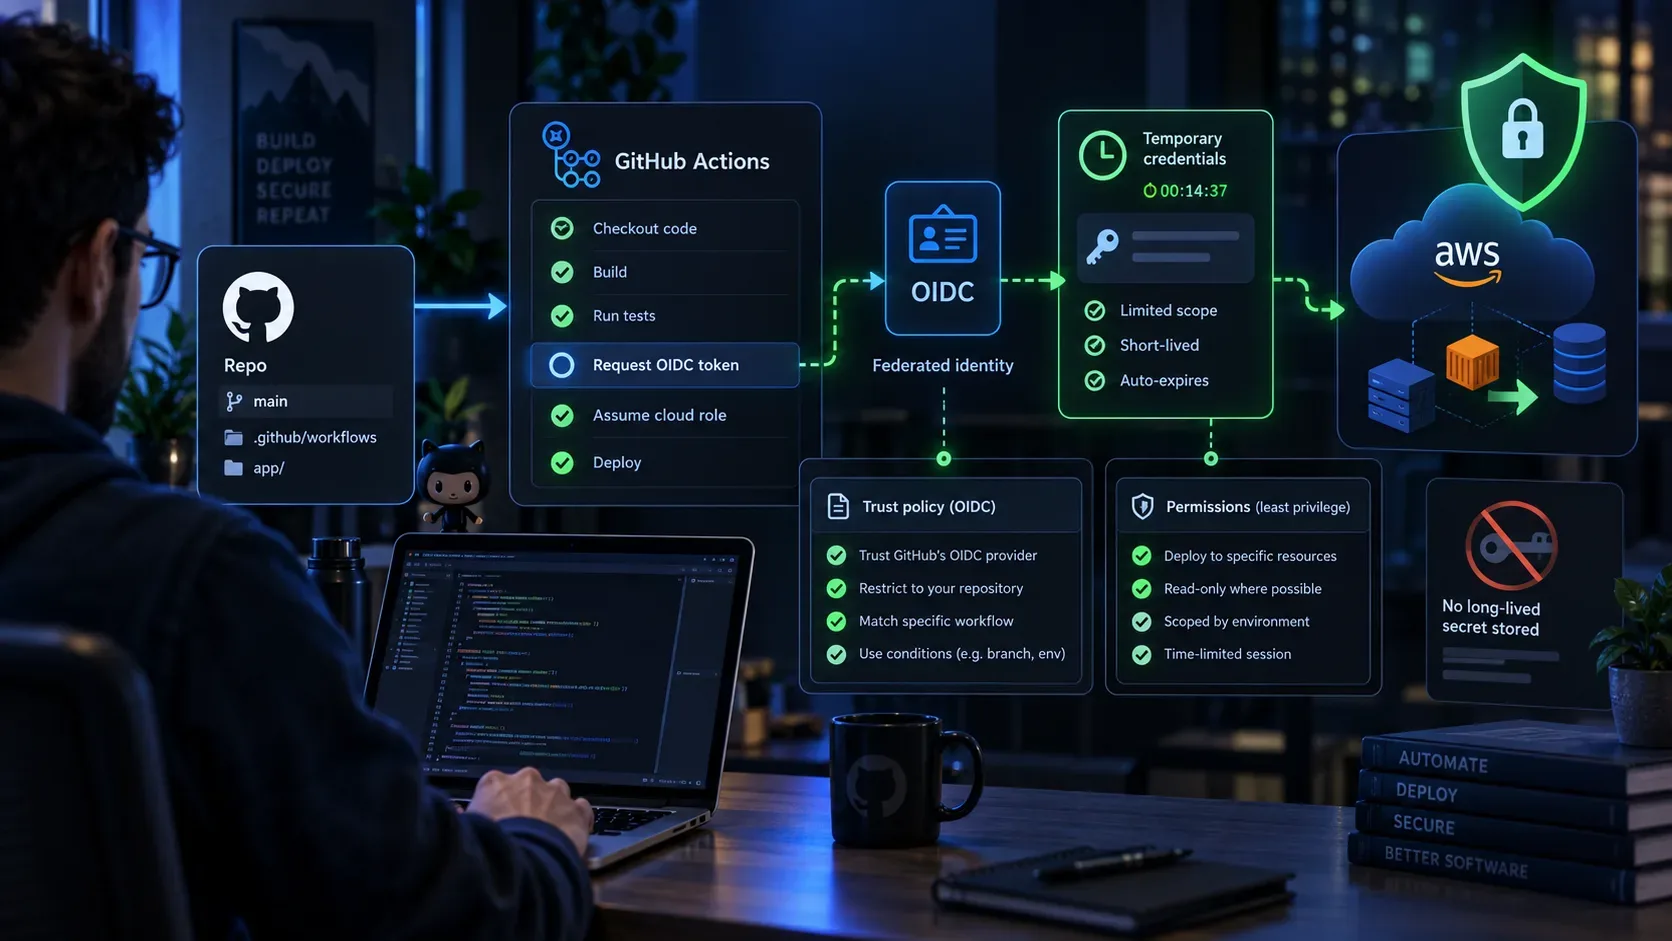
Desenvolvedor diante de um fluxo visual de GitHub Actions com OIDC, credenciais temporárias, controles de permissão e implantação em nuvem.
Segurança para Devs22/09/20269 min de leitura

GitHub Actions com OIDC: como fazer deploy sem guardar chave permanente nos secrets

Entenda como configurar confiança OIDC, limitar permissões, obter credenciais temporárias e testar negações em deploys com GitHub Actions.

Ler artigo
Notebook em ambiente escuro exibindo revisão de pull request e varredura de segurança por IA, com painéis de organização, API e repositório ao fundo.
Segurança para Devs11/09/20266 min de leitura

GitHub AI Scan em PRs: como habilitar por API e entender os limites do preview

Veja como ativar o AI Scan de pull requests por API no nível da organização e do repositório, quais permissões e pré-requisitos são exigidos e onde o public preview ainda tem limit...

Ler artigo
Desenvolvedor diante de um monitor com YAML e diagrama de CI/CD mostrando cache protegido por cadeado, acessos de leitura e escrita e workflows conectados.
Segurança para Devs11/09/20268 min de leitura

GitHub Actions cache-mode: como aplicar least privilege sem quebrar cache e reusable workflows

Entenda quando usar read, write, write-only e none, como os padrões mudam por gatilho e como limitar reusable workflows sem perder o benefício do cache.

Ler artigo
Estação de trabalho azul com laptop exibindo um workflow do GitHub Actions, bloco de permissões do GITHUB_TOKEN e alertas de vulnerabilidade do Dependabot.
Segurança para Devs10/09/20268 min de leitura

GitHub Actions: como usar vulnerability-alerts para ler o Dependabot com menor privilégio

Aprenda a usar vulnerability-alerts: read no GITHUB_TOKEN para consultar alertas do Dependabot com acesso mínimo, incluindo YAML, API, forks e reusable workflows.

Ler artigo
Smartphone exibindo um escudo do Android acima de um chip StrongBox, cercado por cartões de identificação e um cadeado metálico.
Segurança para Devs06/09/20268 min de leitura

Android e StrongBox: como o hardware sustenta credenciais digitais de alta garantia

Entenda onde o StrongBox entra na cadeia de confiança do Android, o que o hardware realmente garante e quais limites importam para desenvolvedores.

Ler artigo
Smartphone com interface genérica de publicação de app, escudo com marca de verificação, checklist e mapa luminoso do Brasil ao fundo.
Segurança para Devs02/09/20267 min de leitura

Verificação de desenvolvedor Android em 30/9/2026: o que muda no Brasil e checklist para não deixar app sem registro

Entenda quais instalações entram na regra em 30 de setembro, a diferença entre Play e distribuição externa e o que revisar antes do prazo.

Ler artigo