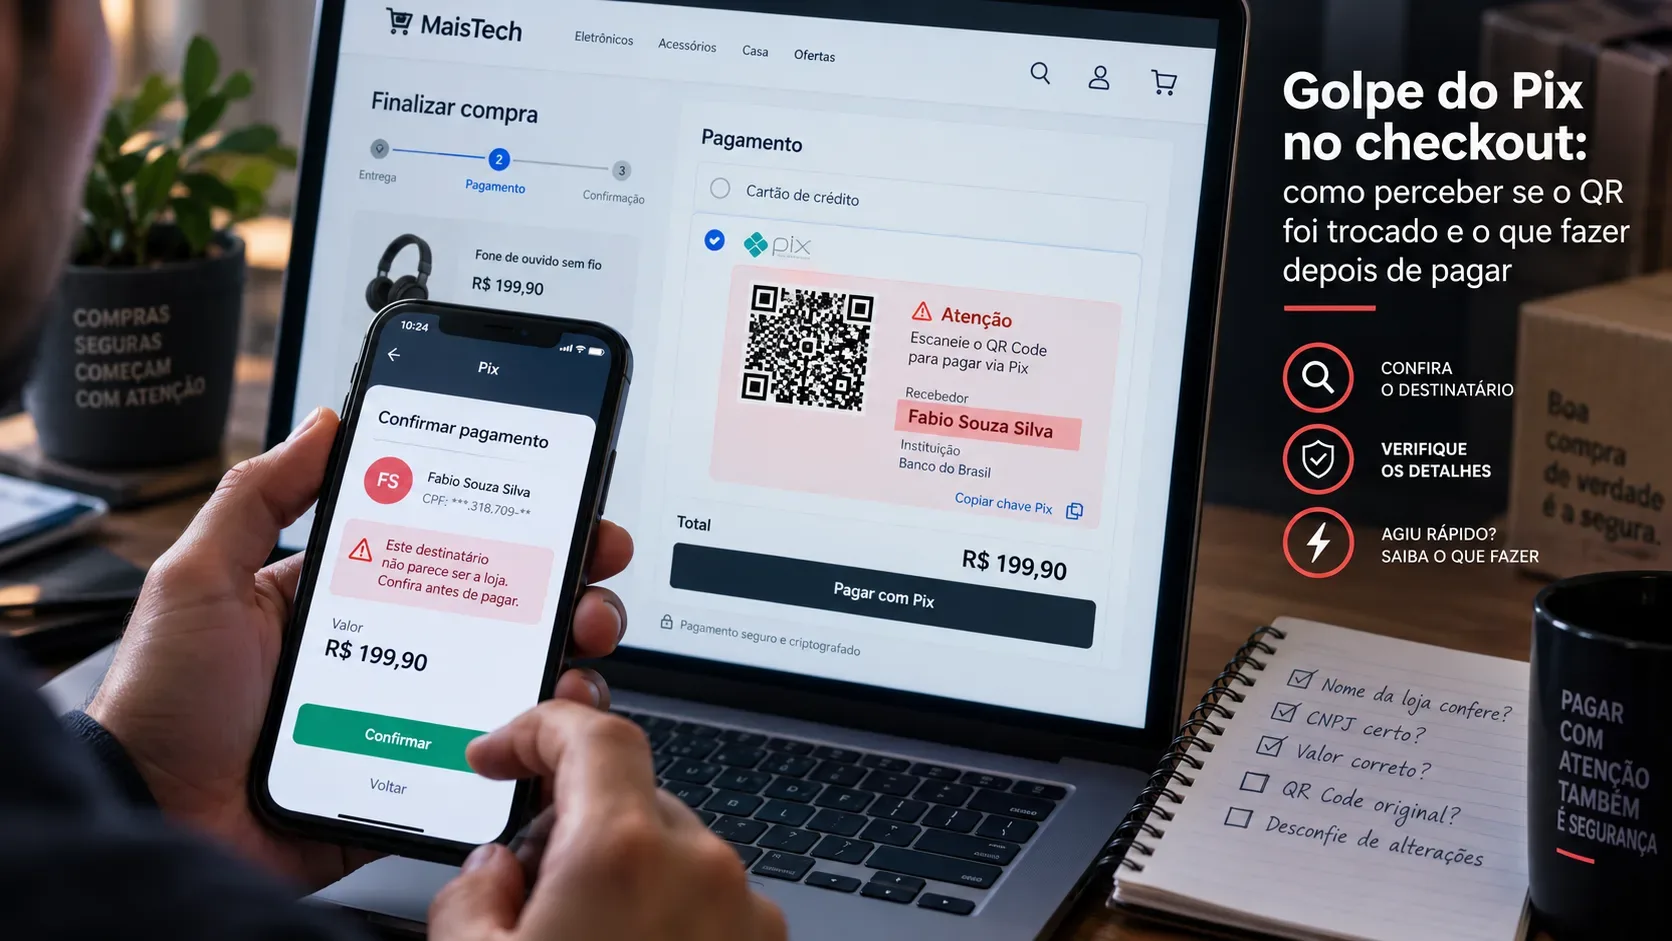
O golpe do Pix no checkout tem uma característica especialmente perigosa: a compra pode estar sendo feita em uma loja real, no endereço correto, e ainda assim o pagamento ser desviado. Em 9 de setembro de 2026, a Kaspersky informou ter identificado 90 lojas online brasileiras comprometidas por um código malicioso capaz de substituir, na etapa de pagamento, tanto o QR Code quanto o conteúdo do Pix Copia e Cola. A página continua parecendo legítima, mas os dados usados pelo banco passam a apontar para uma conta controlada por criminosos.
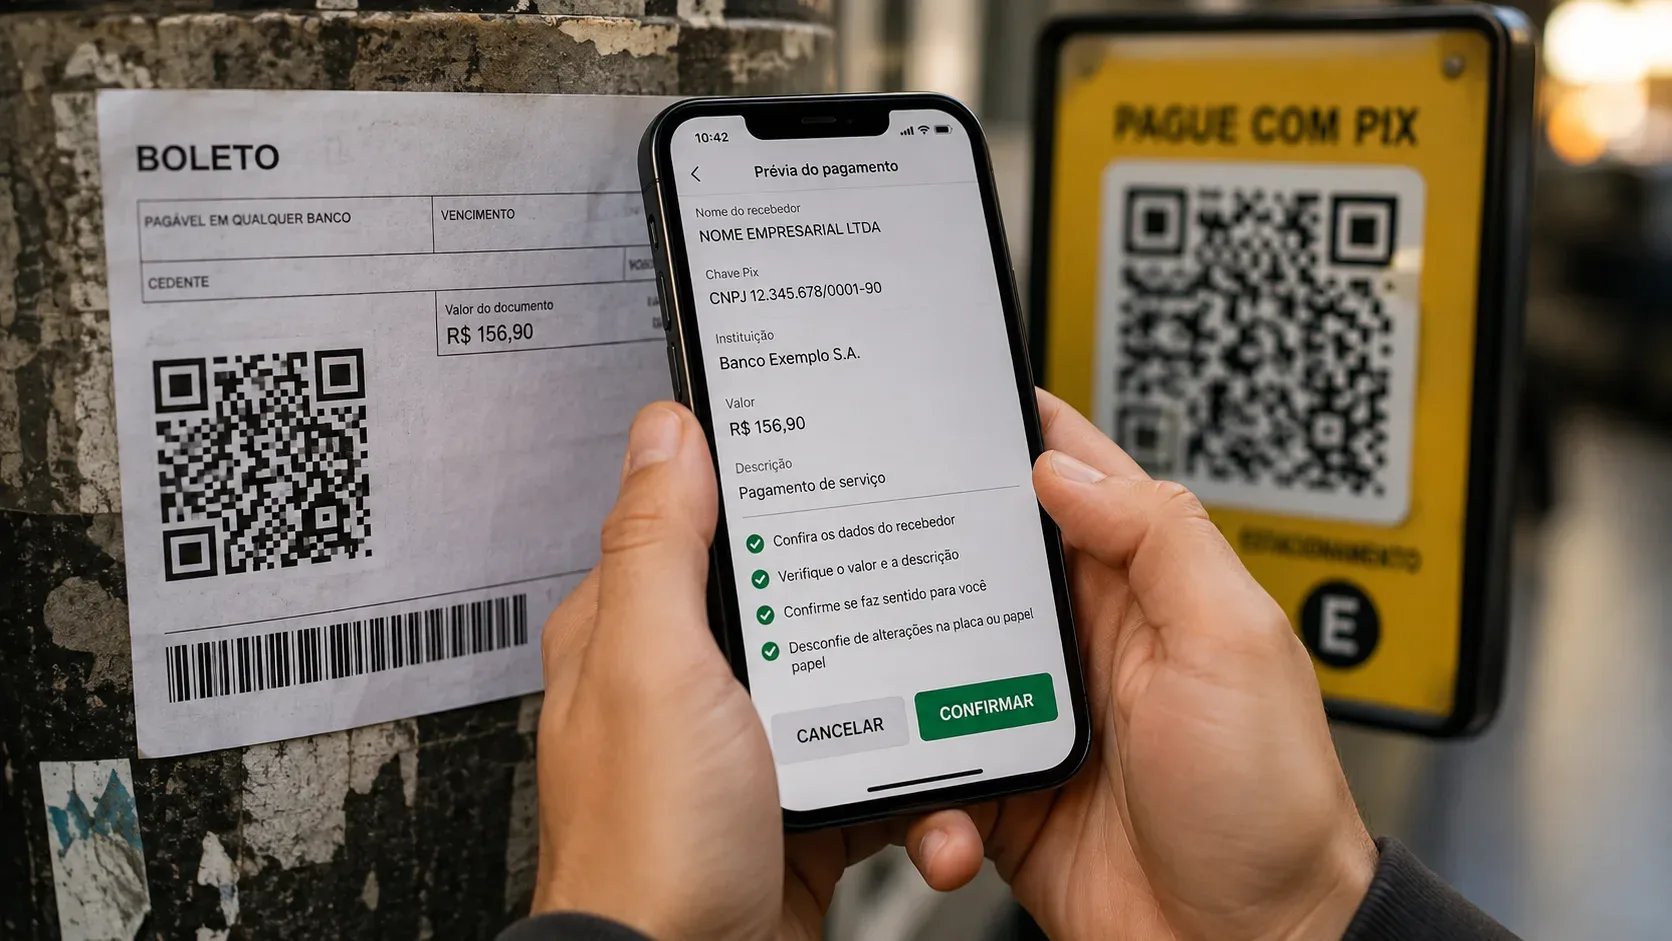
Para o consumidor, a defesa mais importante não é “olhar se o QR parece normal”. É tratar a tela de confirmação do próprio banco como uma segunda checagem independente: antes de autorizar, confira quem vai receber, qual CNPJ ou identificação é exibido e se o valor corresponde ao pedido. Se os dados não combinarem com a loja ou com o intermediador de pagamento oficialmente informado por ela, interrompa a operação.
Como o QR Code pode ser trocado dentro de um site legítimo
Segundo a investigação divulgada pela Kaspersky, a campanha observada no Brasil comprometeu lojas de pequeno e médio porte que usavam a plataforma Magento. O código malicioso era injetado no checkout e, quando o cliente escolhia Pix, substituía em tempo real o QR Code original e também o código “copia e cola”. Para a loja, o pedido podia ficar como pendente ou abandonado porque o pagamento não chegava ao fluxo financeiro oficial do e-commerce.
Isso muda a lógica de prevenção. HTTPS, cadeado no navegador, domínio correto e aparência conhecida continuam importantes contra sites falsos, mas não bastam para este cenário: o próprio site verdadeiro pode estar comprometido. O ponto decisivo passa a ser a conferência dos dados que o aplicativo do banco mostra antes da confirmação.
Checklist antes de confirmar o Pix
- Confira o nome do recebedor. Ele deve corresponder à empresa da compra ou a um intermediador de pagamento que a loja informe de forma clara. Um nome de pessoa física desconhecida, ou uma empresa sem relação aparente com a compra, é motivo para parar.
- Confira o CNPJ ou a identificação apresentada. Nem sempre a razão social é idêntica à marca comercial. Por isso, o ideal é comparar com os dados de pagamento fornecidos pela própria loja, pelo pedido, pelo rodapé institucional ou por um intermediador oficialmente informado.
- Confira o valor. O total no banco deve ser o mesmo do pedido, incluindo frete, descontos e eventuais acréscimos já mostrados no checkout.
- Desconfie de mudanças inesperadas. Se o checkout recarregar, o QR mudar sem motivo, o nome do beneficiário mudar entre tentativas ou surgir orientação para pagar a outro CPF/CNPJ, não conclua.
- Não confie apenas no Pix Copia e Cola. No golpe descrito pela Kaspersky, o texto copiado também pode ser substituído pelo código malicioso.
- Evite “resolver” divergências pelo impulso. Se houver dúvida, abandone o pagamento e fale com a loja por um canal oficial aberto separadamente, não por um telefone ou link exibido apenas na página suspeita.
O sinal mais forte aparece no aplicativo do banco
O QR Code é apenas uma forma de transportar os dados da cobrança. Antes de efetivar o Pix, o aplicativo da instituição financeira apresenta informações da transação. É nessa etapa que o consumidor deve fazer a conferência final. A Kaspersky recomenda verificar o nome do destinatário e o CNPJ e não prosseguir quando houver divergência em relação à loja ou ao intermediador oficial.
Há uma ressalva importante: marketplaces, gateways e adquirentes podem aparecer como recebedores legítimos. Portanto, “o nome não é exatamente o da loja” não prova sozinho que existe fraude. O problema é quando a identidade exibida não é explicada pela própria compra ou não pode ser validada por um canal oficial.
Já paguei para a conta errada: o que fazer primeiro
Se o Pix já foi concluído e você percebeu que o dinheiro foi para um recebedor indevido, a prioridade é velocidade. O Banco Central orienta a vítima de golpe a entrar em contato com a própria instituição financeira e solicitar a devolução. Desde 1º de outubro de 2025, os participantes do Pix devem oferecer nos aplicativos uma funcionalidade de autoatendimento para contestar transações por fraude, golpe ou crime e acionar o Mecanismo Especial de Devolução (MED).
- Conteste a transação imediatamente no app do banco. Procure a opção de contestar Pix, MED, “fui vítima de golpe” ou equivalente. Se não localizar, fale com o atendimento oficial da instituição.
- Guarde o comprovante do Pix. Preserve ID da transação, data, horário, valor, nome e documento do recebedor.
- Registre as evidências do checkout. Faça capturas da página do pedido, do QR ou Pix Copia e Cola se ainda estiver disponível, da URL, do status do pedido e de mensagens ou e-mails recebidos. Não altere arquivos originais desnecessariamente.
- Avise a loja por canal oficial. Informe número do pedido e dados do pagamento. Isso ajuda o e-commerce a verificar se o checkout foi comprometido e a preservar registros técnicos.
- Registre um Boletim de Ocorrência. O Banco Central recomenda que isso seja feito em paralelo ao contato com o banco. Inclua as provas e os dados da transação.
Como funciona o MED e por que ele não garante o dinheiro de volta
O MED é um mecanismo exclusivo do Pix para casos de fraude, golpe ou crime; não é um “chargeback” automático. O pedido pode ser registrado em até 80 dias após a transação, mas agir imediatamente aumenta a chance de ainda existirem recursos passíveis de bloqueio.
De acordo com o Banco Central, as instituições analisam o caso e, havendo indícios de fraude, os valores disponíveis podem ser bloqueados. A análise ocorre em até 7 dias corridos; confirmada a fraude, a devolução pode ocorrer em até 96 horas após o fim da avaliação. O reembolso pode ser integral ou parcial e depende, entre outros fatores, da existência de recursos recuperáveis.
Por isso, não trate o MED como promessa de restituição. A própria Kaspersky alerta que o intervalo entre o pagamento e a descoberta do golpe pode dar tempo para que criminosos pulverizem os recursos entre outras contas, o que dificulta a recuperação. O Banco Central também reforça que o MED não se aplica a simples desacordo comercial, como uma discussão com um vendedor de boa-fé sobre produto ou serviço.
O que não fazer depois do golpe
- Não faça um segundo pagamento para “liberar”, “corrigir” ou “estornar” o primeiro Pix sem validar a situação com banco e loja em canais oficiais.
- Não instale aplicativos de acesso remoto nem compartilhe senha, token ou código de autenticação com quem se apresentar como suporte.
- Não apague o comprovante ou as mensagens relacionadas ao pedido.
- Não espere a loja responder para contestar no banco; as duas ações podem ocorrer em paralelo.
- Não confunda fraude com erro de digitação ao enviar um Pix. O MED tem regras específicas e não cobre toda situação de transferência equivocada.
Se o caso não for resolvido
Se a contestação não resolver a situação, o Banco Central informa que o consumidor pode registrar reclamação contra a instituição financeira e, conforme o caso, procurar o Procon ou o Poder Judiciário. A loja também deve ser acionada, especialmente quando há indício de comprometimento do próprio checkout, porque ela pode precisar corrigir a falha e orientar outros clientes.
O ponto central é simples: no Pix, a última tela antes da autorização importa mais do que a aparência do QR Code. Em um checkout adulterado, o site pode parecer normal; quem revela para onde o dinheiro realmente vai é a confirmação apresentada pelo banco. Conferir destinatário, identificação e valor antes de autorizar — e agir imediatamente se houver desvio — reduz o risco e melhora as chances de resposta.
Fontes e referências
- Kaspersky — Dinheiro desviado no checkout: novo golpe do PIX atinge dezenas de e-commerces brasileiros, 9 de setembro de 2026.
- Banco Central do Brasil — Segurança no Pix.
- Banco Central do Brasil — Vítima fez um Pix e caiu em um golpe, atualização de 7 de agosto de 2026.
- Banco Central do Brasil — O que é e como funciona o Mecanismo Especial de Devolução (MED).